 1 day ago
6
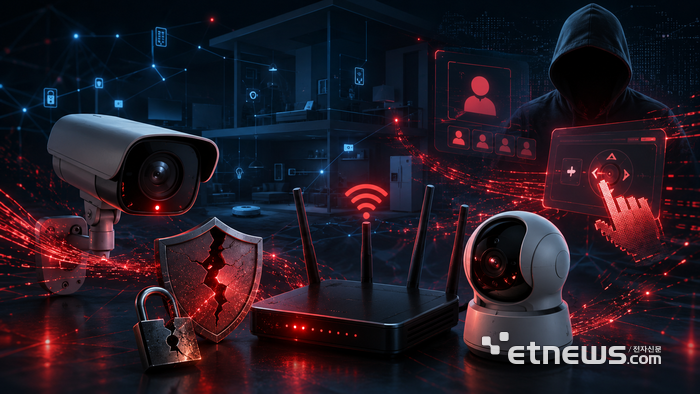
지난달 28일부터 신한, KB국민, 하나, BNK부산은행에 이어 예가람저축은행, 웰컴저축은행, 현대캐피탈 등 제2금융권까지 동시다발적 해킹 공격을 받고 고객, 임직원 개인정보가 유출됐다. 우리은행과 NH농협은행까지 국내 5대 은행이 모두 해킹 공격을 받았지만, 일부 금융사는 공격과 피해 사실을 수십 시간이 지나서 알아차릴 정도로 정보보안이 허술했다. 이번 공격은 외부망과 연결되고 상대적으로 보안이 취약한 대출모집인이나 직원용 업무 지원 시스템을 표적으로 삼았다. 다수의 시스템에 접근해 무작위 입력으로 고객 번호를 확보하고 정보를 빼내는 단순 반복 공격을 동시다발적으로 시도했다. 과거처럼 특정 회사의 서버에 몰래 악성코드를 심어 정보를 대량으로 빼가는 표적 공격 수법과 달랐다. 특히 이번 침투 과정에서 인공지능(AI) 에이전트가 활용된 정황도 드러나고 있다. 신종 해킹 위협의 취약점이 드러난 만큼 대비가 필요하다. 지난해부터 SK텔레콤, 쿠팡, 티빙 같은 대형 플랫폼에서 수천만 건의 개인정보가 대량으로 유출된 데 이어 미용 의료 플랫폼 ‘강남언니’ 등 중소 전문 플랫폼으로 피해가 확산하고 있다. 통신, 쇼핑, 의료, 미용 정보와 금융권 개인정보가 결합하면 은행 직원으로 가장한 정교한 보이스피싱 같은 2차 피해에 속수무책으로 당할 수밖에 없다. 여러 곳에서 유출된 고객 정보를 짜깁기한 ‘맞춤 피싱’ 피해를 막으려면 관련 기관이 유기적으로 협력하는 소비자 경보, 개인정보 유출 대응 체계를 재정비해야 한다. 금융당국은 2013년 신한은행, 농협 등 금융사와 방송사 전산망이 동시에 멈춰 서는 ‘3·20 전산망 마비사태’ 이후 금융 업무 시스템을 외부 통신망과 물리적으로 분리·차단하는 ‘망 분리 규제’를 시행했다. 하지만 올해 5월 “고성능 AI를 해킹 방어용으로 써야 한다”라는 명분을 내세워 망 분리 규제 해제를 추진하고 있다. 인터넷과 연결된 지점에 대한 금융사의 보안이 지금처럼 허술하다면 속도 조절이 불가피하다. 어설픈 망 분리 해제와 외부망 연결이 신종 AI 해킹에 대문을 활짝 열어주는 꼴이 될 수 있다. 금융사의 자율보안 역량 같은 기초체력부터 신종 보안 위험 대응 능력까지 먼저 철저히 검증해야 한다. 좋아요 0개 슬퍼요 0개 화나요 0개 지금 뜨는 뉴스
Related
[사설] AI해킹, 한차원 높인 방어력 갖춰야
2 hours ago
1
[보안칼럼] 보안 컴플라이언스를 넘어 '검증 가능한 보안'으로
3 hours ago
2
[김경진의 AI전략노트]〈38〉AI 주권, 흩어진 GPU로는 지킬 수 없다
3 hours ago
1
[소부장 인사이트] AI 시대 반도체 혁신의 새로운 방향, '더 작게'에서 '더 가깝게'로
3 hours ago
2

[기고] 메가프로젝트의 용수 난제, 수리·수문학의 '이치'에서 답을 찾자
3 hours ago
2
[인사] 행정안전부
4 hours ago
2
[인사] 한국원자력의학원
4 hours ago
2
[부음] 문성진(경기문화재단 경영본부장)씨 장인상
6 hours ago
2
Popular
베스티 ‘연애의 조건’, 13년 만에 역주행…글로벌 차트까지 접수
4 weeks ago
88
이란 前대통령 “명예롭게 전쟁 끝내야” 종전 국민투표 제안
3 weeks ago
80
[올해의 우수게임] 인디게임 부문 에이아이엑스랩 '골목길: 귀흔'
3 weeks ago
77
발레 스타부터 스트리트댄스까지…서울서 한달 간 '춤판' 열린다
2 weeks ago
74

24세 유명 먹방 인플루언서 돌연 사망…3일 전 건강 이상 고백
3 weeks ago
74

“두 번이나 날 잊었지만…” 맥컬리 컬킨, ‘나홀로집에’ 엄마 추모하며 눈물
2 weeks ago
73

"소비자와 직접 만날 공간 필요 … AI·헬스케어·교육 기업, 오피스 수요 넘쳐"
3 weeks ago
72
쫓겨난 친정에 추석선물 보낸 한동훈…국힘 109명에 '구포국수'
2 weeks ago
71
신민아, 시댁 사랑 듬뿍 받네…김우빈 가족 커피차 보냈다
3 weeks ago
67
‘日 상대 완봉’ 차세대 국보급 투수 하현승, KBO 전체 1순위 정조준
3 weeks ago
63
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
