 20 hours ago
8
연간 수백억 원을 정보보호에 쏟아붓고 최고 수준의 보안 역량을 갖췄다고 자랑하던 시중은행들이 인공지능(AI)을 활용한 신종 해킹 공격에 잇따라 뚫렸다. 정부 평가에서 100점을 받고 보안 우수로 표창까지 받았지만 속수무책으로 당했다. 기존 방어망이 무력화된 상황에서 현재의 보안 기준과 당국의 감독 체계가 시대에 뒤떨어진 건 아닌지 되돌아봐야 한다. 2만5000여 명의 고객 정보가 털린 신한은행은 금융위원회 주관 ‘개인신용정보 관리 및 보호 실태 점검’에서 6년 연속 S등급(100점)을 받았다. 하지만 외부 공격이 들어온 지 15시간이 지나서야 파악했다. ‘개인정보보호 국제인증’을 국내 금융사 최초로 취득했다고 자랑해 온 KB국민은행은 공격이 끝난 지 25시간이 지나서야 상황을 인지했다. 지난해 금융위로부터 정보보호 유공자 표창을 받은 하나은행 역시 공격을 막지 못했다. 정보보호관리체계(ISMS) 등 기존 인증제도의 허술함은 어제오늘 일이 아니다. SK텔레콤은 수차례 정부 심사를 통과해 인증을 받고도 유심 해킹 등 외부 공격에 뚫렸다. 롯데카드 역시 최고 인증을 획득했다고 홍보한 직후 해킹 공격을 받았다. 쿠팡과 티빙 또한 정부 인증을 받고도 대규모 유출 사고를 겪었다. 기업의 실전 방어 역량보다는 규정 준수 여부를 따지는 서류 심사 위주의 형식적 평가가 가진 한계를 여실히 보여주고 있다. 예견된 위협을 알고도 안일했던 금융 당국도 책임을 피할 수 없다. 당국은 이미 7월 가이드라인을 통해 ‘외부 인터넷망 노출 시스템’이 AI 해킹의 타깃이 될 것이라 경고해 놓고도 사후 관리는 방기했다. 이번 사고 이후 금융위원장이 “AI 공격을 AI로 방어하는 체계를 마련하겠다”고 했지만, 이미 5개월 전 간담회에서 한 얘기를 반복한 것이다. 심지어 AI 해킹이 몇 건인지조차 모르고 있다. 해커의 실체조차 파악하지 못한 채 내놓는 대책이 얼마나 실효성이 있을지 미지수다. 이제부터라도 보안 기준과 방어 체계를 AI 시대에 맞게 전면 업그레이드해야 한다. 문서 위주의 인증 심사도 모의 해킹 등 실전형으로 바꿔야 한다. 서류상 ‘100점’이라는 환상에 취해 있는 한 AI 해커들의 먹잇감 신세를 면할 수 없다. 좋아요 0개 슬퍼요 0개 화나요 0개 지금 뜨는 뉴스
Related
[사설] AI해킹, 한차원 높인 방어력 갖춰야
2 hours ago
1
[보안칼럼] 보안 컴플라이언스를 넘어 '검증 가능한 보안'으로
3 hours ago
2
[김경진의 AI전략노트]〈38〉AI 주권, 흩어진 GPU로는 지킬 수 없다
3 hours ago
2
[소부장 인사이트] AI 시대 반도체 혁신의 새로운 방향, '더 작게'에서 '더 가깝게'로
3 hours ago
2

[기고] 메가프로젝트의 용수 난제, 수리·수문학의 '이치'에서 답을 찾자
3 hours ago
2
[인사] 행정안전부
4 hours ago
2
[인사] 한국원자력의학원
4 hours ago
2
[부음] 문성진(경기문화재단 경영본부장)씨 장인상
6 hours ago
2
Popular
베스티 ‘연애의 조건’, 13년 만에 역주행…글로벌 차트까지 접수
4 weeks ago
88
이란 前대통령 “명예롭게 전쟁 끝내야” 종전 국민투표 제안
3 weeks ago
80
[올해의 우수게임] 인디게임 부문 에이아이엑스랩 '골목길: 귀흔'
3 weeks ago
77
발레 스타부터 스트리트댄스까지…서울서 한달 간 '춤판' 열린다
2 weeks ago
74

24세 유명 먹방 인플루언서 돌연 사망…3일 전 건강 이상 고백
3 weeks ago
74

“두 번이나 날 잊었지만…” 맥컬리 컬킨, ‘나홀로집에’ 엄마 추모하며 눈물
2 weeks ago
73

"소비자와 직접 만날 공간 필요 … AI·헬스케어·교육 기업, 오피스 수요 넘쳐"
3 weeks ago
72
쫓겨난 친정에 추석선물 보낸 한동훈…국힘 109명에 '구포국수'
2 weeks ago
71
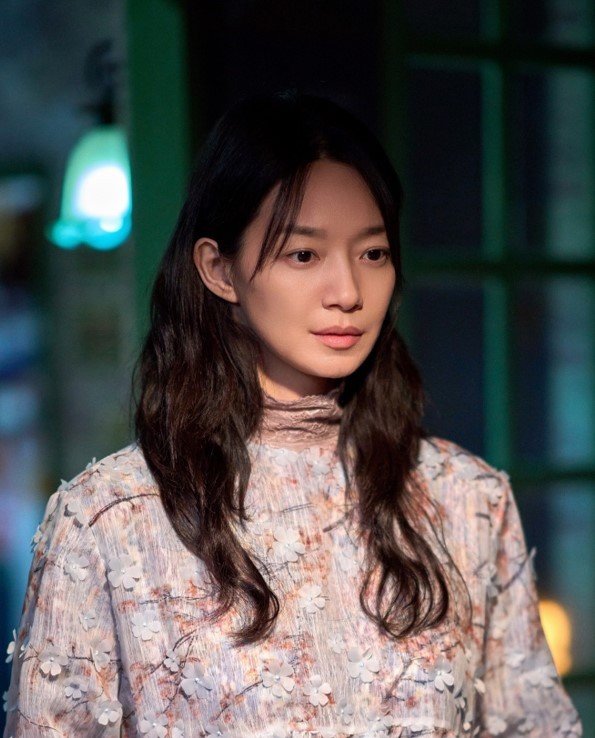
신민아, 시댁 사랑 듬뿍 받네…김우빈 가족 커피차 보냈다
3 weeks ago
67
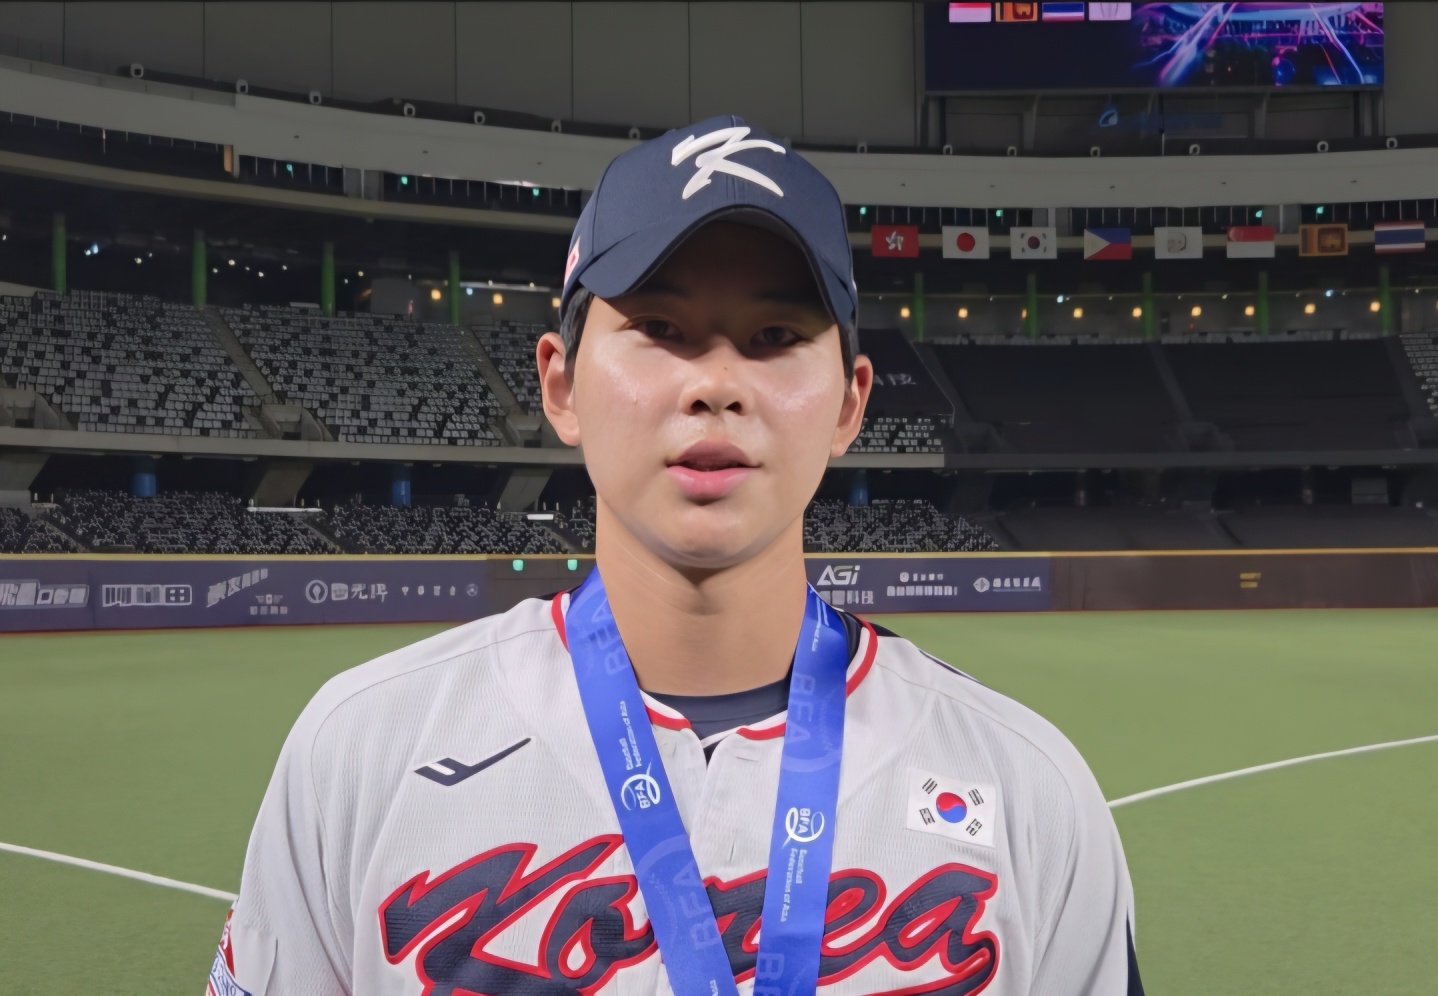
‘日 상대 완봉’ 차세대 국보급 투수 하현승, KBO 전체 1순위 정조준
3 weeks ago
63
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
