금융 > 은행 금융권 해킹 용의자, 중국계 해킹 조직과의 연결고리 포착 [연합뉴스] 국내 금융권을 겨냥한 해킹 공격의 배후로 지목된 인물이 중국계 디도스(DDoS·분산서비스거부) 대행 조직에서 활동한 정황이 포착됐다. 다만 해당 인물이 실제 공격을 주도했는지는 추가 확인이 필요한 상황이다.9일 국내 보안업체 로그프레소가 공개한 ‘ARTEX 캠페인 추가 분석-공격 집단 실체 검증’ 보고서에 따르면, 미국 보안업체 크라우드스트라이크가 공격 용의자로 지목한 인물의 계정이 중국계 해킹 조직 ‘갓넷(GodNet)·비타스(VITAS)’에서 활동한 흔적이 확인됐다.앞서 크라우드스트라이크는 지난달 말부터 이달 초까지 한국 금융기관을 겨냥한 공격에서 중국산 인공지능(AI) 침투 테스트 도구 ‘아르텍스(ARTEX)’와 딥시크 등 AI 모델이 활용됐다고 분석했다.공격자는 AI 코딩 도구 ‘클로드 코드’에 보안 연구자 이력서 작성을 요청하는 과정에서 이름 이니셜과 텔레그램 계정, 거주지 등 개인정보를 노출한 것으로 알려졌다. 이를 토대로 중국 광둥성에 거주하는 26세 인물일 가능성이 제기됐다.그러나 용의자로 지목된 ‘YY520CN’ 계정 사용자는 자신의 휴대전화 번호가 도용됐다며 해킹과 무관하다는 입장을 밝힌 것으로 전해졌다.로그프레소는 텔레그램과 깃허브, 다크웹에 유출된 인증정보 등을 교차 분석해 추가 단서를 확보했다. 분석 결과 YY520CN 계정은 갓넷·비타스 조직에서 회원을 관리하는 ‘커뮤니티 감독관’ 역할을 맡았던 것으로 파악됐다.갓넷·비타스는 디도스 공격을 대행하는 중국계 해킹 조직으로 알려졌다. 텔레그램에서 ‘상제(上帝) 사회’라는 이름의 커뮤니티를 운영하며 최고 관리자와 커뮤니티 매니저, 감독관, 지원자, 광고주 등으로 역할을 나눠 활동해온 것으로 분석됐다.로그프레소는 같은 조직의 구성원으로 파악된 ‘HangHang2017’ 계정에서도 관련 단서를 찾았다. 해당 계정은 2023년 웹사이트 로그인 정보 등을 탈취하는 악성코드인 인포스틸러에 감염돼 관련 흔적을 남긴 것으로 조사됐다.로그프레소는 이를 바탕으로 HangHang2017 계정과 연결된 이메일 주소와 도메인 정보를 확보했다. 개발자의 소스코드 수정 이력을 보여주는 깃허브 커밋 기록, 텔레그램 조직원 명단, 인포스틸러를 통해 유출된 인증정보를 차례로 대조해 관련 지표를 찾아냈다는 설명이다.확보한 이메일과 도메인 정보를 클라우드 사업자의 가입 정보 등과 대조하면...
Related
나라마다 회사마다 사람마다 다르다[최기훈의 외국기업 생존기]
39 minutes ago
0
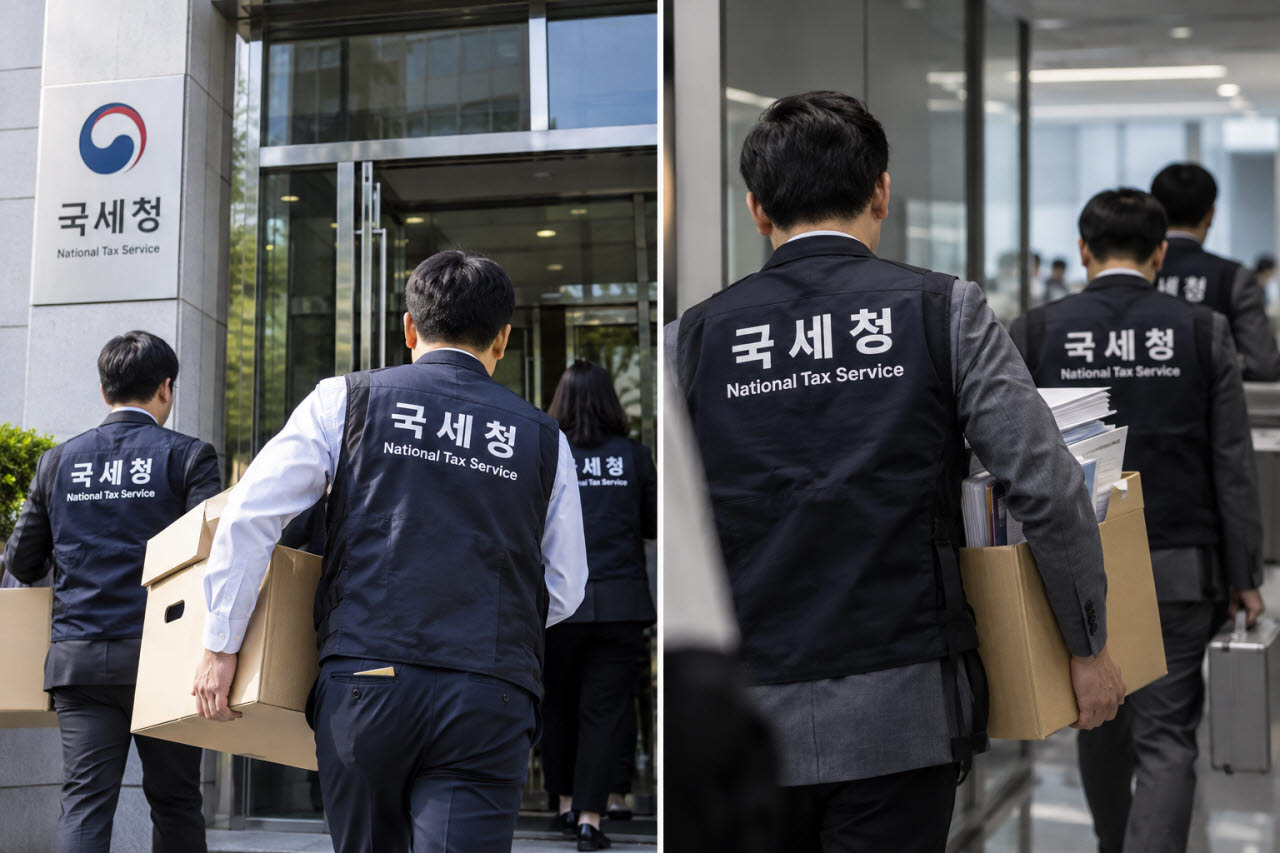
세무조사도 ‘가성비’ 시대?…국세청 칼날, 개인 접고 ‘이곳’ 노린다[세금GO]
46 minutes ago
0
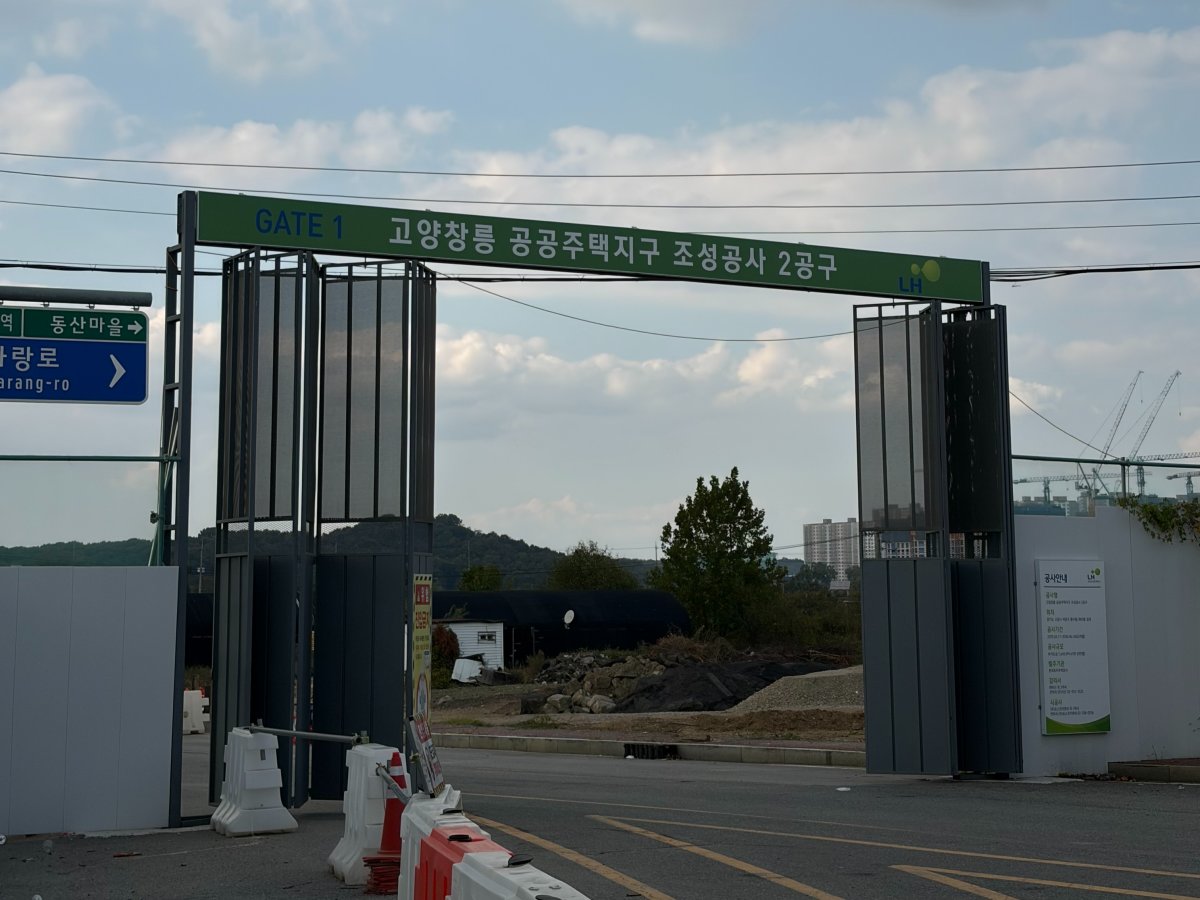
신도시 발표 후 8년 지난 고양 창릉, 아직도 비닐하우스가 그대로
47 minutes ago
0

“신호 위반했으니 8500만원 내라”…작심한 건보공단 청구에 법원은? [어쩌다 세상이]
1 hour ago
0
“은행 앱 이제 필요 없나?”…금융상품 선택권 쥐는 AI
1 hour ago
0

매경이 전하는 세상의 지식 (매-세-지, 10월 10일)
1 hour ago
0
금리 두 번 올린 신현송…첫 국감서 쟁점은[한은 미리보기]
2 hours ago
4

투자 지식의 복리효과 … 매경플러스 200% 활용법
3 hours ago
1
Popular
영탁 "임영웅과 자주 운동해, 축구 실력 1티어..장민호는 개발" [사당귀]
1 week ago
114

넷마블 ‘몬길: 스타다이브’, 1.4 대규모 업데이트…‘이자벨라’ 등장
1 week ago
108

주말 새 2금융권까지 해킹피해 확산에…당국, 4일 전 금융업권 협회장·금융사 대표 긴급 소집
6 days ago
100

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
6 days ago
95
발레 스타부터 스트리트댄스까지…서울서 한달 간 '춤판' 열린다
3 weeks ago
93

크래프톤·네오플·매드엔진, '일자리 으뜸기업' 선정... 게임업계 고용·복지 성과
4 weeks ago
93

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
5 days ago
92

Show GN: 믹스독 — 같은 구독으로 더 많이 쓰는 오픈소스 코딩 에이전트
1 week ago
91
한국큐빅, 매출 67% 차지 안산공장 생산중단…부산공장으로 통합
1 week ago
91
[올해의 우수게임] 인디게임 부문 에이아이엑스랩 '골목길: 귀흔'
3 weeks ago
88
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
