 10 hours ago
5
사이버 위협이 일상이 된 시대, 보안은 더 이상 특정 기업만의 문제가 아니라 개인과 사회 전체의 리스크로 확산되고 있습니다. 한 주간 국내외에서 발생한 주요 보안 이슈와 정부 정책, 기업 소식을 살펴봅니다.해킹 반복 사고시 매출 3% 과징금…정보통신망법 10월 1일 시행 지난해 10월 범부처 정보보호 종합대책 관련 브리핑 모습 / 출처=과기정통부 과학기술정보통신부가 개정 정보통신망법과 시행령이 10월 1일부터 본격 시행된다고 지난 30일 밝혔다. 이번 시행령은 지난해 잇따른 대형 해킹 사고를 계기로 마련된 ‘범부처 정보보호 종합대책’의 후속 조치로, 지난 3월 개정된 정보통신망법을 구체화하여 세부 기준을 세웠다.우선 정보보호 최고책임자(CISO)의 지위가 임원으로 격상된다. 중견기업 등은 CISO를 임원으로 지정해야 하며, 다만 중기업은 정보보호 관련 부서장을 CISO로 앉힐 수 있다. 신규 임원급을 선임해야 하는 기업에는 6개월의 유예기간을 준다. CISO 신고 의무 기업은 정보보호위원회 설치도 의무화된다. 보안 업무를 ‘정보보호팀의 일’로 두지 말고 경영 핵심 안건으로 끌어올리라는 지침이다.보안 인증 문턱도 높아졌다. 정보보호 관리체계(ISMS) 인증에 강화인증을 신규 도입한다. 대상은 ▲전년도 매출 1조 원 이상인 정보통신서비스 제공자·집적정보통신시설 사업자 ▲매출 3조 원 이상 정보통신서비스 제공자 ▲최근 3년 내 민관합동조사단 조사나 과징금 처분을 받은 사업자다. 서면 및 현장 심사가 병행되며, 강화인증 대상과 사고 기업에는 취약점 점검 등 기술 심사가 추가된다.침해사고 정황이 포착되면 정부가 신속 조사 여부를 판단하는 ‘침해사고조사심의위원회(위원 15명, 민간위원 임기 2년)’가 정식 가동된다. 시정명령이나 자료 제출 요구에 응하지 않는 사업자는 미이행 기간 하루마다 일평균 매출액의 0.02%를 이행강제금으로 내야 한다. 고의나 중대한 과실로 사고를 되풀이한 사업자에게는 사안의 중대성에 따라 관련 매출액의 3%에 달하는 과징금이 부과된다.공공부문 사이버보안, 기관장 책임 명시 공공부문 사이버보안 책임성 강화 방안을 발표하는 황규철 행정안전부 인공지능정부실장 / 출처=e브리핑 행정안전부는 1일 관계부처 합동으로 ‘공공부문 사이버보안 책임성 강화 방안’을 발표했다. 올해 발생한 공공부문 주요 사이버 침해사고의 주된 원인이 기본적 사이버보안 수칙 미준수에 있었다는 판단이다. 실제로 2021년 1월부터 올해...
Related
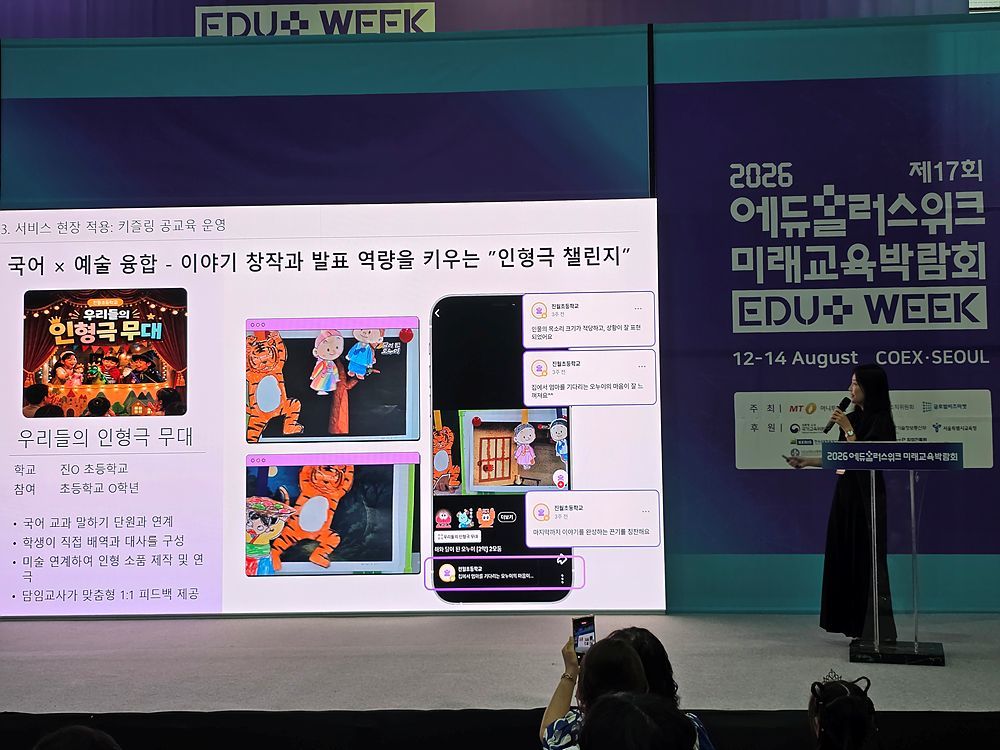
[스타트업-ing] 키즐링 “세계 아이들 건강하게 키울 콘텐츠 플랫폼으로”
10 hours ago
5
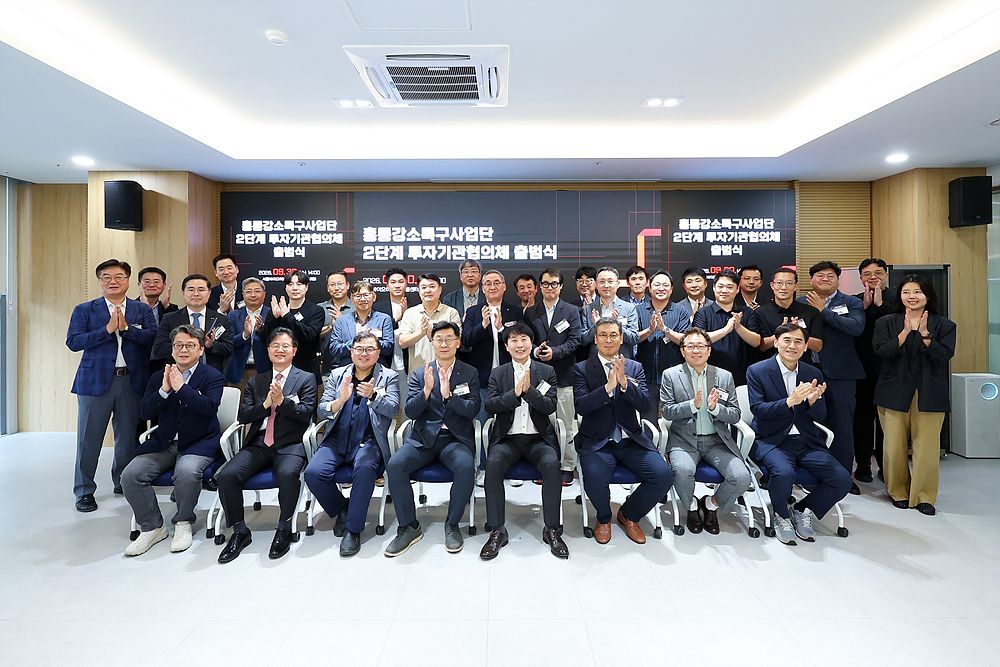
홍릉강소특구 “47개 투자기관과 2단계 협의체…기술창업 메카로“
10 hours ago
6
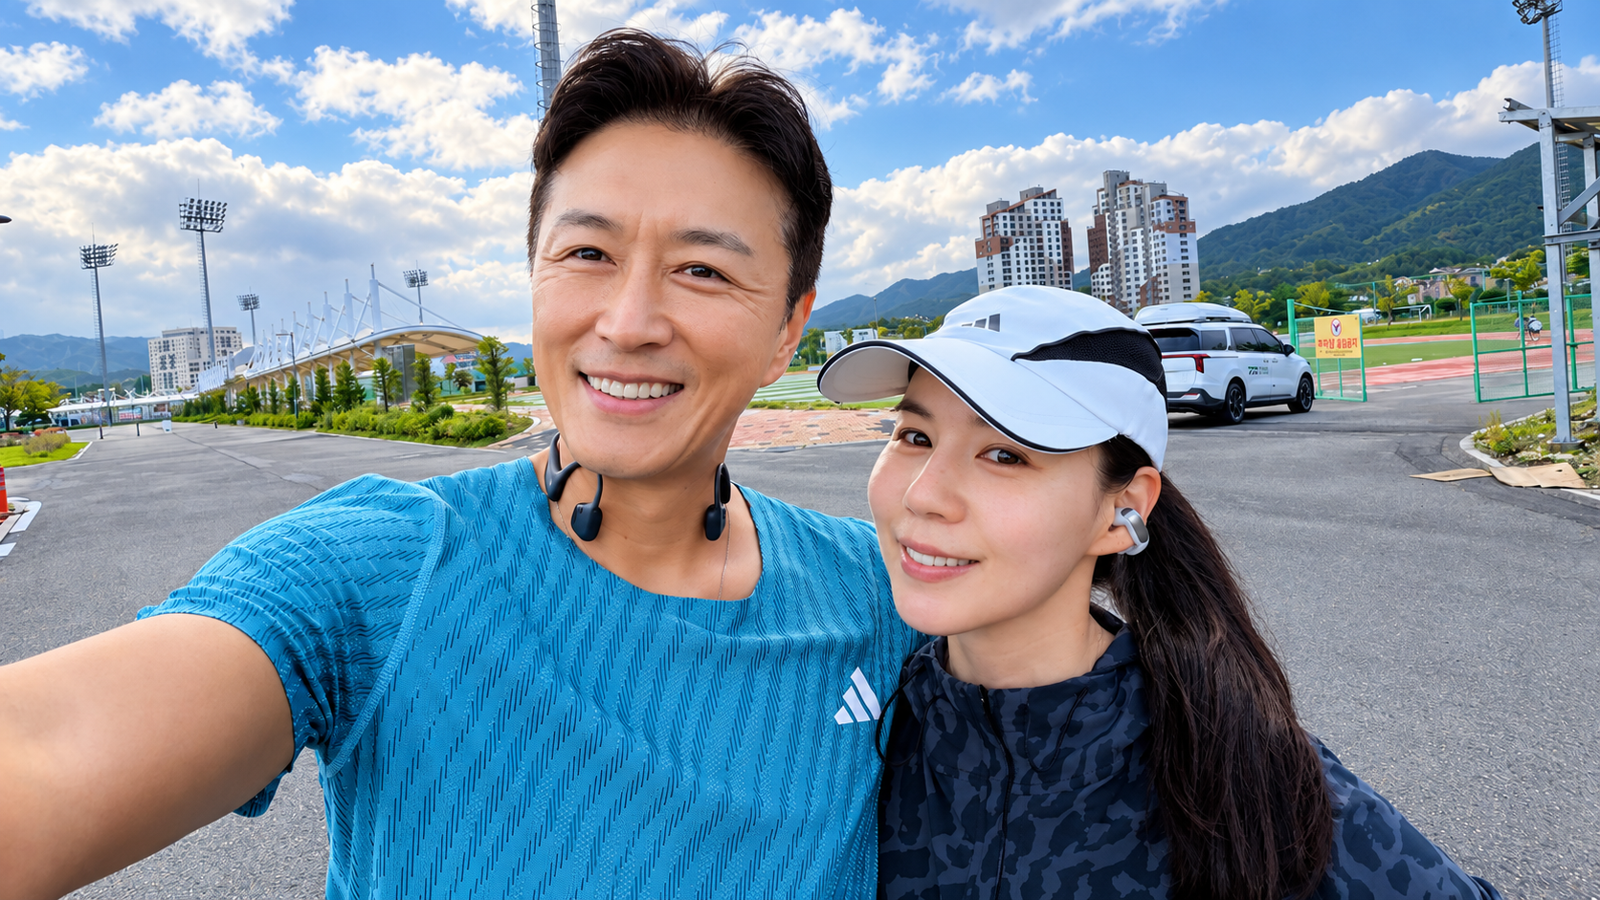
진태현, 갑상선암 수술 1년 후 마라톤 도전…“장거리·인터벌 모두 힘들어”
12 hours ago
7
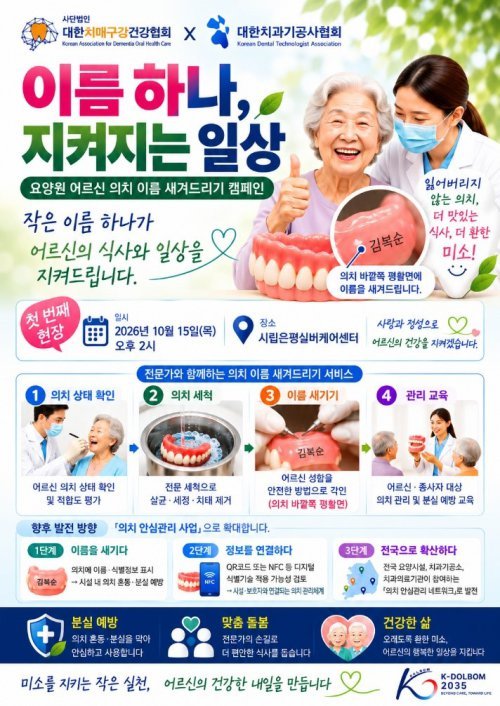
요양시설 어르신 틀니에 이름 표시한다…치매구강건강협회, 분실·뒤바뀜 줄이기 캠페인
14 hours ago
7
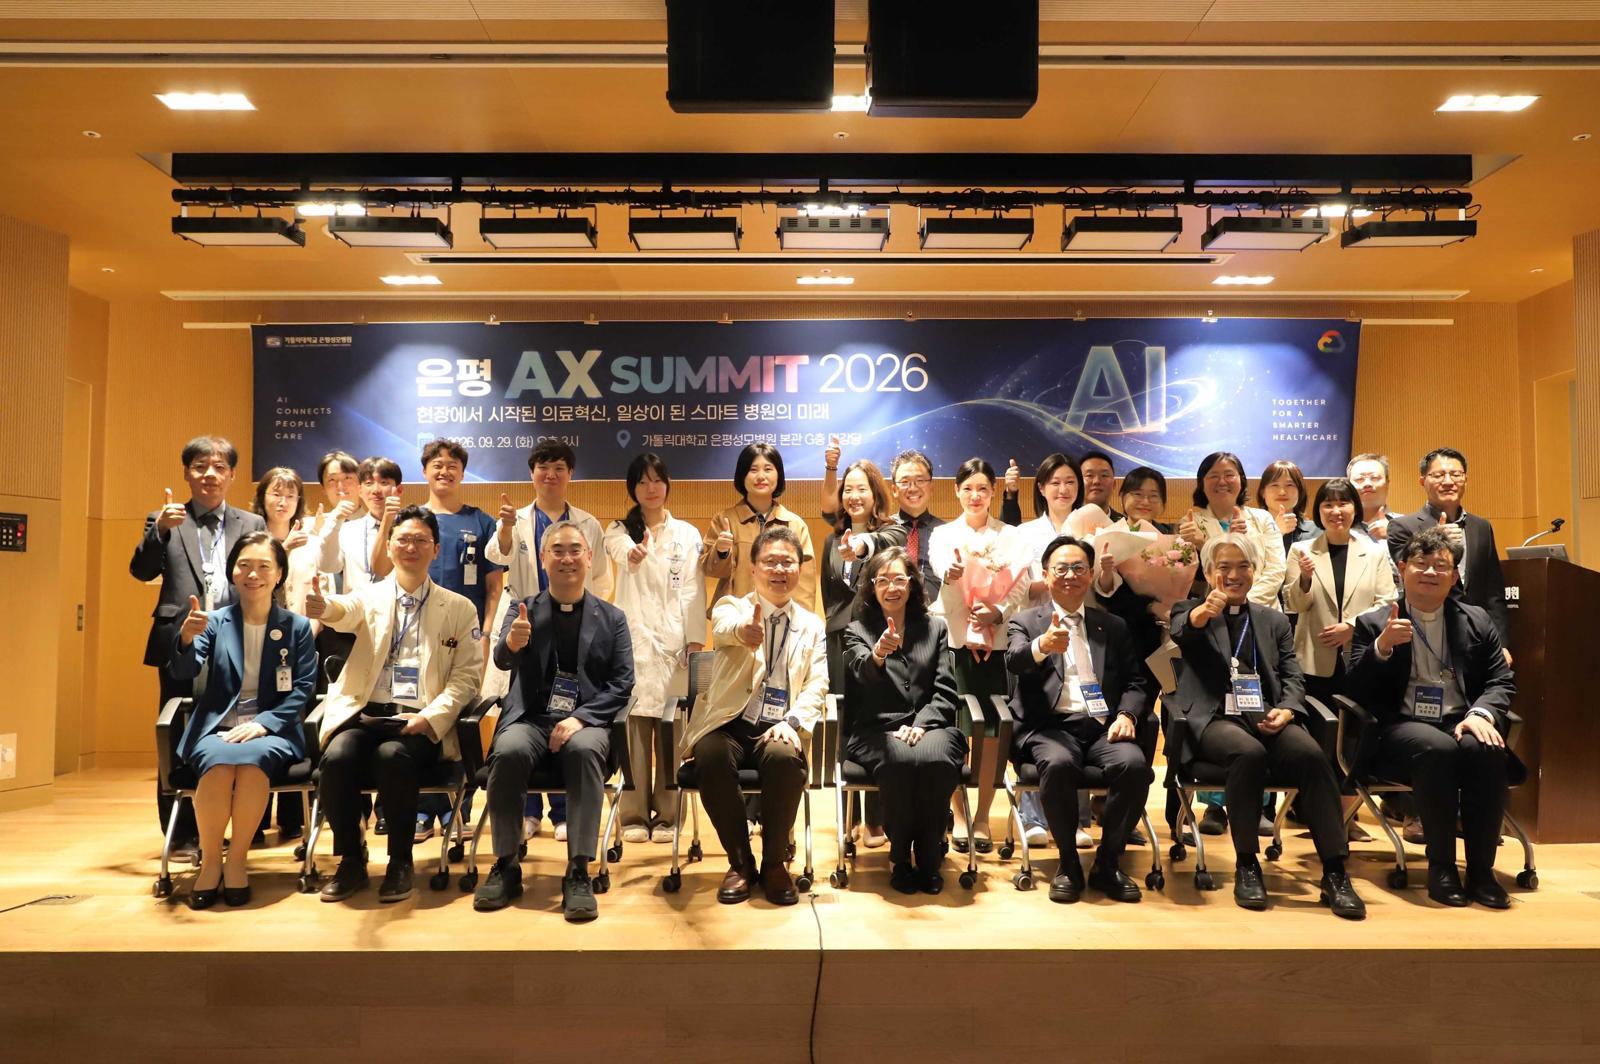
은평성모병원, 진료부터 병원 운영까지 AI 적용 확대
15 hours ago
5
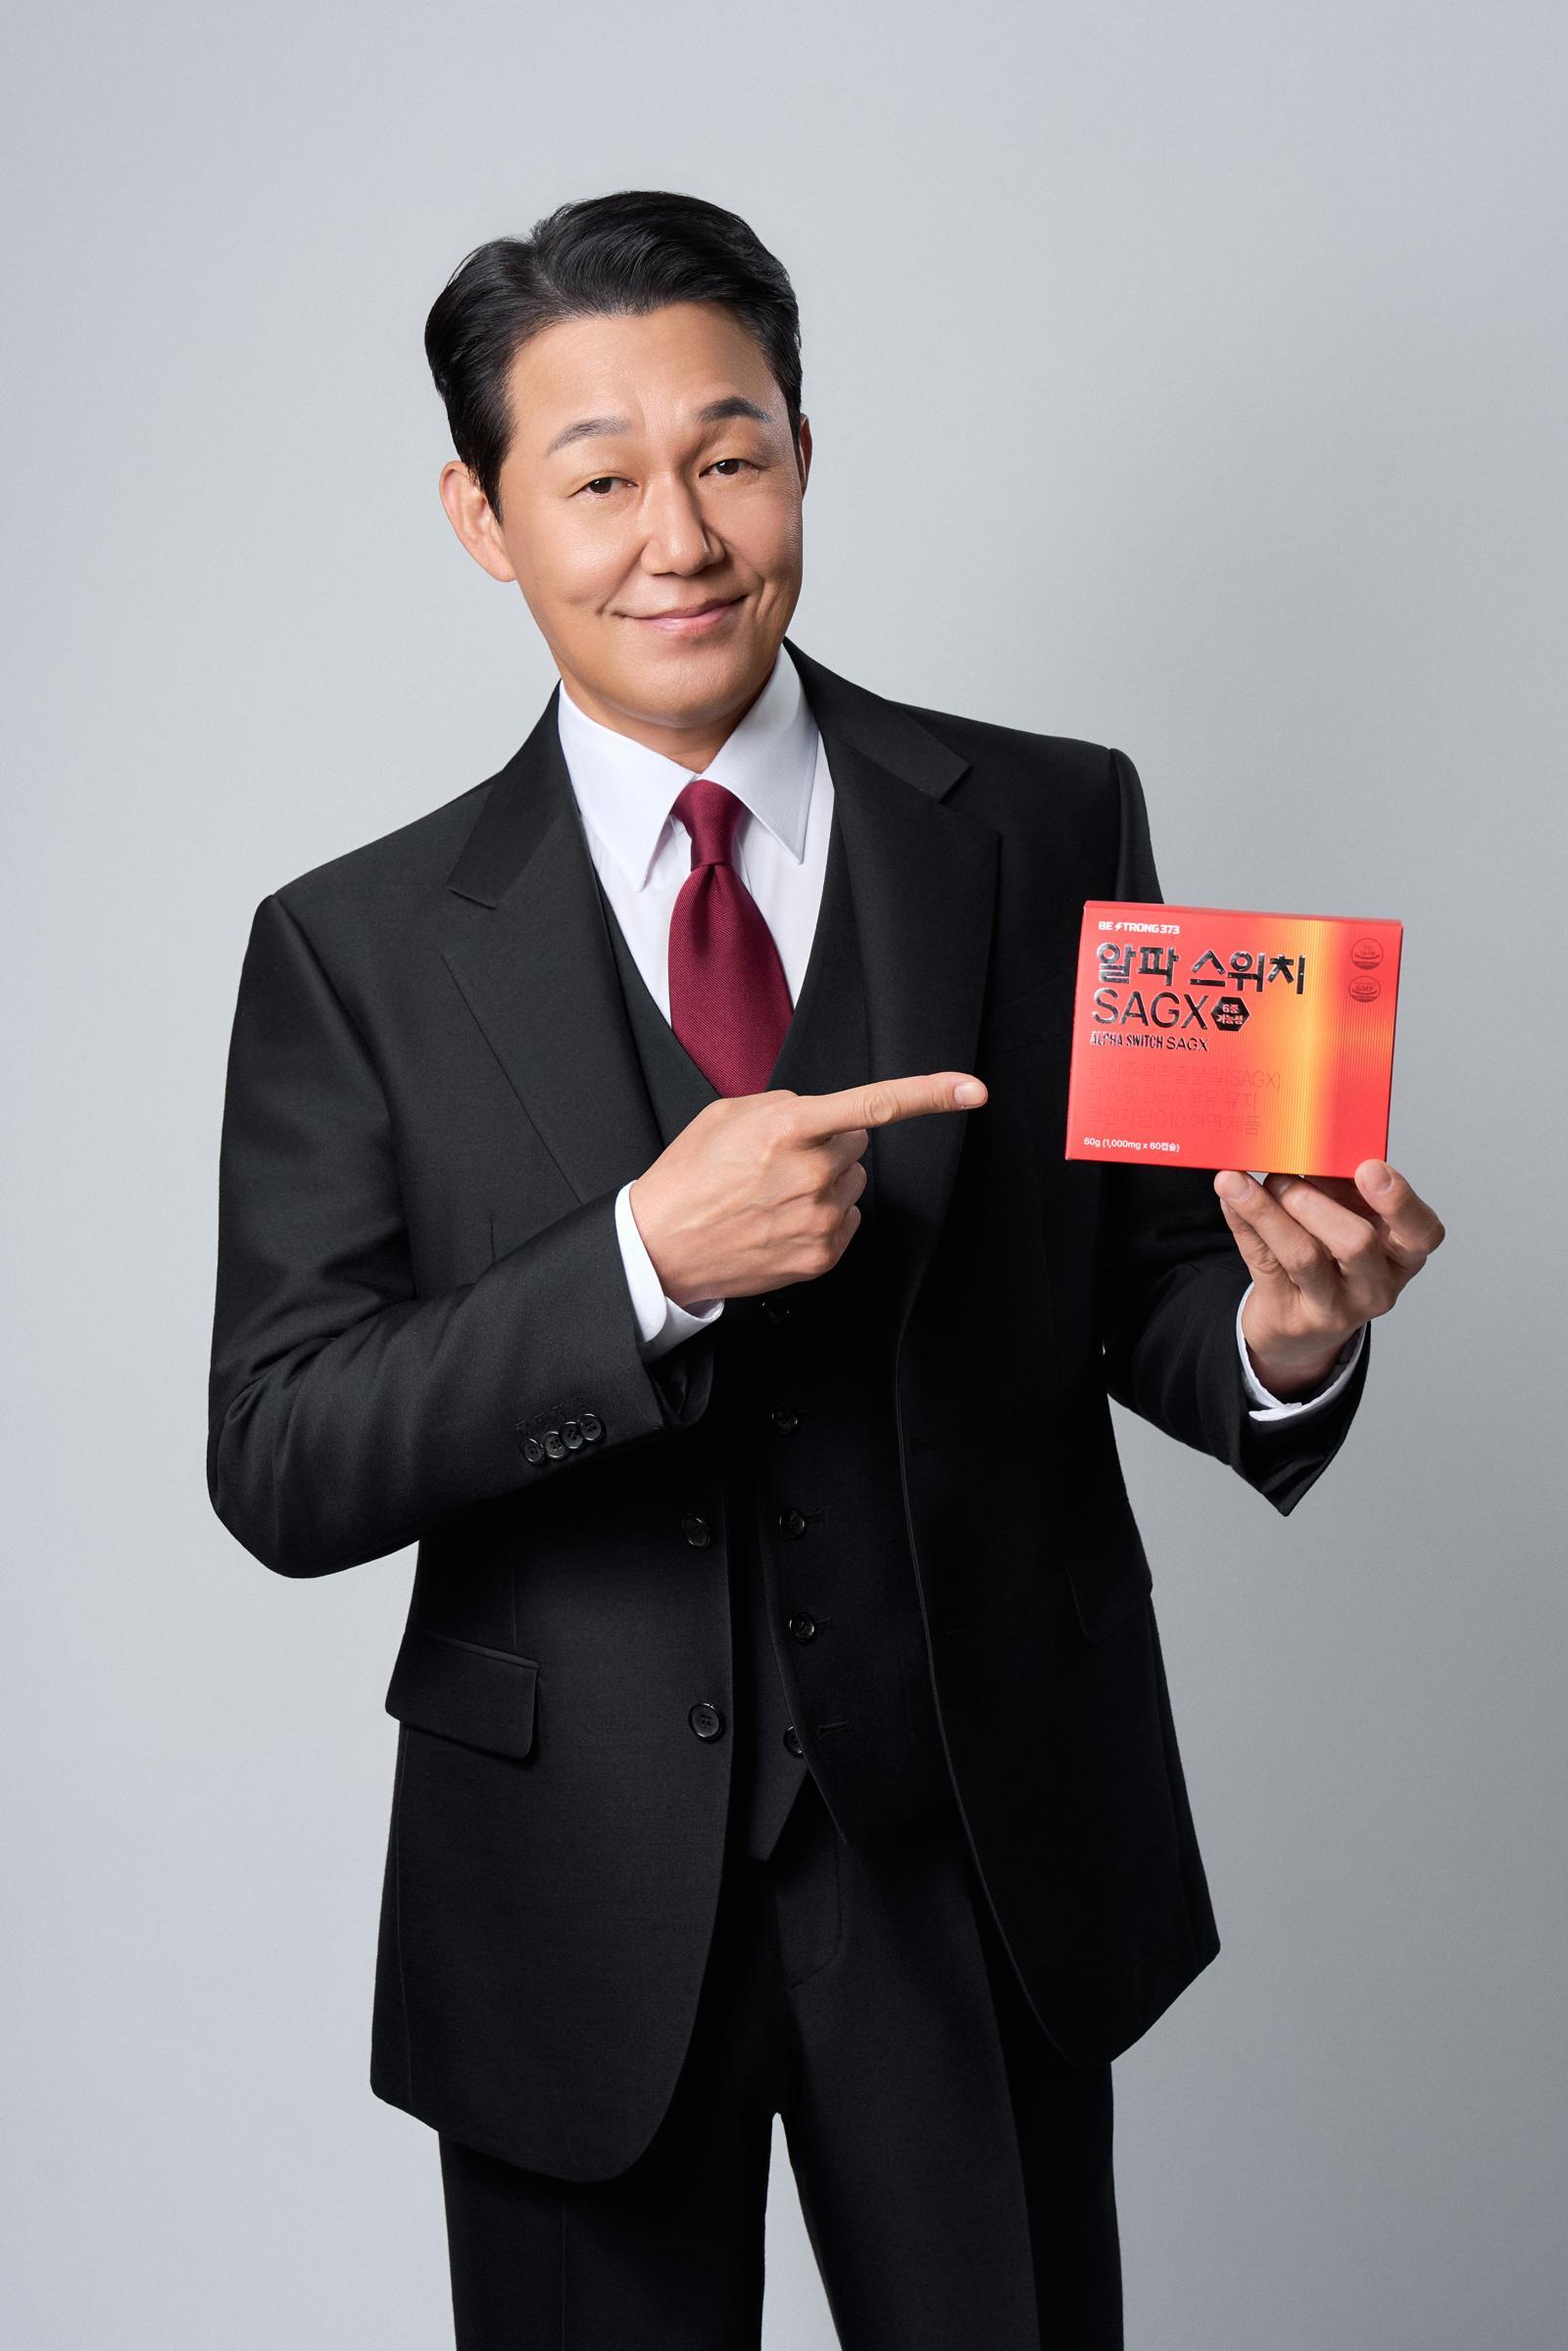
배우 박성웅, 남성 건강기능식품 ‘알파스위치 SAGX’ 전속모델
15 hours ago
9
비만 치료 후 탈모, 방치도 중단도 아닌 정확한 진단과 치료가 해답[기고/이건민]
15 hours ago
8
Popular

네팔 홍수 버티고 명소된 ‘기적의 초록집’…집주인이 밝힌 비밀은
4 weeks ago
85
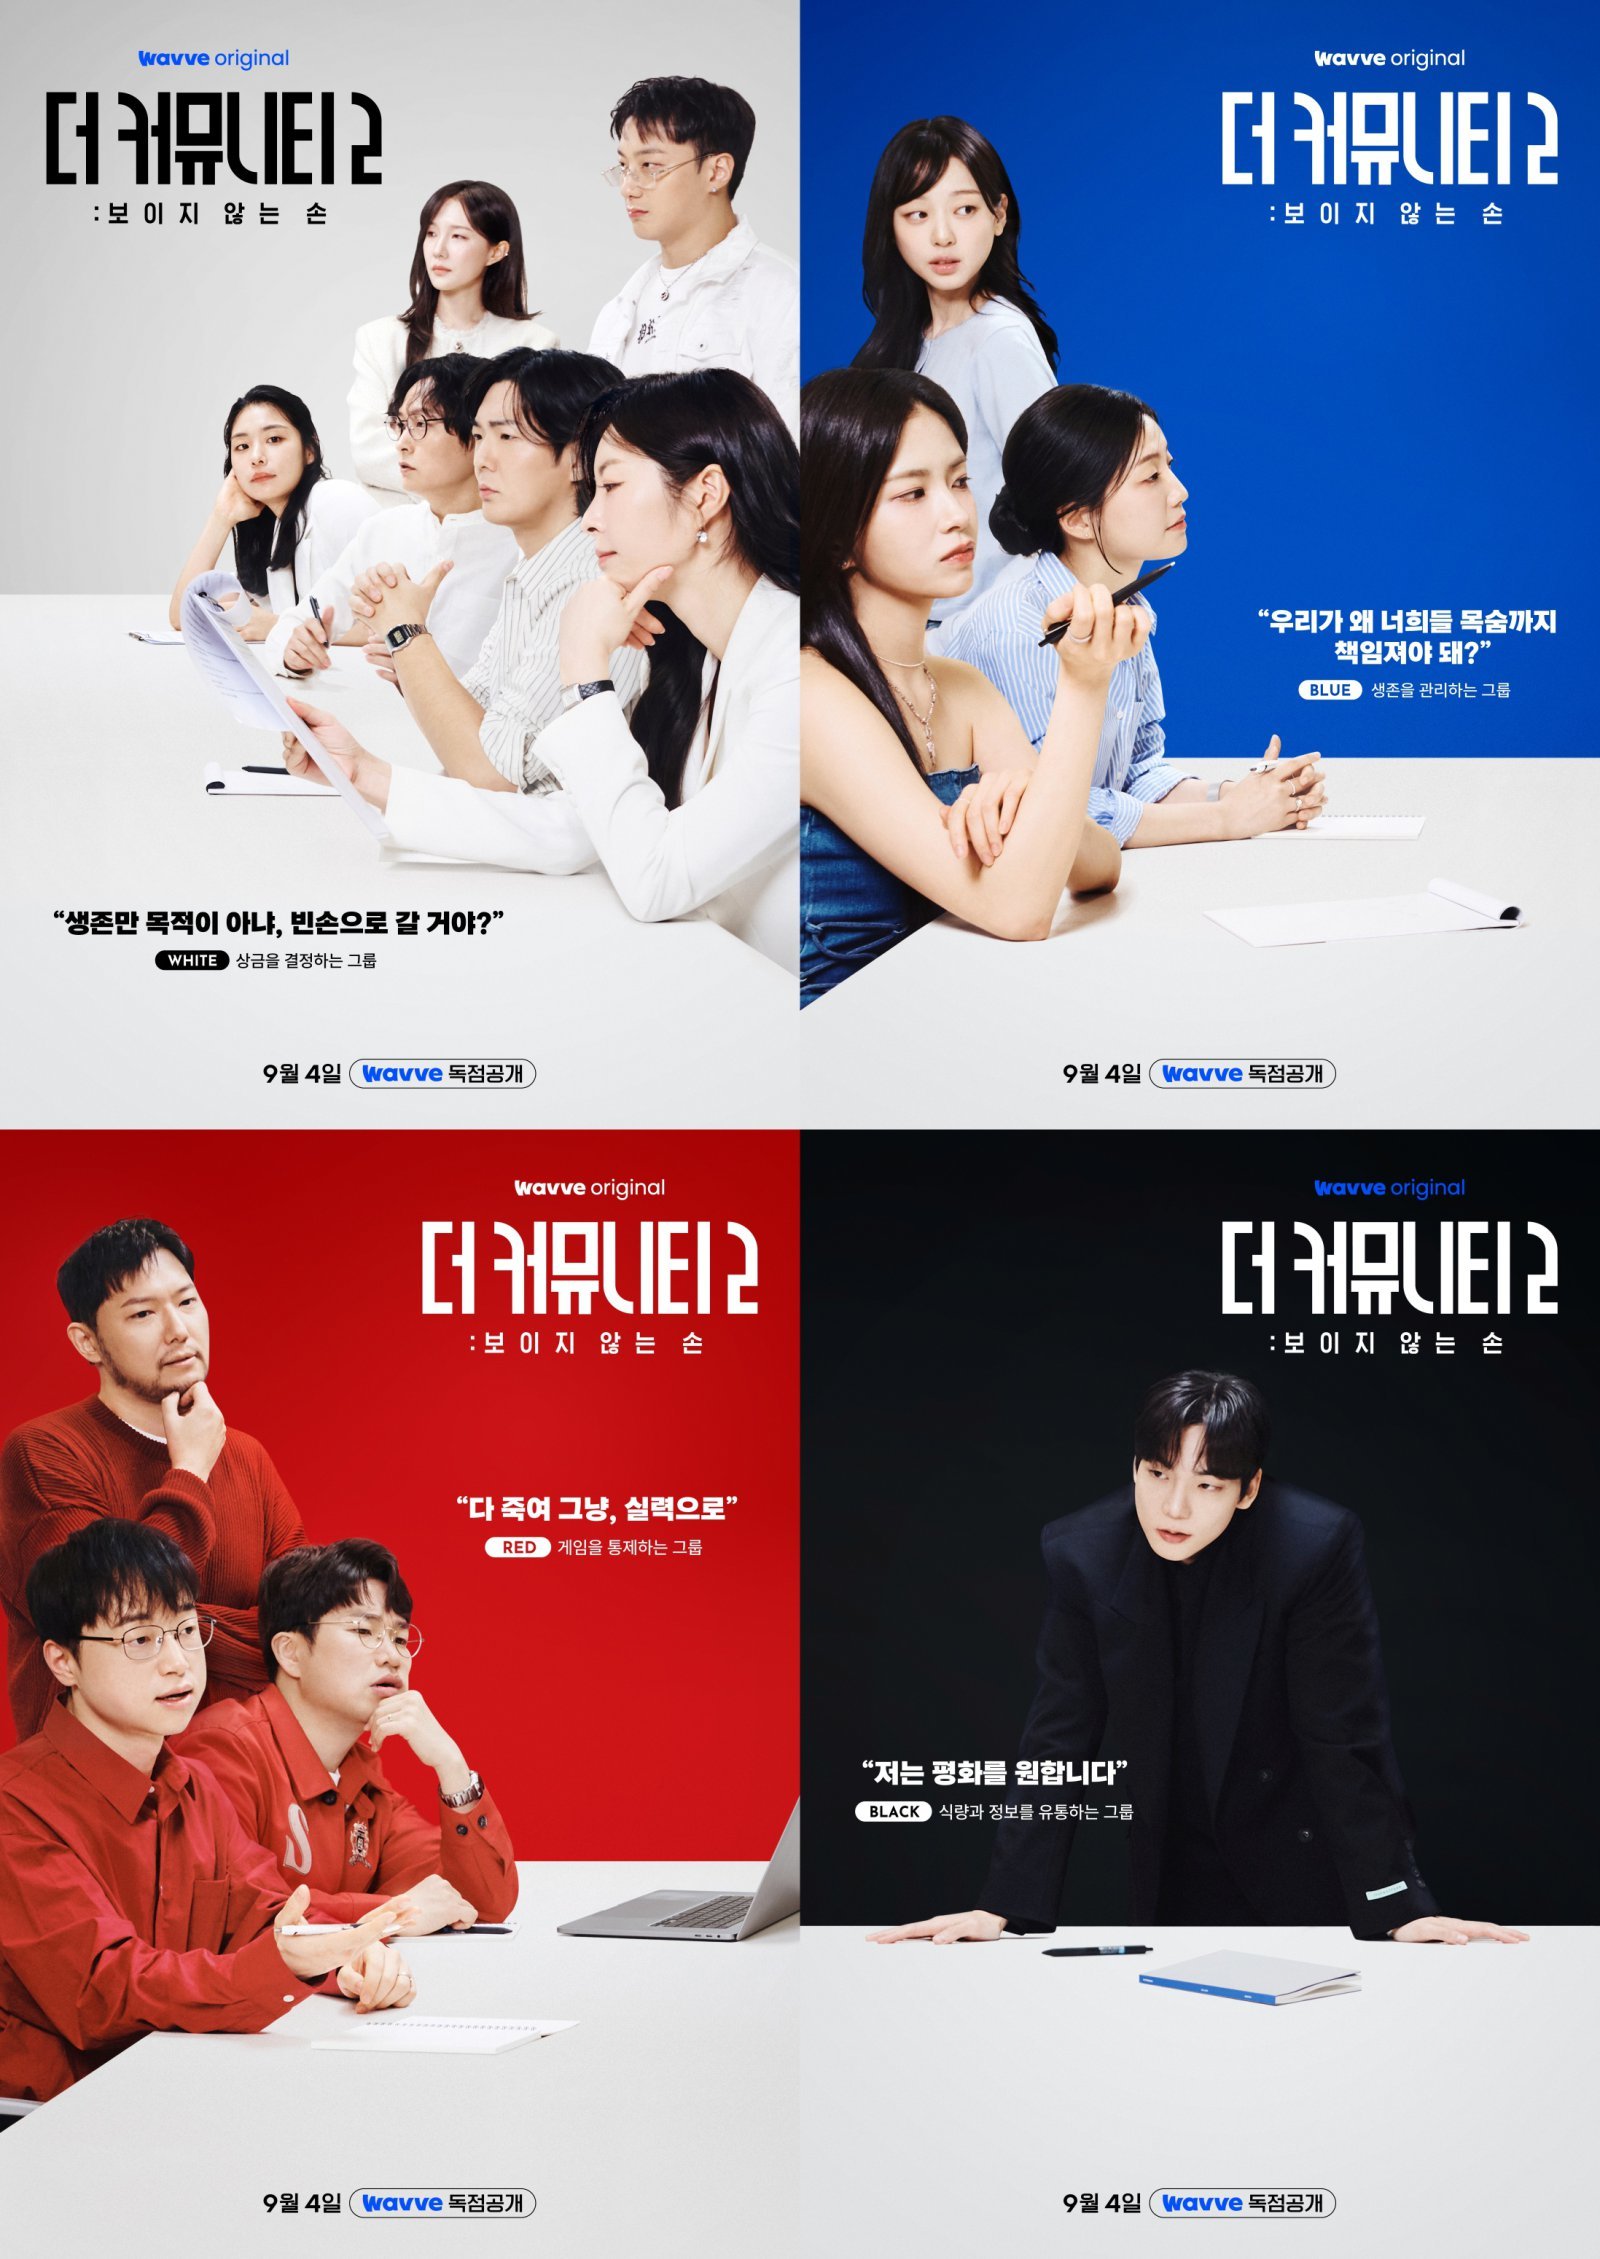
돈·생명·게임·식량 독점…‘더 커뮤니티2’ 살벌한 생존 구조 (더 커뮤니티2)
4 weeks ago
69


베스티 ‘연애의 조건’, 13년 만에 역주행…글로벌 차트까지 접수
3 weeks ago
67

이란 前대통령 “명예롭게 전쟁 끝내야” 종전 국민투표 제안
3 weeks ago
64

‘아시아 프로야구 최강팀 가리자’ 2026 APBC, 11월 12~15일 도쿄돔서 열린다
3 weeks ago
64

24세 유명 먹방 인플루언서 돌연 사망…3일 전 건강 이상 고백
3 weeks ago
57
Product Engineer의 가능성과 조건: 대규모 예산이 투입되는 프로젝트에서 확인하다
3 weeks ago
54

넘어진 뒤 엑스레이는 정상인데 손목이 계속 아프다면… ‘주상골 골절’을 놓치는 이유
4 weeks ago
54

"소비자와 직접 만날 공간 필요 … AI·헬스케어·교육 기업, 오피스 수요 넘쳐"
3 weeks ago
53
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
