 40 minutes ago
1
북한 인터넷주소(IP)에서 국내 금융권을 겨냥한 해킹 시도가 440만 건가량 탐지되면서 금융 당국과 금융권이 긴장하고 있다. 이번 시도는 본격적인 해킹에 앞서 보안 허점을 찾는 ‘스캔성 접근’으로, 아직 실제 피해로 이어지지는 않았다. 하지만 이와 별개로 러시아 등 10개국 IP를 거친 공격으로 금융사 피해가 잇따르고 있어 금융권 보안에 비상이 걸렸다.28일 금융권에 따르면 금융보안원은 21일 금융 보안 통합관제시스템을 통해 각 금융사에 긴급상황 알림을 보내 이날 오전 3시부터 북한 IP 대역(175.45.176.0/22)에서 스캔성 접근이 440만4101건 탐지됐다고 알렸다. 스캔성 접근은 시스템 취약점이나 열려 있는 네트워크 포트를 확인하려는 접속 시도다. 당국은 금융회사에 실시간 모니터링을 강화하고 해당 IP의 접근 이력을 확인해 특이 사항이 있으면 보고하라고 요청했다.금융 당국은 북한 IP로 확인됐더라도 공격 주체를 북한으로 특정하기는 어렵다는 입장이다. IP는 얼마든지 우회, 위장할 수 있기 때문이다. 일각에서는 해커가 북한의 직접적인 해킹처럼 보이도록 IP를 위장했을 가능성도 있다고 본다. 금융권 해킹 침해는 최근 들어 끊이지 않고 있다. 금융보안원은 22일 침해 지표(IoC) 공유를 통해 한국, 일본, 브라질 등 3개국 IP 3개를 활용한 공격이 발생했다고 공지했다. 침해 지표는 실제 해킹 사고에서 확인된 공격 IP의 흔적 정보다. 26일에는 한국, 미국, 러시아, 홍콩 등 10개국 IP 37개를 이용한 공격으로 피해가 발생했다고 공지했다. 이 가운데는 최근 알려진 대신증권, 미래에셋자산운용, 빗썸 해킹 사고 등에 쓰인 IP가 포함됐을 가능성도 있다.이런 가운데 북한 해킹 조직이 한국을 겨냥한 대규모 공격을 준비하고 있다는 분석이 제기되고 있다. 미국 주간지 뉴스위크 일본판은 최근 사이버 보안업체 사이파마(CYFIRMA)의 창업자 겸 최고경영자(CEO) 쿠마르 리테시의 기고문을 통해 암호화 익명 네트워크 ‘I2P’의 폐쇄형 채널에서 한국어를 사용하는 여러 해커가 전 세계 웹서버를 상대로 대규모 정찰과 공격 계획을 조율하는 정황이 포착됐다고 전했다. 이들은 한국 정부 기관과 금융회사를 주요 목표로 삼고, AI로 웹서버 보안 취약점을 실제 공격 수단으로 바꾸려는 움직임도 보였다. 사이파마는 공격자들의 언어와 작전 지시, 과거 공격 수법 등을 분석한 결과 북한 정찰총국 산하 해킹 조직 라자루스와 연관됐을...
Related

[단독] 韓, 선진국 국채클럽 가입 추진
27 minutes ago
1
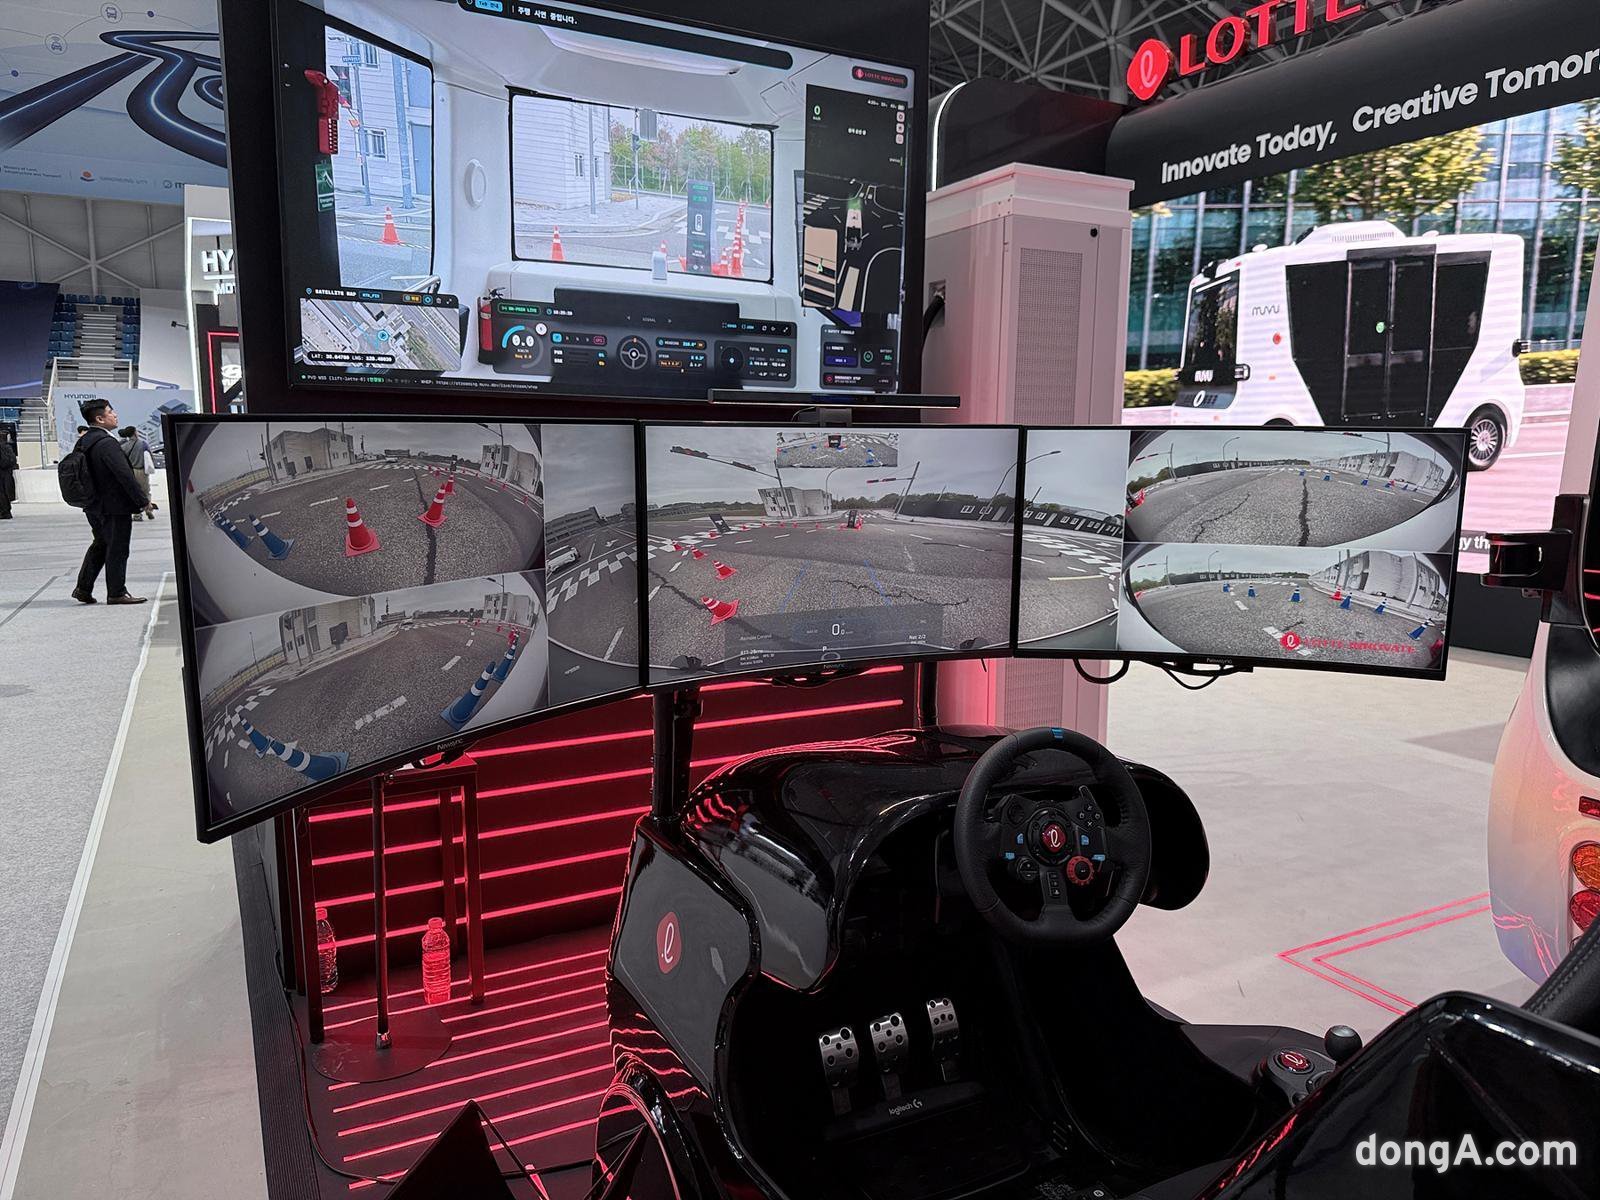
도로 위 지능을 사물인터넷으로 엮다…롯데이노베이트, 모빌리티 영토확장 속도전
32 minutes ago
1
현대카드, PLCC 파트너사와 'AI 데이터 동맹' 강화
35 minutes ago
1
[뉴스줌인] PLCC 관행 깬 정태영 부회장…파트너십 판도 흔든다
35 minutes ago
0

127억 전액 삭감에 장애인단체 반발…경기도 “아직 확정 아니야”
39 minutes ago
1
방미통위, 구글·애플 인앱결제 강제에 과징금 637억원 부과
39 minutes ago
0

럭셔리 휴양지 변신한 은행 … 집사 같은 PB가 1대1 밀착 관리
45 minutes ago
1
SK하닉, 100조 주주환원…코스피 10거래일 만에 6000선 탈환
45 minutes ago
0
Popular
영탁 "임영웅과 자주 운동해, 축구 실력 1티어..장민호는 개발" [사당귀]
3 weeks ago
424

주말 새 2금융권까지 해킹피해 확산에…당국, 4일 전 금융업권 협회장·금융사 대표 긴급 소집
3 weeks ago
419

넷마블 ‘몬길: 스타다이브’, 1.4 대규모 업데이트…‘이자벨라’ 등장
4 weeks ago
415

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
3 weeks ago
406

Show GN: 믹스독 — 같은 구독으로 더 많이 쓰는 오픈소스 코딩 에이전트
3 weeks ago
403

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
3 weeks ago
402

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
3 weeks ago
399
한국큐빅, 매출 67% 차지 안산공장 생산중단…부산공장으로 통합
4 weeks ago
397

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
3 weeks ago
384

평택시흥고속도로서 트럭이 승용차 2대 추돌…트럭 운전자 사망
3 weeks ago
383
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
