 1 week ago
8
“해킹 금융사 CEO 책임 엄중히” “모든 금융권 외부 접점 전수 점검” 이찬진 금융감독원장이 지난달 28일 오전 서울 의여도 금융감독원에서 열린 금융감독원장-은행지주 이사회 의장 간담회에서 모두발언을 하고 있다. 2026.10.28. 뉴시스 이찬진 금융감독원장이 금융권에서 기본 통제 부실, 보안 취약점 방치 등으로 해킹 사고가 발생하면 예외 없이 매출액의 3%를 과징금으로 부과할 수 있도록 국회 등과 적극 소통해달라고 지시했다.이 원장은 3일 임원 회의에서 지난해 11월 발의된 ‘전자금융거래법’ 개정안의 신속한 통과 필요성을 언급하며 이렇게 주문했다. 법 개정이 이뤄지기 전에 금융회사의 보안 강화를 촉진하기 위한 여러 방안을 모색할 것도 지시했다.금융감독원은 금융권 침해사고 이후 금융권 IT 보안과 관련한 가시적인 변화가 나타나지 않는 등 금융권의 이행이 충분하지 못한 상황이라고 진단했다. 이찬진 금융감독원장이 지난달 28일 오전 서울 영등포구 금융감독원에서 열린 8대 은행지주 이사회 의장 조찬 간담회에서 발언하고 있다. 2026.10.28 뉴스1 이에 따라 이 원장은 IT 안전성 확보가 고객 신뢰 확보의 근간이자 핵심 생존전략임을 경영진과 이사회가 명확히 인식하고 내년도 보안 예산과 인력 확충에 앞장서야 한다고 강조했다.특히 인공지능(AI)으로 진화하는 사이버 위협에 상응하는 실질적인 보안 강화가 이뤄지도록 감독 역량을 집중해야 한다고 주문했다.사고 발생 회사를 조사하는 과정에선 은행권 검사·제재 방침과 같이 종합금융투자사업자, 보험사 등 대형금융회사에 대해서도 최고경영자(CEO) 등 경영진의 책임까지 엄중하게 물을 것을 지시했다.또한 추가 사고를 막기 위해 법인보험대리점(GA)·대부업·가상자산업·온투업 등 모든 금융권의 외부 접점을 전수 점검하도록 지시했다. 이 과정에서 금감원 IT 전문 인력을 총동원해 이행 여부를 확인하되 형식적 점검에만 그친 경우 엄중 조치할 것을 주문했다.아울러 금융권 IT 보안 강화를 위한 전담 조직 신설, IT 전문 인력 확충 등을 추진해 달라고 당부했다. © dongA.com All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지 좋아요 0개 슬퍼요 0개 화나요 0개 지금 뜨는 뉴스
Related

60세에 퇴직, 65세부터 연금수령 “5년간 뭐먹고 살라고”…공무원 92%가 걱정
54 minutes ago
1
‘금융권 보안 상징’ 금융보안원도 해킹…금융사 정보 일부 유출
2 hours ago
1
금융보안원도 뚫렸다…금융사 평가자료 유출
2 hours ago
1
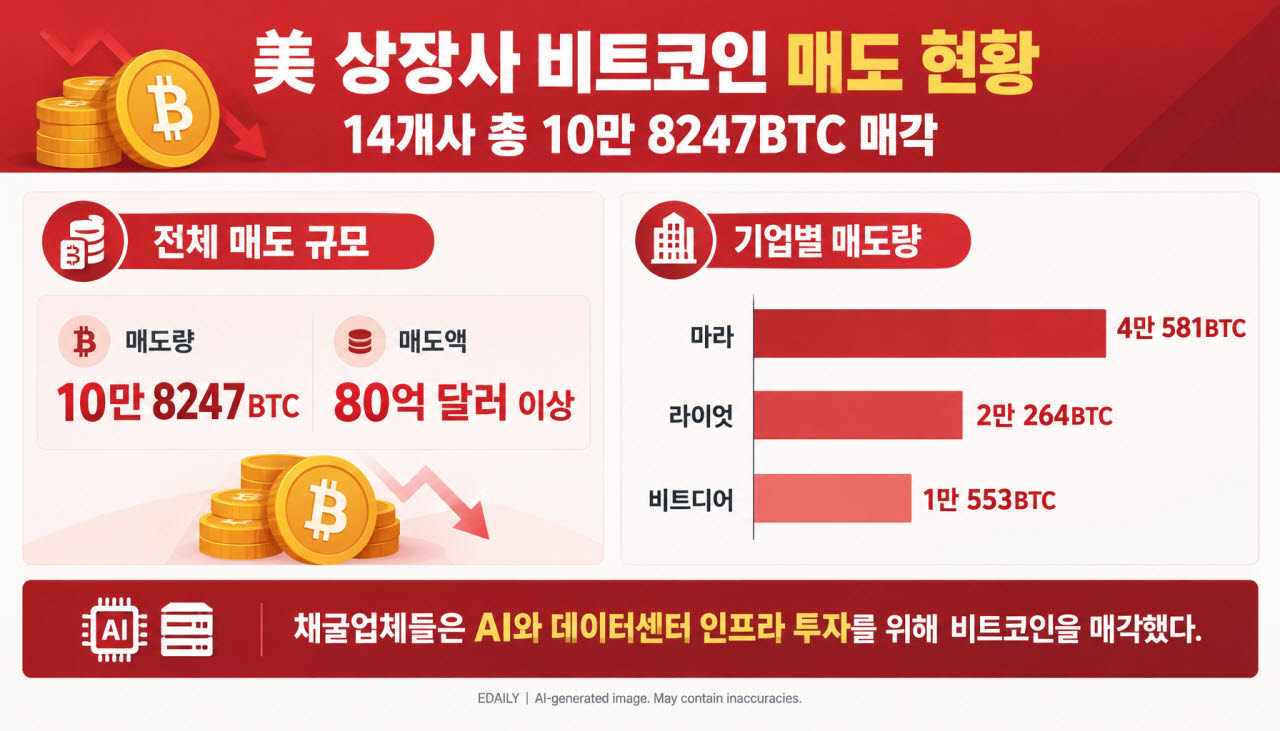
美상장사 14곳, 올해만 비트코인 11조원 가까이 내다팔았다
2 hours ago
3
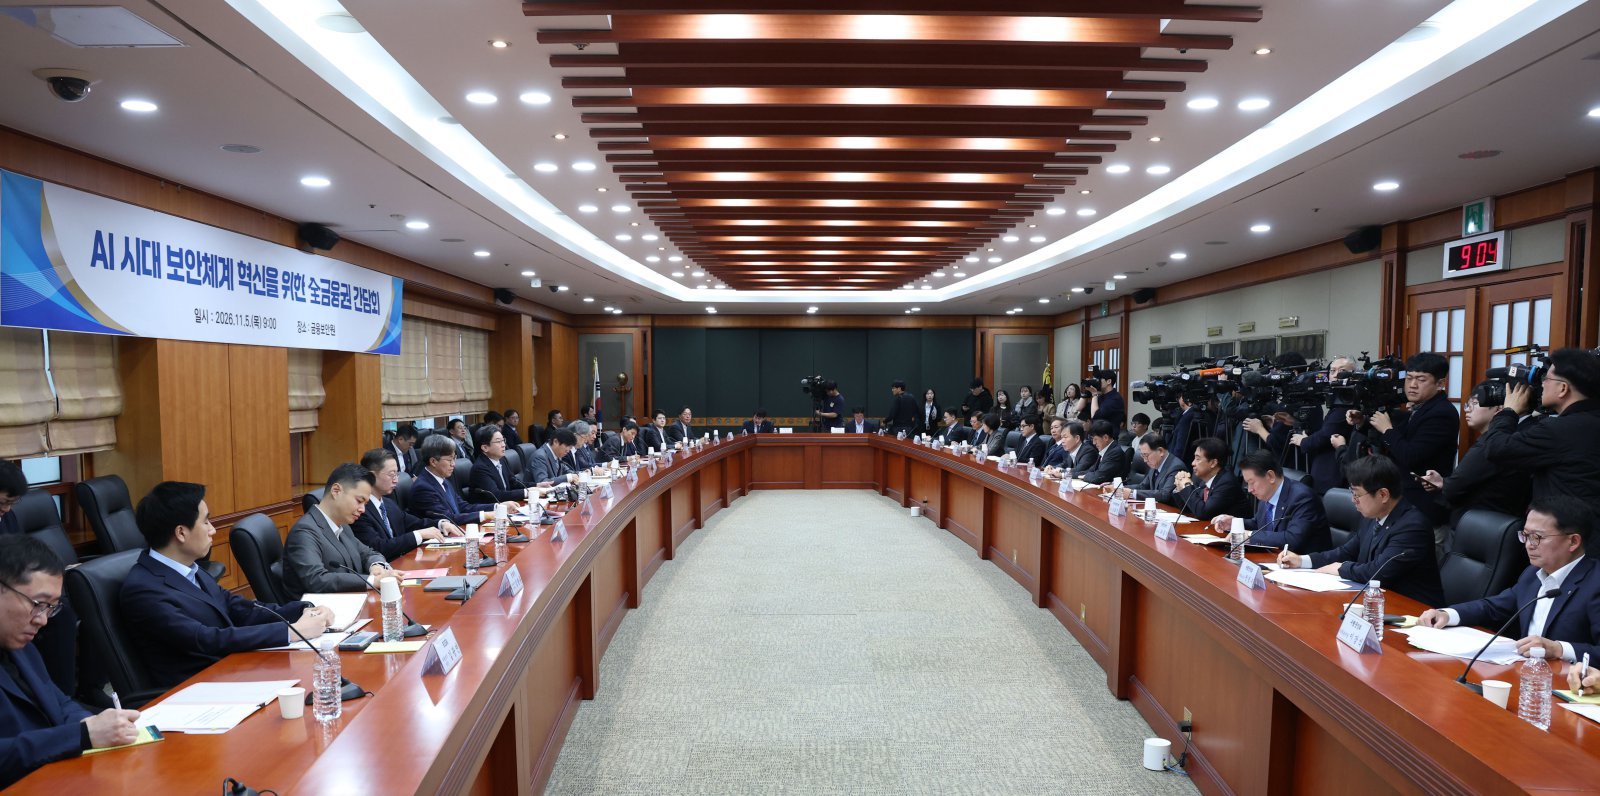
[속보]금융보안 전담기관 금융보안원도 해킹 정보유출
2 hours ago
2

이형일 "종부세 실거주 우대 원칙 지켜야"
2 hours ago
2

[속보] ‘금융보안 문지기’ 금융보안원도 해킹으로 정보유출
2 hours ago
5
빚내서 주식 샀다가 하락장에 강제 처분…반대매매 379억 원
3 hours ago
1
Popular
[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
3 weeks ago
576

매경이 전하는 세상의 지식 (매-세-지, 10월 13일)
4 weeks ago
348

Show GN: 나래 한글(나래팩) – AI 에이전트용 HWP/HWPX 편집·생성 CLI/스킬/템플릿 패키지...
4 weeks ago
317

“딸 숨져가던 21분 CCTV 사라져”…양재웅 병원 사망 유족, 경찰 초동수사 질타
3 weeks ago
316

국민연금이 美 아마존과 손잡은 까닭…“AI로 주식 분석할 것”
4 weeks ago
312
'주전들 빼고 호주 날아간' 서울, 김기동 감독 "영건들, 능력 증명하라"... 정현우 "결과 보여주겠다" ...
4 weeks ago
304

김동선, 독립경영 강화 속도전 … 한화M&S 지분 19% 공개매수
4 weeks ago
298
서울역 TMO에 들어온 민간인 “왜 나만 나가나”…군인들 신분 검사까지 요구
4 weeks ago
296
'서울달리기' 참가했던 20대 여성 사망…원인 조사 중
4 weeks ago
295
Doory - 오픈소스 Canva
4 weeks ago
291
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
