 3 days ago
13
앱·호스팅 통한 ‘간접 노출’ 가능성…포티넷, 대응 가이드 공개 PHP 런타임 취약점 ‘PHP2Shell’ 영향권 서비스 3670만 개. 직접 개발 안 해도 외부 앱 통해 노출돼 PHP 업데이트가 필요하다. 사진=게티이미지코리아 전 세계 웹사이트 약 70%가 쓰는 PHP 엔진에서 취약점이 발견된 가운데, PHP로 직접 개발하지 않은 기업도 공격 대상이 될 수 있다는 분석이 나왔다.결함이 앱(APP)이 아닌 엔진 자체에 있어 PHP가 들어간 상용 소프트웨어나 호스팅 서비스를 쓰기만 해도 영향을 받을 수 있기 때문이다. 세계 최대 보안업체 중 하나인 포티넷의 분석이다.27일 포티넷은 PHP 런타임 취약점 ‘PHP2Shell’ 대응 가이드를 공개했다. PHP2Shell은 PHP로 짠 프로그램을 서버에서 돌리는 실행 엔진(런타임)에서 발견된 취약점 2건을 묶어 부르는 이름이다.두 취약점 모두 심각도 평가 기준인 CVSS 4.0에서 10점 만점에 9.2점을 받아 ‘치명적(critical)’ 등급으로 분류됐다.공격에 성공하면 공격자는 PHP 앱 프로세스 안에서 원하는 코드를 실행해 서버를 침해할 수 있다. 프로세스 권한과 시스템 구성에 따라 민감한 데이터, 앱 파일, 연결된 데이터베이스까지 노출될 수 있다.노출 규모도 크다. 인터넷 스캔·보안 데이터 기업 센시스(Censys)에 따르면, 이번 취약점에 영향을 받을 수 있는 PHP 버전을 쓰는 서비스는 약 3670만 개에 달할 수 있다고 봤다.● 직접 안 써도 ‘간접 사용’ 위험포티넷은 콘텐츠 관리 시스템(CMS)이나 플러그인만 업데이트해서는 문제가 해결되지 않는다고 봤다. 취약점이 PHP 런타임 자체에 있기 때문이다. PHP 앱을 직접 개발하지 않는 조직도 상용 앱이나 호스팅 업체, 다른 제품에 내장된 구성 요소를 통해 PHP를 쓰고 있을 수 있다.PHP 개발 조직인 ‘PHP 프로젝트’는 웹 요청을 처리하는 모든 PHP 설치 환경이 위험하다고 밝혔다. 가장 위험한 환경으로는 아파치 웹 서버에 PHP를 모듈 형태로 붙여 실행하는 ‘mod_php’를 꼽았다. 연구진이 이 환경에서 앱 코드가 실행되기도 전에 작동하는 공격을 시연했기 때문이다.● 패치 늦어지는 구조…‘설치’와 ‘적용’은 별개포티넷은 이번 취약점 대응에 보안, 앱, 인프라 팀이 함께 나서야 한다고 밝혔다. PHP를 업데이트하려면 △호환성 테스트 △유지보수 시간 확보 △서비스 재시작이 필요한데, 그만큼 패치가 늦어지...
Related
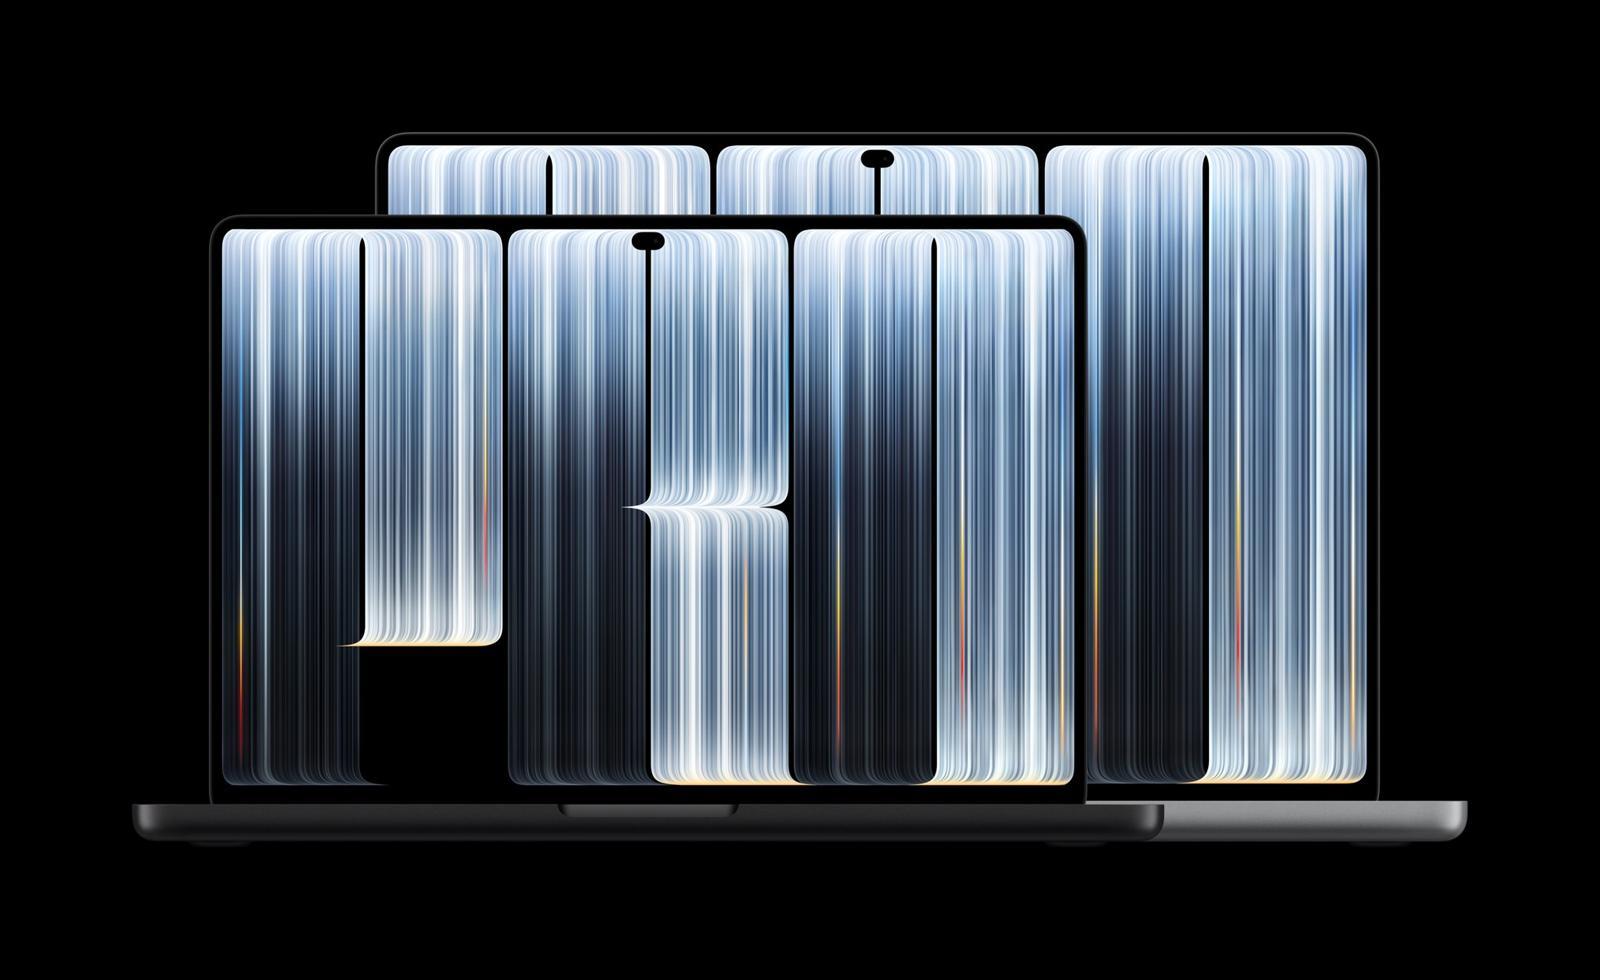
애플 ‘맥북 노터치’ 고집 꺾었다…터치스크린 탑재 신제품 공개
1 day ago
7
랜섬웨어 신고 5건 중 2건은 제조업…공장 보안, 핵심은 ‘사이버 복원력’
1 day ago
7
[서평] 홍보는 홍보팀만의 업무가 아니다 〈인생에 한 번은 홍보를 해라〉
1 day ago
8
[기고] 인공지능이 바꾸는 신입의 일…기업은 숙련자를 어떻게 키울 것인가
1 day ago
8
AI 의사부터 1200km 원격수술까지… 중국 의료 현장을 가다
1 day ago
5
[반려동물 20세 시대]강아지가 갑자기 토하고 밥을 안 먹는다면? 췌장염을 의심해야 할 때
1 day ago
12
Popular
영탁 "임영웅과 자주 운동해, 축구 실력 1티어..장민호는 개발" [사당귀]
4 weeks ago
461

주말 새 2금융권까지 해킹피해 확산에…당국, 4일 전 금융업권 협회장·금융사 대표 긴급 소집
3 weeks ago
451

Show GN: 믹스독 — 같은 구독으로 더 많이 쓰는 오픈소스 코딩 에이전트
4 weeks ago
439

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
3 weeks ago
437

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
3 weeks ago
435

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
3 weeks ago
429

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
3 weeks ago
417

평택시흥고속도로서 트럭이 승용차 2대 추돌…트럭 운전자 사망
3 weeks ago
415
[ET특징주]펩트론, 일라이릴리 기술평가 종료 소식에 하락세
3 weeks ago
378
[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
2 weeks ago
372
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
