 3 days ago
11
공군 1호기 탑승자 정보 유출로 데이터 외부 전송 위험 ‘주목’ “보안 검사하려다 되레 유출…AI 모의해킹도 안심하면 안 돼” “과도한 권한 부여시 민감정보 노출 우려…설정 통제할 필요” 외교부 “모든 가능성 염두에 두고 조사…투명하게 설명할 것” 멕시코 국빈방문을 마친 이재명 대통령과 김혜경 여사가 26일(현지 시간) 멕시코 펠리페 앙헬레스 국제공항에 도착해 공군 1호기에 오르고 있다. 2026.09.27 숨팡고=뉴시스 해킹을 막아내기 위해 수행했던 보안 검사가 오히려 국가 기밀과 개인정보를 밖으로 흘려보내는 유출 통로가 됐다. 대통령 전용기 탑승자 개인정보가 담긴 파일이 해외 온라인 악성코드 검사 사이트에 올라가 약 5개월간 외부에 노출된 사실이 확인되면서다.문제는 이게 단순히 파일 하나를 잘못 올린 실수로 끝나지 않는다는 점이다. 인공지능(AI)을 활용한 자동 모의해킹과 보안 점검이 확산되면서 점검 대상 데이터의 외부 전송, AI 에이전트의 접근 권한 등 새로운 보안 위험이 부상하고 있다. 시스템의 보안 허점을 찾아내는 기술이 오히려 역으로 유출 통로가 될 수 있다는 경고다. 최대선 숭실대 AI안전성연구센터장은 최근 자신의 사회관계망서비스(SNS)를 통해 공군 1호기 탑승자 명단 유출 사고와 관련 보안을 위해 검사를 하려다가 오히려 보안 사고를 일으켰을 가능성을 언급했다.◆보안 검사하려다 정보 유출…AI 모의해킹도 새로운 위험최 센터장이 제시한 위험은 크게 두가지다. 첫째는 사람이든 자동화 도구든 민감한 파일을 외부 검사 서비스에 업로드하는 순간 곧바로 유출이 발생한다는 점이다. 그는 “공군 1호기 탑승자 168명의 여권번호가 담긴 엑셀 파일을 악성코드 검사 사이트(바이러스 토탈)에 검사하려고 올린 순간 파일은 이미 외부에 노출된 것”이라고 지적했다. 이어 “바이낸스 1차 보고서의 첫 감염도 비슷했다”며 “6월에 엔지니어 한 명이 AI 도구를 찾다가 변조된 패키지를 설치해 감염됐다”고 말했다.둘째는 AI 에이전트에게 모의해킹을 맡겼는데, 허용된 시스템 범위를 벗어나 다른 시스템이나 데이터까지 접근할 수 있게 된 권한 통제 실패 사례다.◆“과도한 권한 부여시 민감정보 노출 우려…설정 통제할 필요”최 센터장은 “(최근 추세를 보면) AI가 공격자처럼 뚫어보는 모의해킹(에 주력하는 방향)으로 가는 중”이라며 “AI 점검을 적극 주장해왔고 안 하는 게 더 위험하다는 생각은 지금도 같지만, 모의해킹은 무엇이 밖으로...
Related
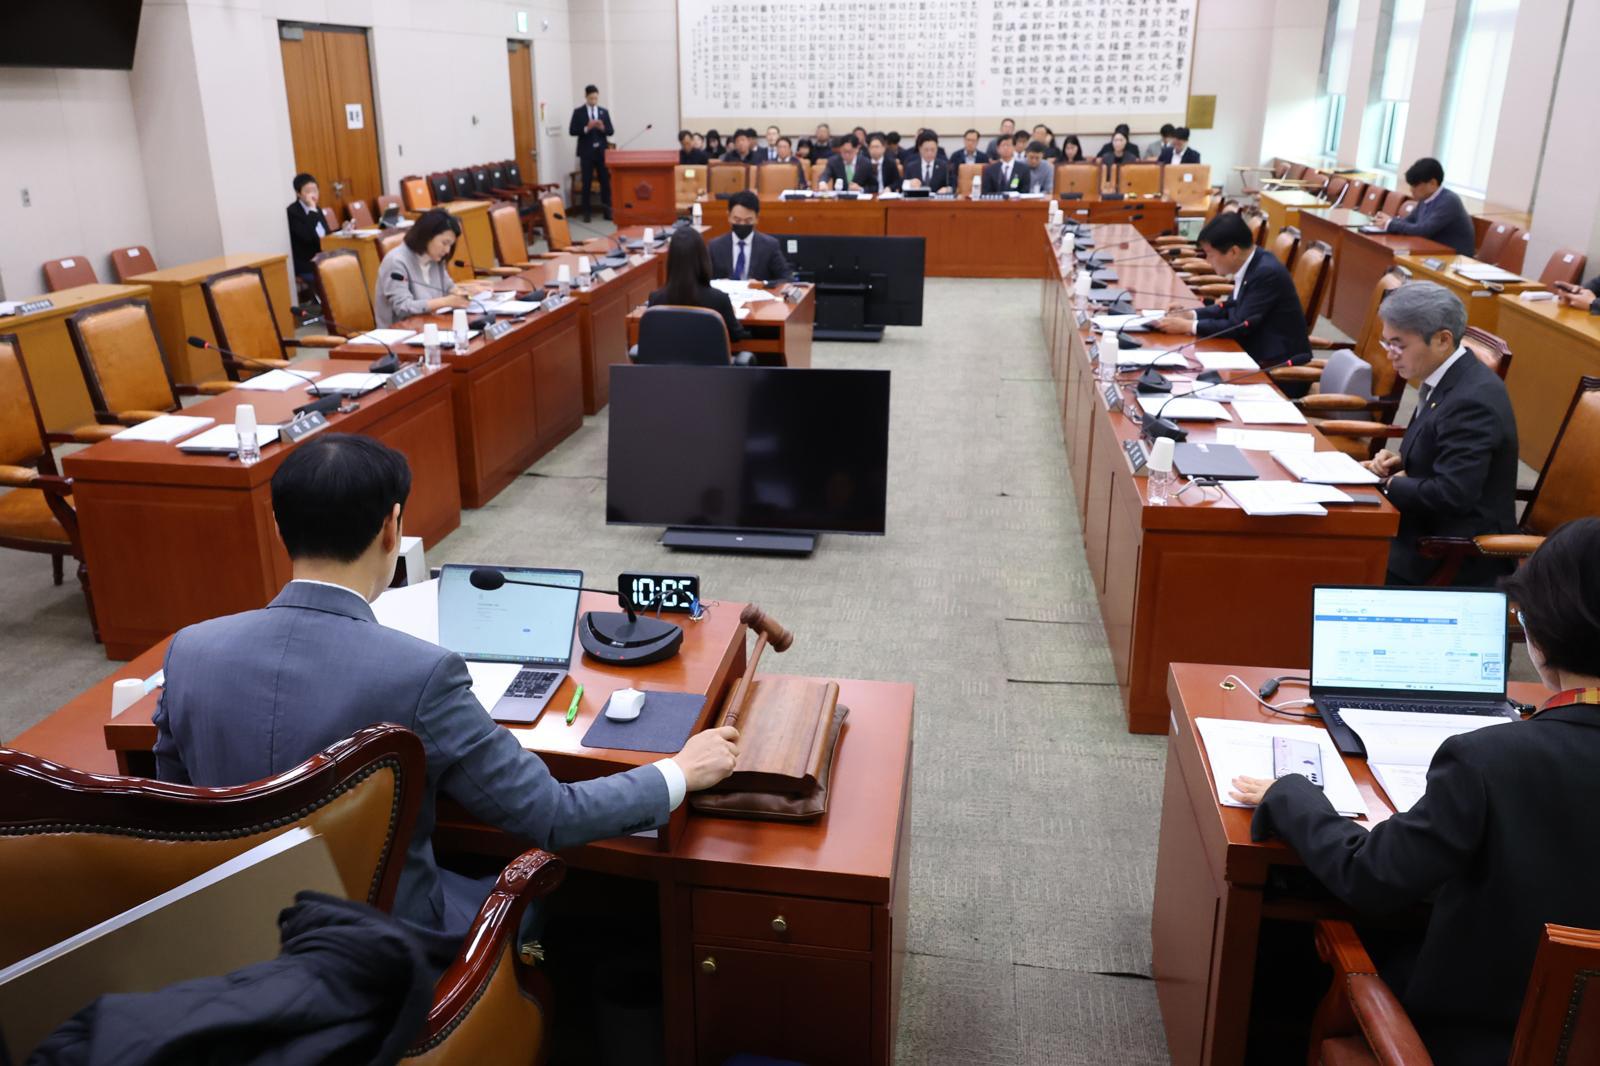
與주도 법사위 ‘대법관 격려금’ 예산 3억여원 삭감
3 hours ago
1
법사위 예결소위, 내년 예산안 의결…'대법관 격려금' 삭감
3 hours ago
5
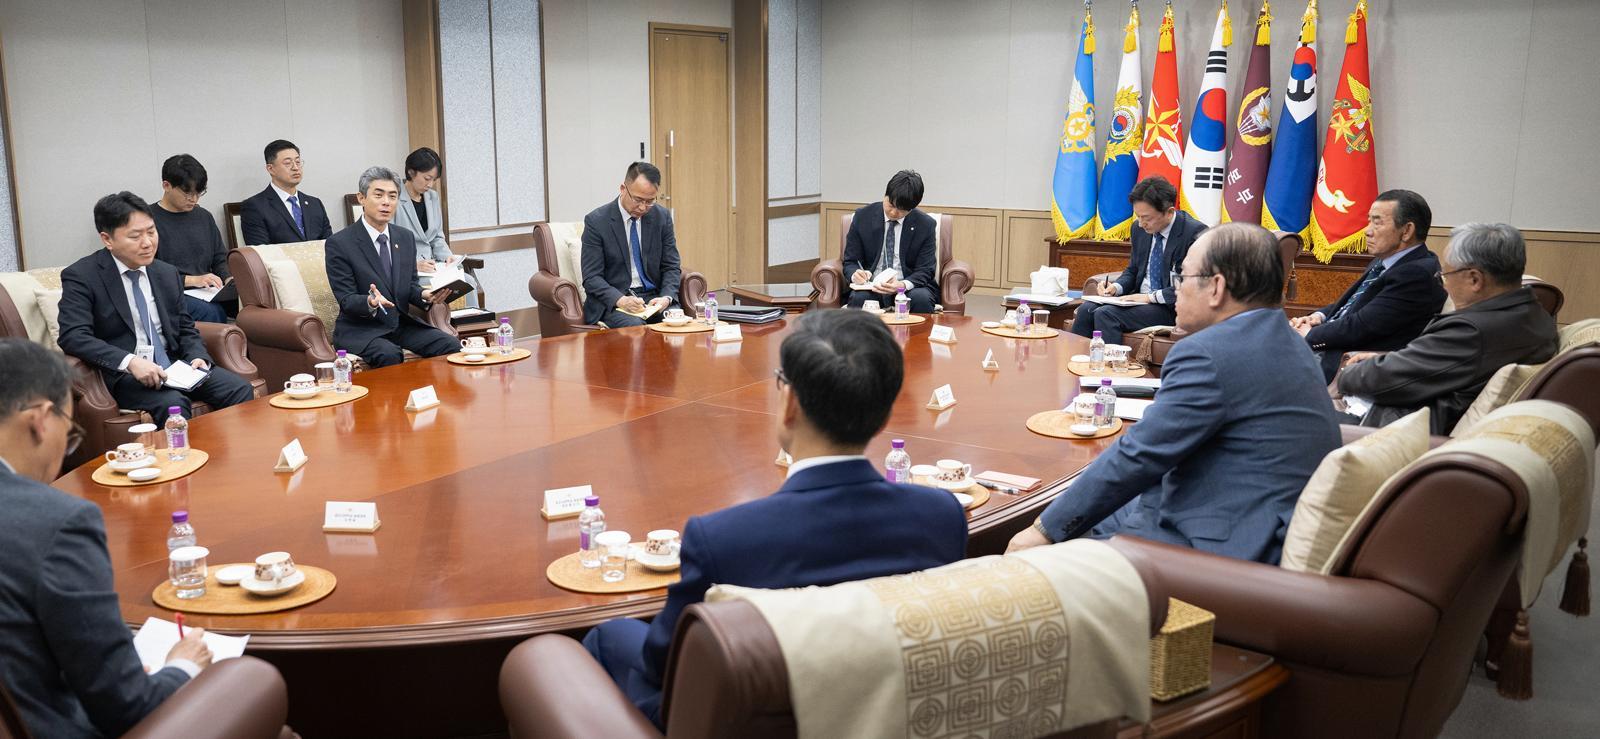
강신철 “사관학교 폐교 생각없다”…통합사-육해공사 병존 유력
4 hours ago
6
“李가 장동혁 당권 유지하게 해…적대적 상생 관계”[정치를 부탁해]
4 hours ago
4
靑 “조작기소 특검법 다음주 국무회의 상정”…1주일 여유 뒀다
5 hours ago
4
조작기소 특검법 공포 미뤄지나…청와대 "다음 주 상정 예정"
5 hours ago
3
이용철, 경기 농지 무단 컨테이너 설치 의혹 “주말 영농 목적”
5 hours ago
8
국힘 법사위, 예산심사 보이콧…與 “정치검찰 방탄용 민생 인질극”
5 hours ago
6
Popular
[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
3 weeks ago
573
3분기에 코스피 5.6조 팔아치운 개미들, 美주식은 10조 넘게 사들여
4 weeks ago
348

매경이 전하는 세상의 지식 (매-세-지, 10월 13일)
3 weeks ago
345

반도체팹이 바꾼 건설 수혜株… LS일렉·한양이엔지 재주목
4 weeks ago
344
클래식 문턱 낮춘 17세 아이히혼…“팔로어 상당수가 한국인 놀라워”
4 weeks ago
339

버그를 환자처럼, 코딩 에이전트를 의료팀처럼 다룬 5개월
4 weeks ago
338

“딸 숨져가던 21분 CCTV 사라져”…양재웅 병원 사망 유족, 경찰 초동수사 질타
3 weeks ago
313
Show GN: 나래 한글(나래팩) – AI 에이전트용 HWP/HWPX 편집·생성 CLI/스킬/템플릿 패키지...
3 weeks ago
312

국민연금이 美 아마존과 손잡은 까닭…“AI로 주식 분석할 것”
3 weeks ago
307
[단독]카카오TF, '카톡 선물하기' 스테이블코인 결제 추진
4 weeks ago
307
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
