증권 > 국내 주식 편의 기능이 공격 통로로…바이낸스 해킹에 악용된 이더리움 지갑 업그레이드[엠블록레터] 세계 최대 가상자산 거래소 바이낸스(Binance)의 핫월렛에서 10월 29일(UTC·한국 시간 30일 새벽) 가상자산이 빠져나갔습니다. 바이낸스가 추정한 피해 규모는 약 63억달러입니다. 11월 2일 서울 외환시장 원·달러 환율 종가인 1343.8원을 적용하면 약 8조4700억원입니다.이번 엠블록레터에서는 바이낸스 지갑 하나를 4분도 안 돼 비우는 데 쓰인 이더리움 기능 ‘EIP-7702’를 살펴봅니다. 이 기능이 공격에서 어떤 역할을 했는지, 국내 거래소 보안 규제에는 어떤 질문을 남겼는지 짚어보겠습니다.서명 하나로 바뀌는 지갑 EIP-7702는 2025년 5월 7일 이더리움 ‘펙트라(Pectra)’ 업그레이드 때 도입됐습니다. 개인 키로 거래에 서명하던 일반 지갑에 스마트컨트랙트 기능을 붙일 수 있게 해 줍니다. 지갑 주인이 “내 지갑에서 이 프로그램을 실행하도록 허용한다”는 위임 서명을 하고, 이것이 네트워크에 등록되면 지갑 주소를 바꾸지 않고 지정한 프로그램의 코드를 실행할 수 있습니다. 여러 거래를 한 번에 처리하거나 다른 사람이 수수료를 대신 내는 등의 편의를 위해 만들어졌습니다.은행의 자동이체에 비유하면 이해하기 쉽습니다. 계좌 주인이 한 번 신청하면 해지하기 전까지 정해진 조건에 따라 돈이 나가는 것처럼, 지갑에 등록한 위임도 변경하거나 해제하기 전까지 효력이 이어집니다. 다만 권한의 범위는 다릅니다. 자동이체는 정해진 금액을 보내는 기능이지만 EIP-7702는 지정한 프로그램을 지갑에서 실행하도록 허용합니다. 주인이 서명한 신청서를 다른 사람이 대신 접수하듯 위임 서명도 다른 사람이 네트워크에 제출할 수 있습니다. 어떤 프로그램을 허용하느냐에 따라 편의 기능이 될 수도, 자산 탈취의 통로가 될 수도 있는 셈입니다.4분도 안 걸린 탈취, 4시간 가까이 이어진 위임 코인데스크와 프로토스(Protos)의 온체인 분석에 따르면 공격자는 10월 29일 오후 8시 20분 59초(이하 UTC 기준), 거래 하나에 위임 서명 50개를 담아 제출했습니다. 모두 ‘Binance 14’로 표시되는 바이낸스 핫월렛의 키로 생성된 서명이었고, 자금을 쓸어 담는 ‘스위퍼(sweeper)’ 컨트랙트를 가리켰습니다. 코인데스크는 출금이 계속 이뤄져 거래 순번인 ‘논스’가 수시로 바뀌는 상황에 대비해, 공격자가 서...
Related
코윈로보틱스, 글로벌 ESS 기업 로봇 시스템 수주…해외 고객사 확대
1 hour ago
3
엠비디, 공모가 7000원 확정…수요예측 경쟁률 187대 1
1 hour ago
1
엘앤씨바이오, 3분기 누적 영업익 892% 급증…매출 1075억
2 hours ago
1
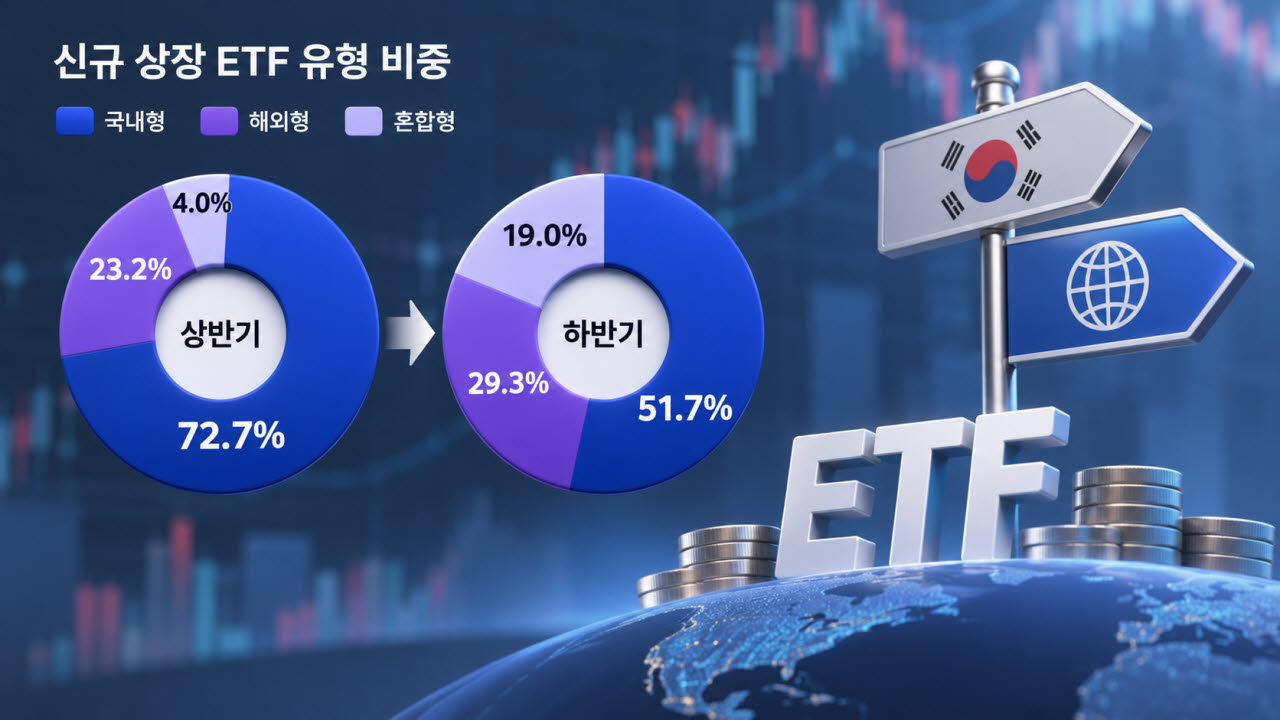
ETF도 '국장 쏠림' 줄었다…국내형 비중 20%p '뚝'
2 hours ago
1

‘고점서 71% 추락’ HD현대엔솔, 반등세 보이며 주간수익 1위 [MK시그널]
2 hours ago
1

[단독] 미성년 자녀계좌에도 레버리지 열풍…‘나스닥 2배’ 상품 순매수 상위
2 hours ago
1
[단독]'2배 대박' 노린 증권맨들…단종레 투자 1위는 유안타
2 hours ago
1
[단독]증권맨 9명 중 1명 '단종레' 투자 나서…석달새 61% 손실
2 hours ago
1
Popular
[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
3 weeks ago
576

매경이 전하는 세상의 지식 (매-세-지, 10월 13일)
4 weeks ago
348

반도체팹이 바꾼 건설 수혜株… LS일렉·한양이엔지 재주목
4 weeks ago
347
클래식 문턱 낮춘 17세 아이히혼…“팔로어 상당수가 한국인 놀라워”
4 weeks ago
341

버그를 환자처럼, 코딩 에이전트를 의료팀처럼 다룬 5개월
4 weeks ago
341

“딸 숨져가던 21분 CCTV 사라져”…양재웅 병원 사망 유족, 경찰 초동수사 질타
3 weeks ago
316
Show GN: 나래 한글(나래팩) – AI 에이전트용 HWP/HWPX 편집·생성 CLI/스킬/템플릿 패키지...
3 weeks ago
316

국민연금이 美 아마존과 손잡은 까닭…“AI로 주식 분석할 것”
4 weeks ago
312
'주전들 빼고 호주 날아간' 서울, 김기동 감독 "영건들, 능력 증명하라"... 정현우 "결과 보여주겠다" ...
3 weeks ago
304

김동선, 독립경영 강화 속도전 … 한화M&S 지분 19% 공개매수
4 weeks ago
298
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
