
 3 hours ago
2
이미지=게티이미지뱅크 금융권 사이버 보안 전선이 '사람 대 사람'에서 'AI 대 AI'로 옮겨가고 있다. 생성형 인공지능(AI)이 피싱 문구를 만드는 보조 도구를 넘어 취약점을 찾고 침투 계획을 세우며 공격코드를 만드는 단계까지 발전하면서다. 해커가 직접 수행해야 했던 정찰과 취약점 분석, 악성코드 제작을 AI가 대신하면서 사이버 공격에 필요한 시간과 전문성 문턱도 낮아지고 있는 상황이다. 생성형 AI를 활용한 문서 위·변조, 보이스피싱 등 금융범죄는 실제 발생하고 있는 위협이다. 포토샵 위·변조는 글꼴이나 자간 변화 같은 흔적을 남겼지만 생성형 AI는 이미지 픽셀 자체를 새로 만들어 물리적 단서가 사라진다. 금융권은 신분증과 진단서, 차량 파손사진 등 보험 가입, 사고 처리, 청구까지 전 과정에서 AI 위·변조가 악용될 수 있다고 보고 있다. 보이스피싱도 AI 확산의 직접적인 영향을 받고 있다. 생성형 AI로 자연스러운 피싱 문구를 대량 생산하고 음성변조와 딥페이크를 결합하면 금융사 직원이나 가족을 사칭하는 정교한 공격이 가능해진다. 직접 공격 사례도 확인되고 있다. 금융감독원에 따르면 올해 1~2월 방화벽 등 보안장비를 대상으로 한 대규모 스캔·해킹 공격에 'CyberStrike AI'라는 AI 기반 침투 도구가 사용됐다. 자연어로 공격 목표를 입력하면 AI 에이전트가 100개가 넘는 보안도구를 자동으로 실행해 취약한 시스템을 찾고, 침투 계획과 공격코드까지 생성한다. 해외에선 이미 AI를 활용한 금융범죄, 해킹 공격에 따른 피해가 현실화되고 있다. 구글 맨디언트는 올해 2월 북한 연계 해킹조직 UNC1069가 가상자산 분야 핀테크 업체를 침해한 사건을 공개한 바 있다. 침해된 시스템에서는 자격증명과 브라우저 데이터, 세션 토큰 탈취를 노리는 악성코드 7종이 확인됐다. AI가 해킹 작업 자체를 대신 수행한 사례도 있었다. 앤트로픽은 지난해 9월 중국계 국가배후 해킹그룹이 자사 AI 코딩도구를 조작해 금융기관을 포함한 약 30개 글로벌 조직을 공격했다고 밝혔다. AI가 목표 시스템 정찰과 분석, 유출까지 공격 전 과정을 수행했고 일부 침투는 실제 성공했다. 앤트로픽은 공격 과정 80~90%를 AI가 수행했다고 분석했다. 국내 금융권 대응 방향도 분명해지고 있다. 공격자가 AI로 금융사기와 해킹 속도를 높인다면 금융사는 방어에 AI를 투입해 보안을 강화하는 방향으로 발전하고 있다. 공격하는 AI와 방어하는 AI...
Related
카드론보다 3%p 비싼데…뒤로 미룬 카드 값 7조 육박
1 hour ago
0

“월급 꼬박꼬박 들어왔는데 대출금리 왜 안깎였죠?”…급여이체 인정 안 된 까닭
1 hour ago
0
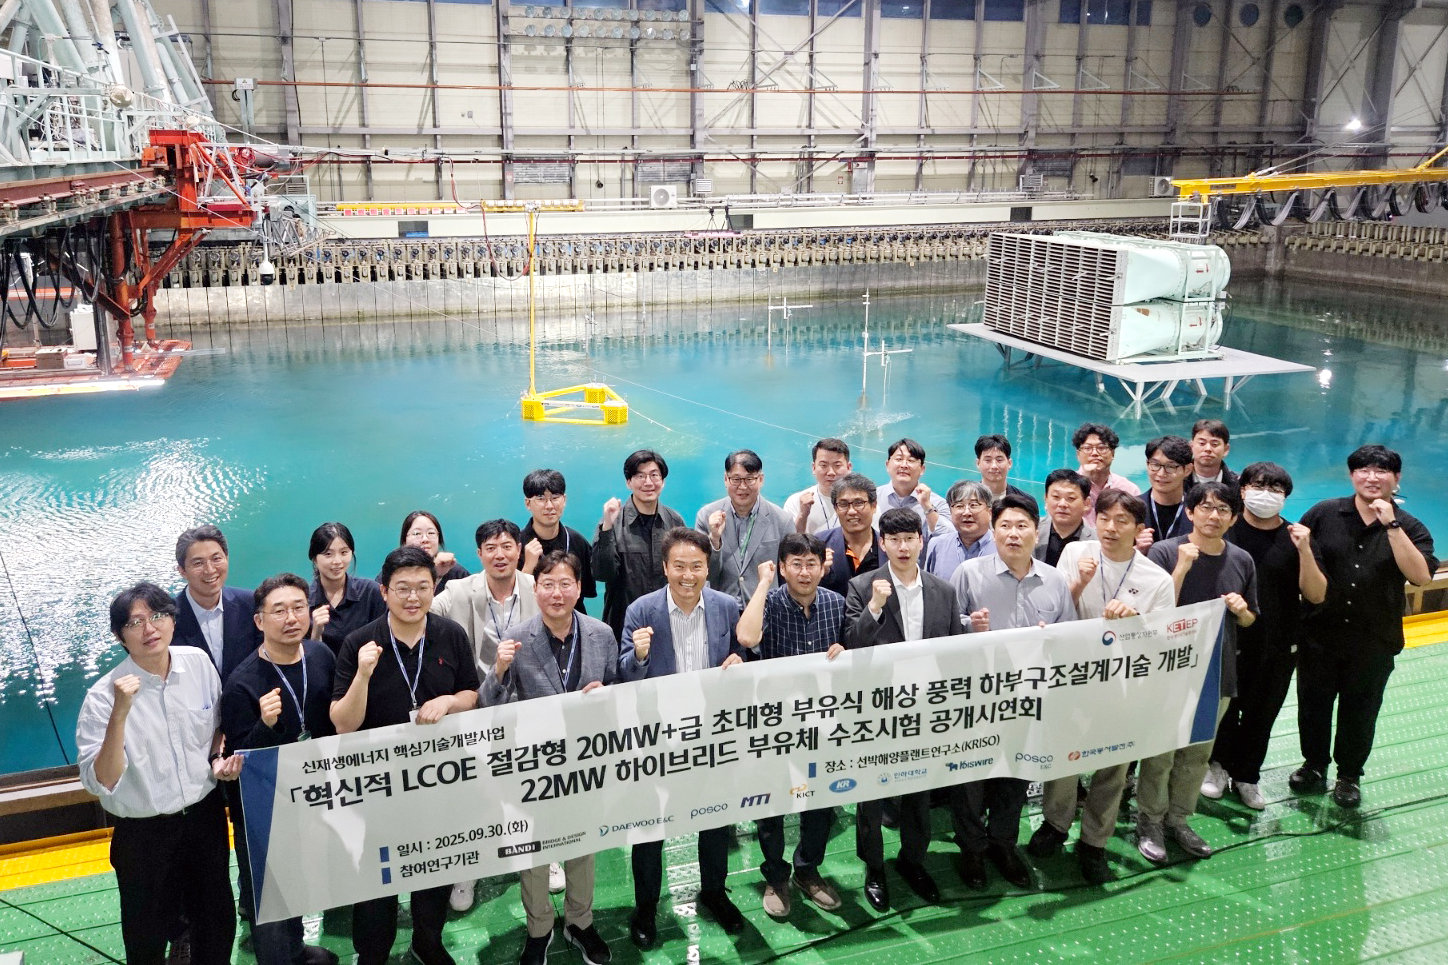
대우건설, 22MW급 부유식 해상풍력 부유체 국제 인증 획득
1 hour ago
1

차기 신한은행장 후보, 지주 아닌 은행서도 추천한다…“공정성 강화 차원”
1 hour ago
1
HL디앤아이한라, 청주 ‘신분평 에피트 더웨이시티’ 10월 분양
2 hours ago
0
권오현 전 삼성전자 회장 KAIST 이사장 선임
2 hours ago
1
中 공세에 프리미엄·B2B 키운다…유럽서 체질 바꾸는 K가전
2 hours ago
0
KT&G, ‘2026 한국IR대상’ 최우수상 수상…“주주가치 중심 경영 실천”
2 hours ago
1
Popular
베테랑 김현수 끝내기안타…KT 선두 지켰다, 4년차 김정운은 데뷔 첫 승 감격 [SD 수원 스타]
3 weeks ago
70
[속보] 네팔 홍수로 고립됐던 한국인 10명 중 9명 안전지역 이송
3 weeks ago
69
한로로, 코르티스 ‘조롱 가사’ 논란 직접 등판…“좋은 뜻으로 받아들여”
3 weeks ago
68

네팔 홍수 버티고 명소된 ‘기적의 초록집’…집주인이 밝힌 비밀은
2 weeks ago
66

부러진 히말라야 빙하가 물 가뒀다가 ‘펑’…“화산 폭발 같았다”
3 weeks ago
63

Qwen 3.8-Flash-Next(125B a6B), 2026년 8월 26일 공개 예정
3 weeks ago
62
에브리봇, 中 피지컬 AI 기업 엑스스퀘어와 MOU…휴머노이드 사업 확대
3 weeks ago
62
"파산 절차 돌입한 회사만 23곳"... 中 자동차 산업 재편의 서막 열리나
3 weeks ago
59

오세훈 "강남 탄천에 1.3만가구"…'용산공원 임대주택'에 맞불
3 weeks ago
58
How to Reduce Capacity Requirements in SAP S/4HANA
3 weeks ago
56
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
