 2 hours ago
2
YubiKey, TPM, Apple Secure Enclave를 조합해 모든 개인 환경에서 기존 디스크 저장형 SSH 키를 대체하고, 보호되지 않은 키 재료가 디스크에 남지 않도록 전환한 사례임 하드웨어 기반 키를 사용하려면 해당 하드웨어가 필요함. YubiKey와 Secure Enclave는 키를 내부에 보관하고, TPM 방식은 디스크에 암호화한 키를 저장한다는 차이가 있음 YubiKey 5 이상은 OpenSSH만으로 ed25519-sk 키를 사용할 수 있으며, macOS Sequoia부터는 운영체제의 Smart Card Auth 기능으로 Secure Enclave 기반 SSH 키를 만들 수 있음 무인 인증도 가능하지만 사용자 존재 확인이나 PIN을 생략하면, 호스트에 접근한 공격자가 키를 추출하지 못하더라도 사용할 수 있다는 위험을 고려해야 함 암호문구로 보호하는 기존 방식도 대부분의 위협 모델에는 충분할 수 있음. 하드웨어 기반으로 전환한다면 장치 고장, 분실, 교체로 접근을 잃지 않도록 여러 키를 준비하는 편이 좋음 전환 목표와 기존 방식의 보안 기존에는 YubiKey의 ed25519-sk 키를 주로 사용했지만, 특정 사용 사례와 YubiKey 가격 때문에 일부 전통적인 디스크 저장형 키를 유지해 왔음 전환 목표는 하드웨어 기반 키만 사용하고, 가능한 한 추가 소프트웨어 없이 기본 기능을 활용하며, LXC 내부 실행과 비대화형 SSHFS 마운트 같은 실제 환경에서 시험하는 것임 암호문구를 설정한 기존 SSH 키는 bcrypt와 AES로 암호화되므로 키 파일이 유출되더라도 보호됨 정상적으로 동작하는 ssh-agent가 있으면 세션마다 한 번만 암호문구를 입력하고, 이후 복호화된 키 재료는 RAM에 보관할 수 있음 대부분의 위협 모델에서는 이 방식도 충분할 수 있으며, 이번 전환은 모든 사용자에게 필수인 보안 조치라기보다 개인적인 만족을 위한 선택임 하드웨어 상주형 키는 보안 영역이나 YubiKey 같은 전용 장치로 키 재료를 저장하거나 보호함 이 방식의 이론적 이점은 키를 생성한 하드웨어가 사용 시에도 필요하고, 디스크에 남는 자료만으로는 키를 사용할 수 없다는 점임 YubiKey: OpenSSH만으로 사용하는 보안 키 YubiKey 5 이상에서는 추가 소프트웨어 없이 OpenSSH의 ed25519-sk로 키를 장치에 등록할 수 있음. -sk는 “Security Key”를 뜻함 생성 시 -O residen...
Related

Queens Public Library, 랜섬웨어 공격으로 네트워크 장애 발생
2 hours ago
1
.NET 11 런타임의 새로운 기능
2 hours ago
2
AI 사용은 취약한 코드베이스를 만든다
3 hours ago
1
Ableton Live 13 - 스텝 시퀀서와 ARA 2 지원을 추가한 차기 주요 버전
4 hours ago
1
스마트 홈 기기는 인터넷 없이도 작동해야 한다
4 hours ago
1
.name 기존 도메인과 이메일 리디렉션 유지 확정
4 hours ago
1
Blender 5.3 출시, Gaussian Splat 지원 추가
5 hours ago
1
Popular
[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
3 weeks ago
578

매경이 전하는 세상의 지식 (매-세-지, 10월 13일)
4 weeks ago
350

“딸 숨져가던 21분 CCTV 사라져”…양재웅 병원 사망 유족, 경찰 초동수사 질타
4 weeks ago
318
Show GN: 나래 한글(나래팩) – AI 에이전트용 HWP/HWPX 편집·생성 CLI/스킬/템플릿 패키지...
4 weeks ago
318

국민연금이 美 아마존과 손잡은 까닭…“AI로 주식 분석할 것”
4 weeks ago
314
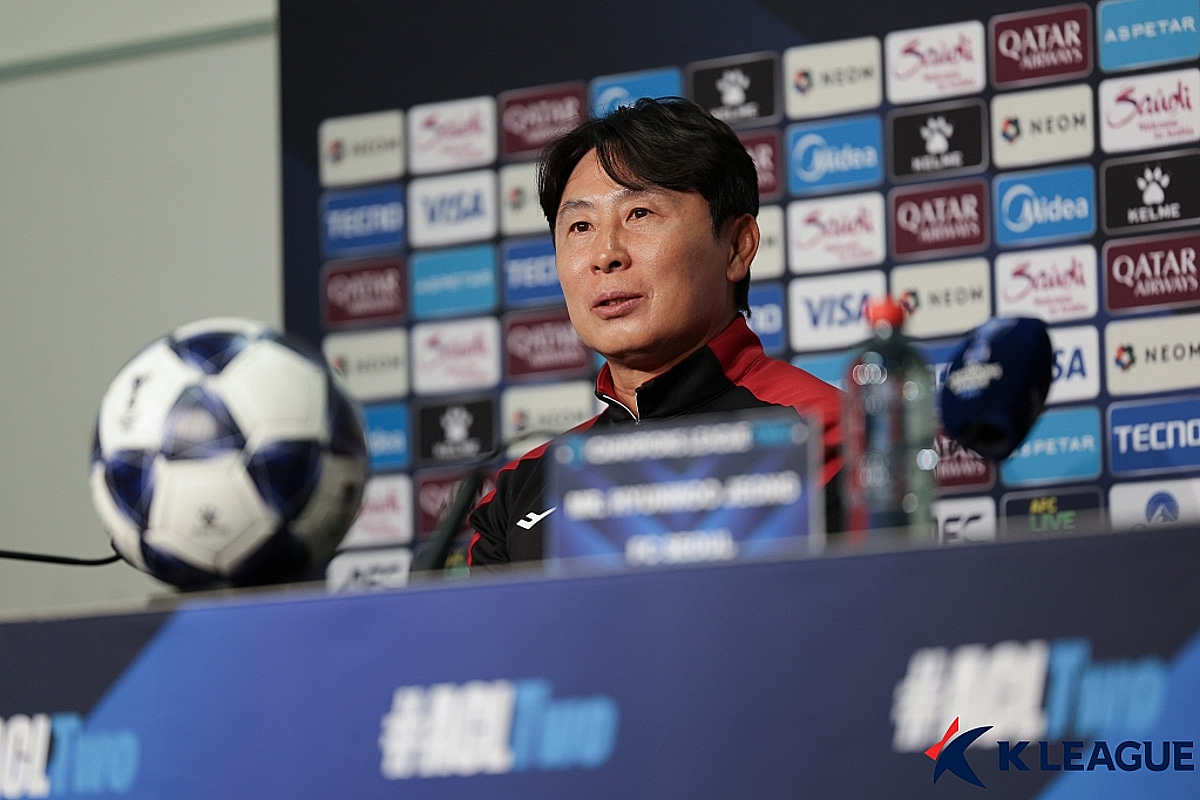
'주전들 빼고 호주 날아간' 서울, 김기동 감독 "영건들, 능력 증명하라"... 정현우 "결과 보여주겠다" ...
4 weeks ago
307
서울역 TMO에 들어온 민간인 “왜 나만 나가나”…군인들 신분 검사까지 요구
4 weeks ago
298
'서울달리기' 참가했던 20대 여성 사망…원인 조사 중
4 weeks ago
297
Doory - 오픈소스 Canva
4 weeks ago
293

멈춰선 롤러코스터 ‘골리앗’…美 놀이공원 사고로 5명 사상
4 weeks ago
288
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
