
 2 days ago
6
Radicle 노드 간 통신에서 평문 전송과 피어 인증 결함이라는 두 가지 심각한 취약점이 확인됐으며, 공개 시점까지 출시된 모든 버전이 영향받음 네트워크 경로상의 공격자는 전송 데이터를 읽고, 관찰한 Node ID를 사칭해 허용 목록으로 제한된 비공개 저장소 전체를 가져올 수 있음 사용자는 수정 버전이 나올 때까지 비공개 저장소의 네트워크 사용과 시딩을 중단해야 하며, 이미 전송한 저장소는 유출된 것으로 간주하고 포함된 자격 증명을 교체해야 함 결함은 노드 전송 계층에 있으며, 저장 계층의 Git 객체와 Signed References 검증은 유지돼 전송 중 객체 변조를 탐지함 Radicle은 네트워크 프로토콜을 iroh로 교체하는 수정 작업을 진행 중이며, 하위 호환이 불가능해 업그레이드한 노드와 기존 노드가 통신할 수 없는 메이저 릴리스가 될 예정임 평문 전송과 Node ID 사칭 Radicle은 Git 기반의 P2P, 로컬 우선 코드 협업 스택이며, 노드 간 네트워크 트래픽에 암호화와 인증이 제대로 적용되지 않음 기밀성 결함으로 두 노드 사이의 네트워크 경로를 관찰할 수 있는 누구나 교환 데이터를 평문으로 읽을 수 있음 2026년 6월 24일 Konstantinos Maninakis가 신고했으며, 취약점 분석을 공개함 Radicle은 업스트림에 관련 이슈를 등록함 연결 핸드셰이크의 피어 인증 결함으로 공격자가 자신의 것이 아닌 Node ID를 제시할 수 있음 비공개 저장소는 허용 목록에 있는 Node ID에만 공유되지만, 해당 ID를 사칭하면 네트워크 경로상에 있지 않아도 저장소를 직접 가져올 수 있음 2026년 8월 12일 cryptocode가 신고했으며, Radicle은 업스트림에 수정 풀 리퀘스트를 제안함 두 결함을 결합한 공격과 영향 범위 사칭 결함만 단독으로 악용하려면 공격자가 허용된 Node ID를 먼저 알아야 함 허용 목록은 공개되지 않으므로, 네트워크 경로 밖의 공격자는 이를 추측해야 함 네트워크 경로상의 공격자는 연결 양쪽의 Node ID를 볼 수 있고, 이 ID들은 통상 허용 목록에 있음 관찰 중에는 교환 데이터를 읽고, 이후에는 확인한 Node ID로 저장소 전체를 원할 때 가져올 수 있음 동기화하는 두 노드 사이의 경로에 있는 공격자를 막아주는 설정이나 허용 목록은 없음 공개 저장소에서는 정보 유출의 우려가 상대적으로 작지만, 비공개 저장소에는 전송 중 암호화가 필수적임 두 결함은 ...
Related

Show GN: 자조모임 BBS 무료 게시판/대화방
1 hour ago
2
LLM 시대에도 프로그래밍을 계속 즐기는 법
1 hour ago
2
Postgres 마이그레이션은 안전할까, 안전하지 않을까?
1 hour ago
2
Johannes Doerfert를 추모하며
2 hours ago
2
급락하는 시험 성적은 서서히 진행되는 재앙이다
3 hours ago
2
PipePipe - SponsorBlock을 구현한 NewPipe 하드 포크
4 hours ago
2
화제가 된 Giants 영상 속 엄마입니다. 제 남편 이야기를 들려드릴게요
4 hours ago
5
Floci - 모든 클라우드 서비스를 로컬에서 에뮬레이션
5 hours ago
3
Popular

네팔 홍수 버티고 명소된 ‘기적의 초록집’…집주인이 밝힌 비밀은
3 weeks ago
73

제니, 드레스 입고 와이어 촬영도…아찔+강렬한 비하인드
4 weeks ago
61
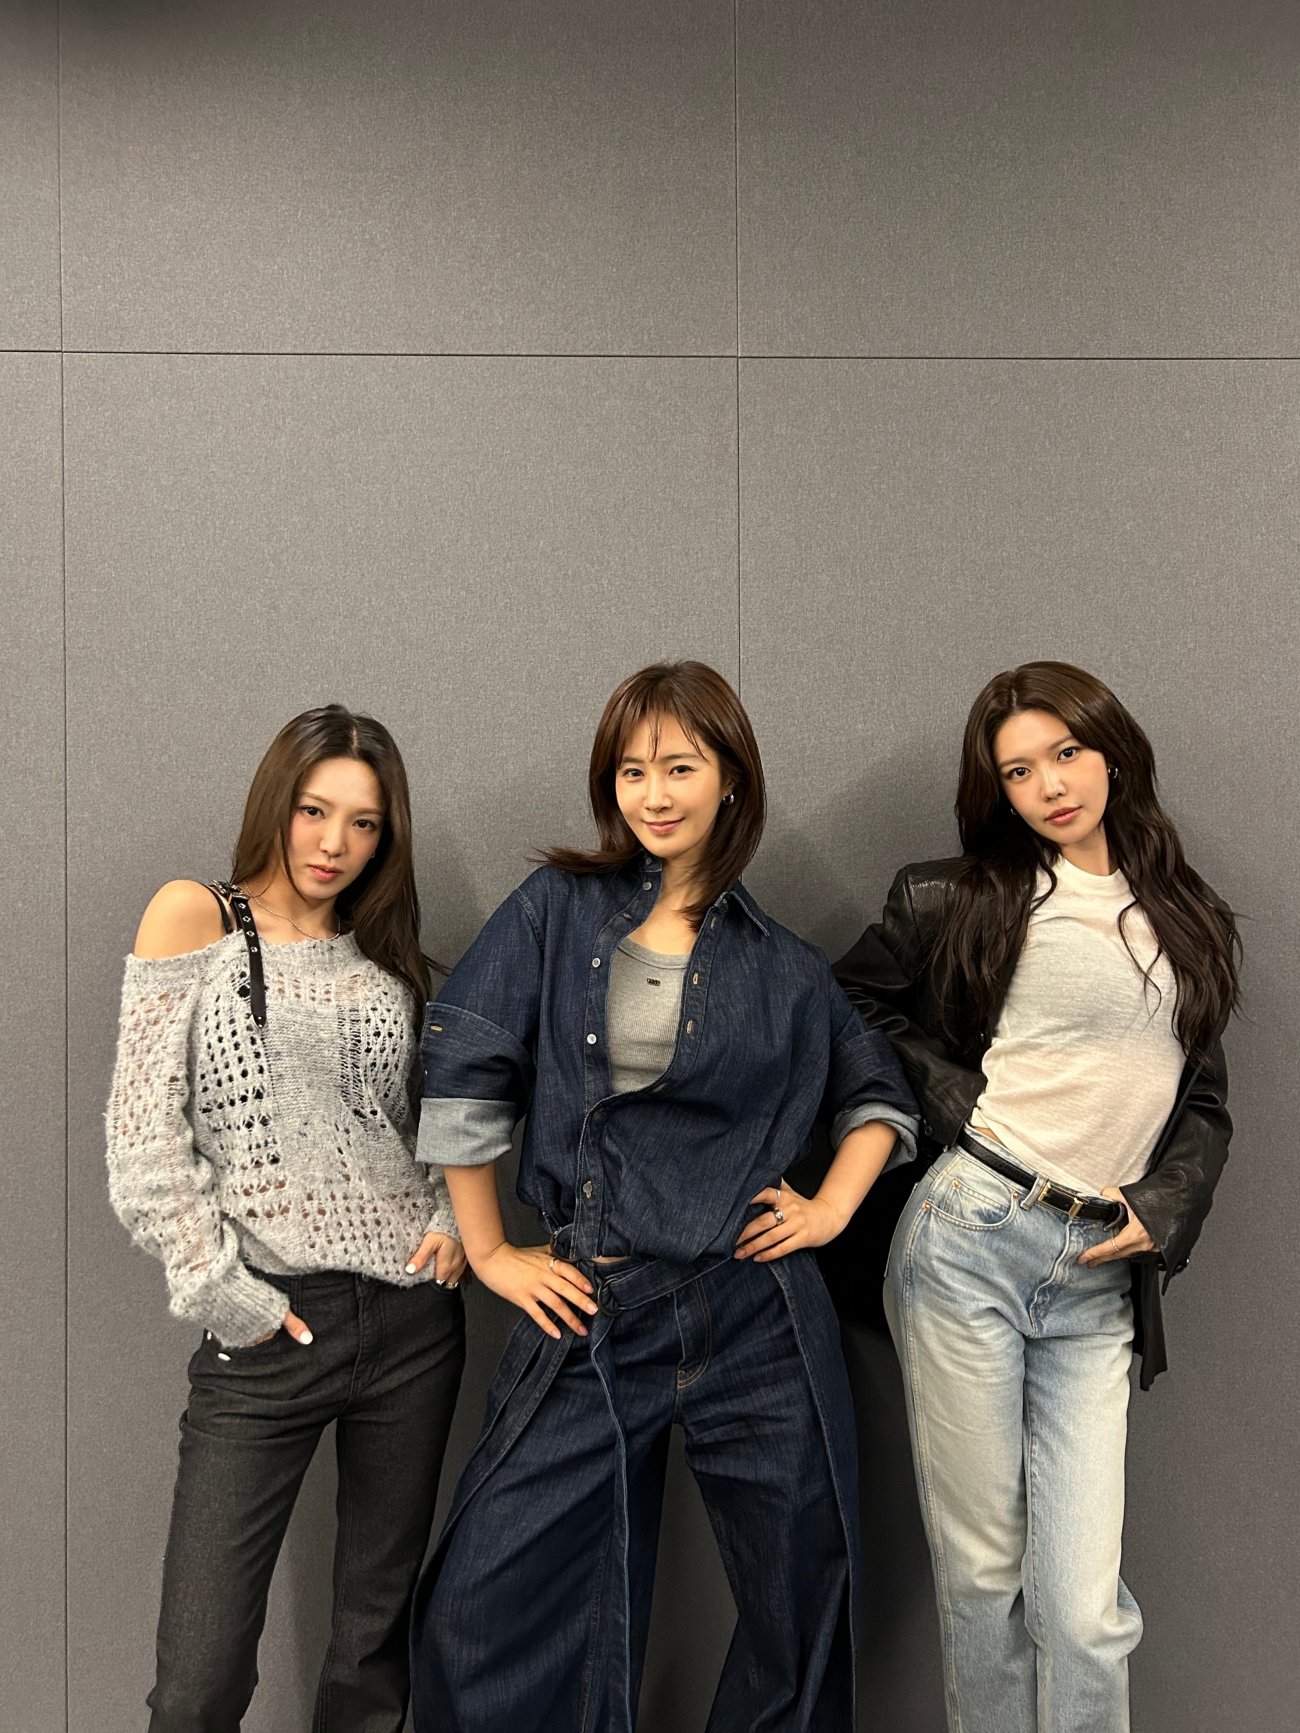
효리수, 그야말로 ‘화제의 신인’ 효연·유리·수영 K팝 새 판 짠다
3 weeks ago
50
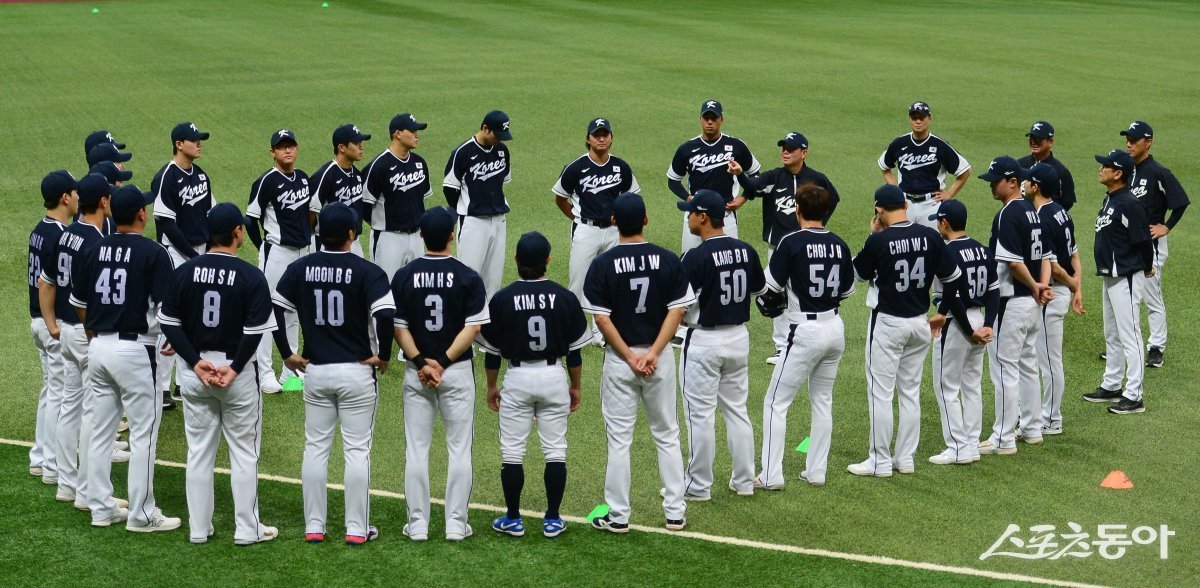
‘아시아 프로야구 최강팀 가리자’ 2026 APBC, 11월 12~15일 도쿄돔서 열린다
3 weeks ago
49
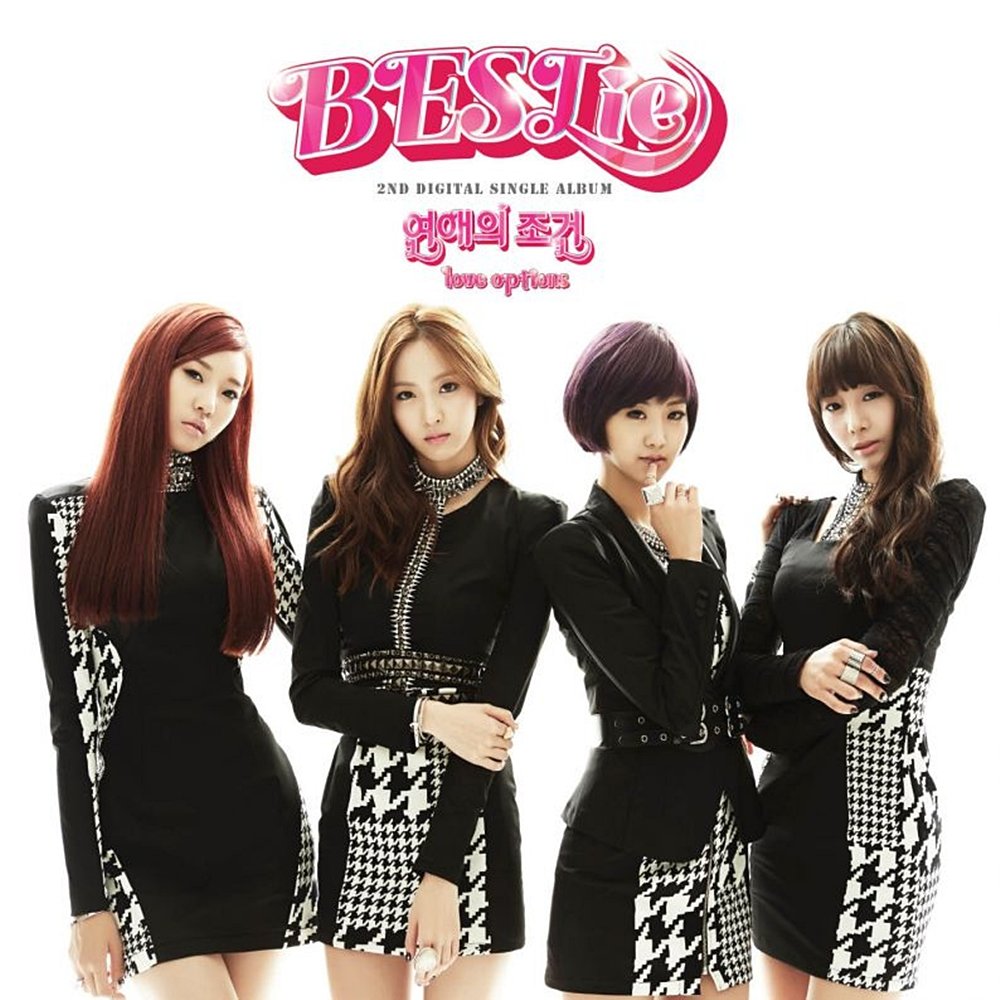
베스티 ‘연애의 조건’, 13년 만에 역주행…글로벌 차트까지 접수
2 weeks ago
48
[동아시론/김필남]AI 금지와 허용 사이, 대학이 지켜야 할 역할
4 weeks ago
48
황재균, 폭염에 은퇴식 취소..온가족 총출동 "은퇴 선언도 취소해"[전참시]
4 weeks ago
47
[오늘과 내일/우경임]열 나는데 체온계 눈금만 고치는 수능 개편
4 weeks ago
47
금주 432시간..랄랄, 10kg 제대로 뺐다 "마운자로·위고비 NO"[스타이슈]
3 weeks ago
46
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
