 1 day ago
5
Hacker News 의견들 아직 추측하기는 이르지만, 최근 CVE 급증과 관련된 일이라면 기업들이 보안 태세를 놓고 전례 없는 대가를 치르는 과정을 실시간으로 목격하는 듯함. Hong Kong Airlines 시스템에서 URL의 문자 몇 개만 바꾸면 다른 승객의 정보를 볼 수 있는 취약점을 발견한 사람이 항공사에 이를 신고했지만, 오히려 해킹 혐의로 기소돼 유죄 판결을 받았음. 이런 취약점을 대하는 여러 기업의 태도가 잘 드러남. 기업들이 정말 대가를 치르게 될지는 모르겠음. 보안 침해가 사업에 타격을 주는 결과로 이어지지 않는 한, 계속 무시하면서 가끔 집단소송 배상금만 낼 것임. 이제는 엔지니어를 더 채용할 때가 아닐까? 기업들이 대가를 치르려면 실질적인 불이익이 있어야 함. 한 달에 대기업 하나가 당할 때도 아무런 불이익이 없었으니, 하루에 다섯 곳이 당하게 돼도 달라지지 않을 것임. 위태롭게 쌓인 블록으로 현대 디지털 인프라 전체를 묘사한 xkcd(https://xkcd.com/2347/)를 이제 갱신해야 할 듯함. 블록이 전부 바닥에 무너져 엉망으로 흩어진 모습이어야 함. Norwegian Cruise Line에서도 최근 실제 예약 정보가 담긴 이메일이 발송되는 비슷한 일이 있었고, Frontier 사기 이메일과 사실상 똑같았음. 두 회사가 공통으로 사용하는 고객 서비스 소프트웨어의 취약점이 악용되고 있는 건 아닌지 궁금함. 며칠 전, 주요 백엔드 글로벌 유통 시스템(GDS) 중 하나인 Amadeus가 취약한 엔드포인트를 통해 2023년부터 승객 정보를 지속적으로 노출해 왔다는 글이 있었음. 그것 때문이거나 비슷한 다른 해킹일 수 있음. 올해 초 Frontier는 Microsoft Power Pages 보안 설정 오류로 웹사이트 데이터가 유출된 기업 중 하나였음. 현재 항공편 예약 확인 번호의 출처일 가능성은 낮지만, 유출된 정보가 피싱에 도움이 될 수는 있음. https://venarix.com/blog/exfilsquad-targets-misconfigured-mi... 처음 들어본 사람을 위해 덧붙이면, Frontier Airlines는 미국 콜로라도에 본사를 둔 저비용 항공사임. 여러 이용자가 예약 정보 전체가 담긴 사기 이메일을 받았다고 알리고 있음. 각별히 주의해야 함. Frontier의 항공편 상태 조회 기능과 관련된 무언가를 악용해 유효한 여행 일정을 전부 찾아낸 것 같음. Fronti...
Related

실직한 기술직 노동자들, 샌프란시스코 AI 호황에서 소외되다
1 hour ago
3
Show HN: Warsaw in voxels - 바르샤바 도심의 인터랙티브 3D 지도
1 hour ago
1
미국에서 남아 이름이 여아 이름으로, 여아 이름이 남아 이름으로 바뀐 사례
1 hour ago
3
Anthropic의 내부 AI 사용액, 소매가격 기준으로 직원 급여 넘어섬
2 hours ago
3
Astra, 가중치를 읽고 수정해 Qwen을 개선할 수 있음
2 hours ago
1
소련 수학 교과서는 왜 미국 교과서보다 훨씬 어려울까? (2017)
3 hours ago
3
Show HN: Subvocal - 소리 내지 않고 컴퓨터에 말하기
3 hours ago
1
좋아하는 웹사이트가 있다면 백업하자
4 hours ago
2
Popular

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
4 weeks ago
491

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
4 weeks ago
490

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
4 weeks ago
483

[ET특징주]펩트론, 일라이릴리 기술평가 종료 소식에 하락세
3 weeks ago
479

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
4 weeks ago
477

[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
2 weeks ago
473
이효리, 잔고 10만원·찬물 샤워 '쉬었음 청년' 커플 사연에.."너무 마음 아파"[연애전쟁]
4 weeks ago
378
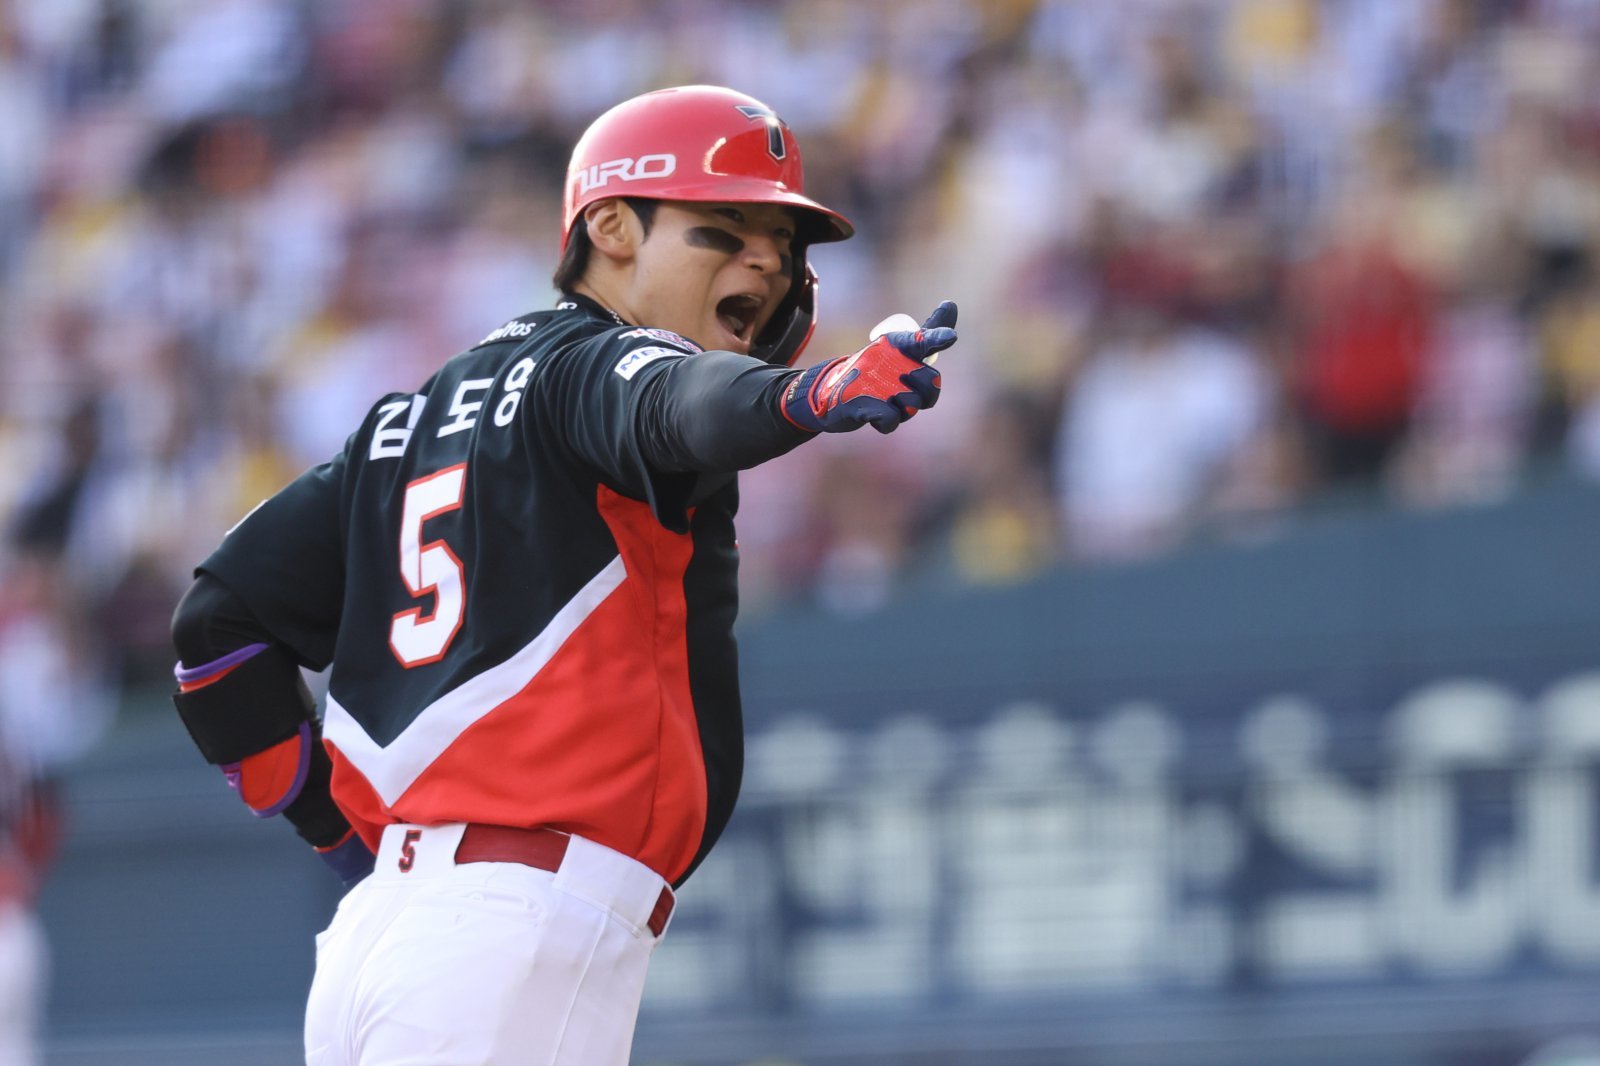
“왜 슈퍼스타인지 증명했다” 김도영, 9회초 역전 스리런포 작렬…KIA 3위 자리 지켰다
4 weeks ago
376
존슨앤존슨, 켄뷰 분사로 혁신 의약품 집중…목표가 상향-씨티
4 weeks ago
365
[美특징주]레나, 버크셔해서웨이가 지분 매입 소식에 상승
3 weeks ago
361
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
