 3 hours ago
3
LiteLLM 1.107.0의 Linux, macOS, Windows용 wheel 7개에 자격 증명 탈취 악성코드와 원격 코드 실행 백도어가 포함됐으며, PyPI는 해당 릴리스를 삭제함 악성 파일은 Python 시작 시 자동 실행되므로 litellm을 가져오지 않는 애플리케이션, pip, IDE 언어 서버, CI 작업도 실행 대상이 됨 탈취 대상에는 SSH 키, 클라우드 및 CI/CD 자격 증명, AI 개발 도구 토큰, 브라우저 비밀번호와 LiteLLM 프록시의 LLM 제공업체 API 키까지 포함됨 백도어는 매시간 GitHub 파일에서 서버 주소를 읽고 탈취 코드를 다시 실행한 뒤 추가 코드를 내려받아 실행함. 해당 계정 삭제 전에 실행한 호스트는 이미 추가 코드를 받았을 가능성이 있음 SafeDep는 공격자가 수정한 소스를 BerriAI의 비공개 릴리스 파이프라인이 빌드했을 가능성을 중간~높은 신뢰도로 평가함. 정확한 침해 경로는 파이프라인 로그로 확인해야 함 영향 범위와 자동 실행 구조 LiteLLM 1.107.0의 모든 wheel 7개가 site-packages에 cook.pth, cook.py, sitecustomize.py를 설치함 cook.pth가 cook.py를 가져와 자격 증명 탈취 코드를 실행함 sitecustomize.py는 백그라운드 데몬을 시작해 반복 탈취와 원격 코드 실행을 수행함 두 진입점 모두 Python 시작 시 실행되며, litellm을 직접 가져올 필요가 없음 상위 GitHub 소스에는 악성 파일이 없으며, PyPI는 해당 릴리스를 삭제함 1.106.2, 1.107.0rc1, 1.107.0rc2는 악성코드가 없는 것으로 확인됨 1.107.0이 버전을 고정한 litellm-proxy-extras==0.4.110과 litellm-enterprise==0.1.78도 악성코드가 없음 빌드 설정에 삽입된 악성 파일 경로 소스 배포본인 sdist의 pyproject.toml 에서 [tool.maturin]에 data = "cook" 한 줄이 추가됨 이 설정은 cook/ 폴더를 wheel의 litellm-1.107.0.data/purelib/로 복사하며, pip가 이를 site-packages에 설치함 python-packages = ["litellm_cli"]는 상위 소스에도 있는 정상 설정임 sdist 자체에는 cook/ 폴더가 빠져 있어, 삽입 흔적으로 보이는 변경은 해당 설정 한 줄임...
Related

Patch the Planet: 에이전트가 발견하는 취약점에 대응하기 위한 글로벌 공조
1 hour ago
0
EA, BioWare 폐쇄
2 hours ago
0
온갖 제약 속에서도 빛나는 타이포그래피
3 hours ago
3
오늘의 PHP 보안 릴리스와 PHP 보안 강화 방안
4 hours ago
3
DuckDB 2.0.0 LTS “Cinnamon Teal” - 서버 연결과 비동기 I/O 강화
4 hours ago
3
No Kings 계정 차단이 보여준, Zuckerberg에게 확성기를 빌려서는 안 되는 이유
5 hours ago
10
Qwen3-Coder, 미국 고객용이라고 지시하면 보안이 더 취약한 코드 생성
6 hours ago
10
PHP2Shell: AI로 PHP의 치명적인 원격 코드 실행 취약점 발견
6 hours ago
2
Popular
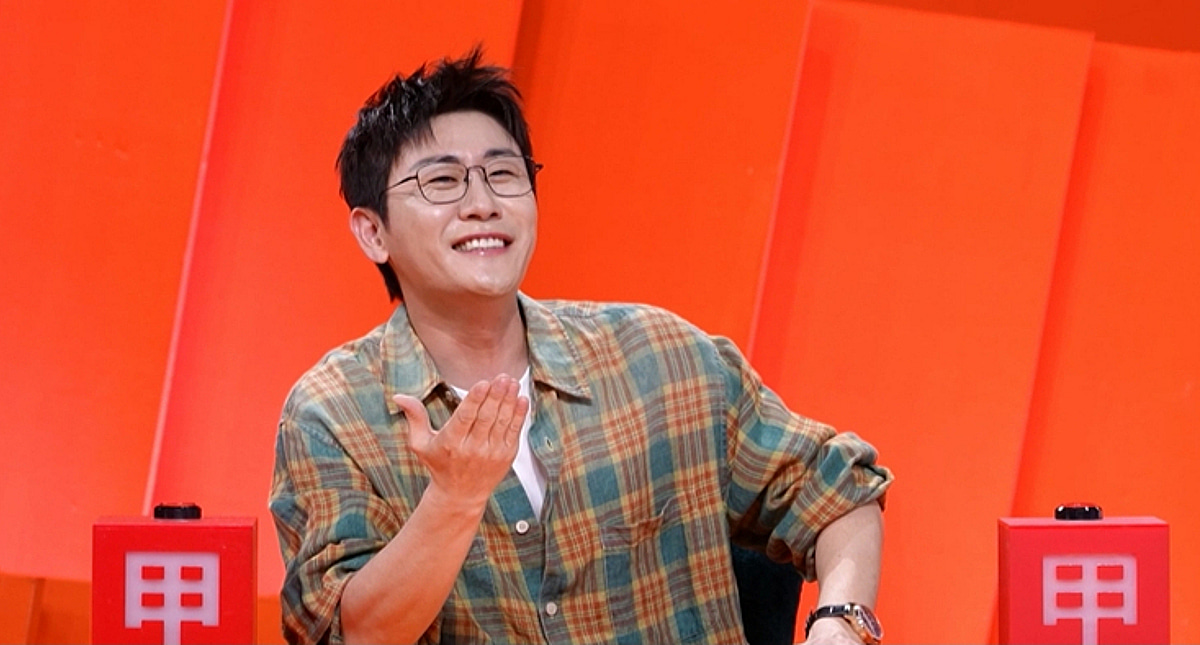
영탁 "임영웅과 자주 운동해, 축구 실력 1티어..장민호는 개발" [사당귀]
2 weeks ago
305

주말 새 2금융권까지 해킹피해 확산에…당국, 4일 전 금융업권 협회장·금융사 대표 긴급 소집
2 weeks ago
298

넷마블 ‘몬길: 스타다이브’, 1.4 대규모 업데이트…‘이자벨라’ 등장
3 weeks ago
296

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
2 weeks ago
291
Show GN: 믹스독 — 같은 구독으로 더 많이 쓰는 오픈소스 코딩 에이전트
2 weeks ago
289

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
2 weeks ago
287

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
2 weeks ago
285
한국큐빅, 매출 67% 차지 안산공장 생산중단…부산공장으로 통합
3 weeks ago
284

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
2 weeks ago
274

평택시흥고속도로서 트럭이 승용차 2대 추돌…트럭 운전자 사망
2 weeks ago
269
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
