 1 week ago
6
eMudhra 중간 인증기관 8곳의 개인 키가 유출됐으며, 이 중 TLS 인증서를 발급하는 6곳의 키로는 어떤 웹사이트에 대해서든 유효해 보이는 인증서를 만들 수 있음 Apple은 2026년 10월 19일부터 관련 TLS 인증서 12개를 자동 차단하고 있으며, Safari, Mail, Apple의 네트워킹 및 보안 프레임워크를 사용하는 앱에는 별도 조치 없이 적용됨 macOS와 Xcode Command Line Tools에 포함된 일부 명령줄 도구는 /etc/ssl/cert.pem을 사용하며, 향후 소프트웨어 업데이트 전까지 해당 인증서를 계속 받아들일 수 있음 업데이트를 기다리지 않으려는 Mac 관리자는 이 파일에서 관련 루트 CA 인증서를 직접 제거할 수 있지만, 같은 루트 CA로 연결되는 정상 웹사이트의 인증서 검증도 실패할 수 있음 자체 루트 CA 목록을 사용하는 앱과 도구는 Apple의 차단 목록이나 /etc/ssl/cert.pem을 사용하지 않을 수 있으므로, 해당 개발사에 확인해야 함 유출 범위와 인증서 신뢰 경로 eMudhra가 운영하는 중간 CA 8곳의 개인 키가 유출됨 2곳은 코드 서명 인증서를 발급하며, Apple의 프레임워크는 이 인증서들을 신뢰하지 않음 나머지 6곳은 TLS 인증서를 발급하므로, 해당 키를 가진 사람은 임의의 웹사이트에 대해 유효해 보이는 인증서를 만들 수 있음 eMudhra와 Sectigo는 영향을 받은 인증서를 폐기함 TLS 중간 CA 6곳에는 각각 두 인증서가 있어 총 12개가 차단 대상임 하나는 emSign Root TLS CA - G3가 발급했으며, emSign ECC Root CA - G3로 신뢰 체인이 연결됨 다른 하나는 Sectigo가 교차 서명했으며, AAA Certificate Services로 연결됨 대상 중간 CA는 다음 6곳임 EM EV TLS CA - G3B, EM OV TLS CA - G3B, EM DV TLS CA - G3B EM EV TLS CA - G3C, EM OV TLS CA - G3C, EM DV TLS CA - G3C 발급자별 인증서와 SHA-256 지문은 차단 인증서 목록에서 확인할 수 있음 Apple의 자동 차단과 업데이트 계획 2026년 10월 19일부터 Apple 기기에서 관련 인증서 12개를 차단하기 시작함 인증서 구성 데이터는 필요에 따라 자동 배포되므로, 이 차단을 적용하기 위한 소프트웨어 업데이트 설치는 필요하지 않음 ...
Related

내가 가장 좋아하는 노트북
1 hour ago
1
Ubuntu, 거의 3주째 Linux 제로데이 원격 코드 실행 취약점 패치 미출시
1 hour ago
3
OpenBSD용 GEFS(Good Enough File System) 개발 진전
2 hours ago
1
PostHog, 데이터 웨어하우스를 DuckDB에서 이전
2 hours ago
1
잠깐 확인...
2 hours ago
1
실직한 기술직 노동자들, 샌프란시스코 AI 호황에서 소외되다
3 hours ago
5
Show HN: Warsaw in voxels - 바르샤바 도심의 인터랙티브 3D 지도
3 hours ago
2
미국에서 남아 이름이 여아 이름으로, 여아 이름이 남아 이름으로 바뀐 사례
3 hours ago
5
Popular

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
4 weeks ago
492

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
4 weeks ago
491

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
4 weeks ago
484

[ET특징주]펩트론, 일라이릴리 기술평가 종료 소식에 하락세
3 weeks ago
481

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
4 weeks ago
478

[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
2 weeks ago
477
이효리, 잔고 10만원·찬물 샤워 '쉬었음 청년' 커플 사연에.."너무 마음 아파"[연애전쟁]
4 weeks ago
379
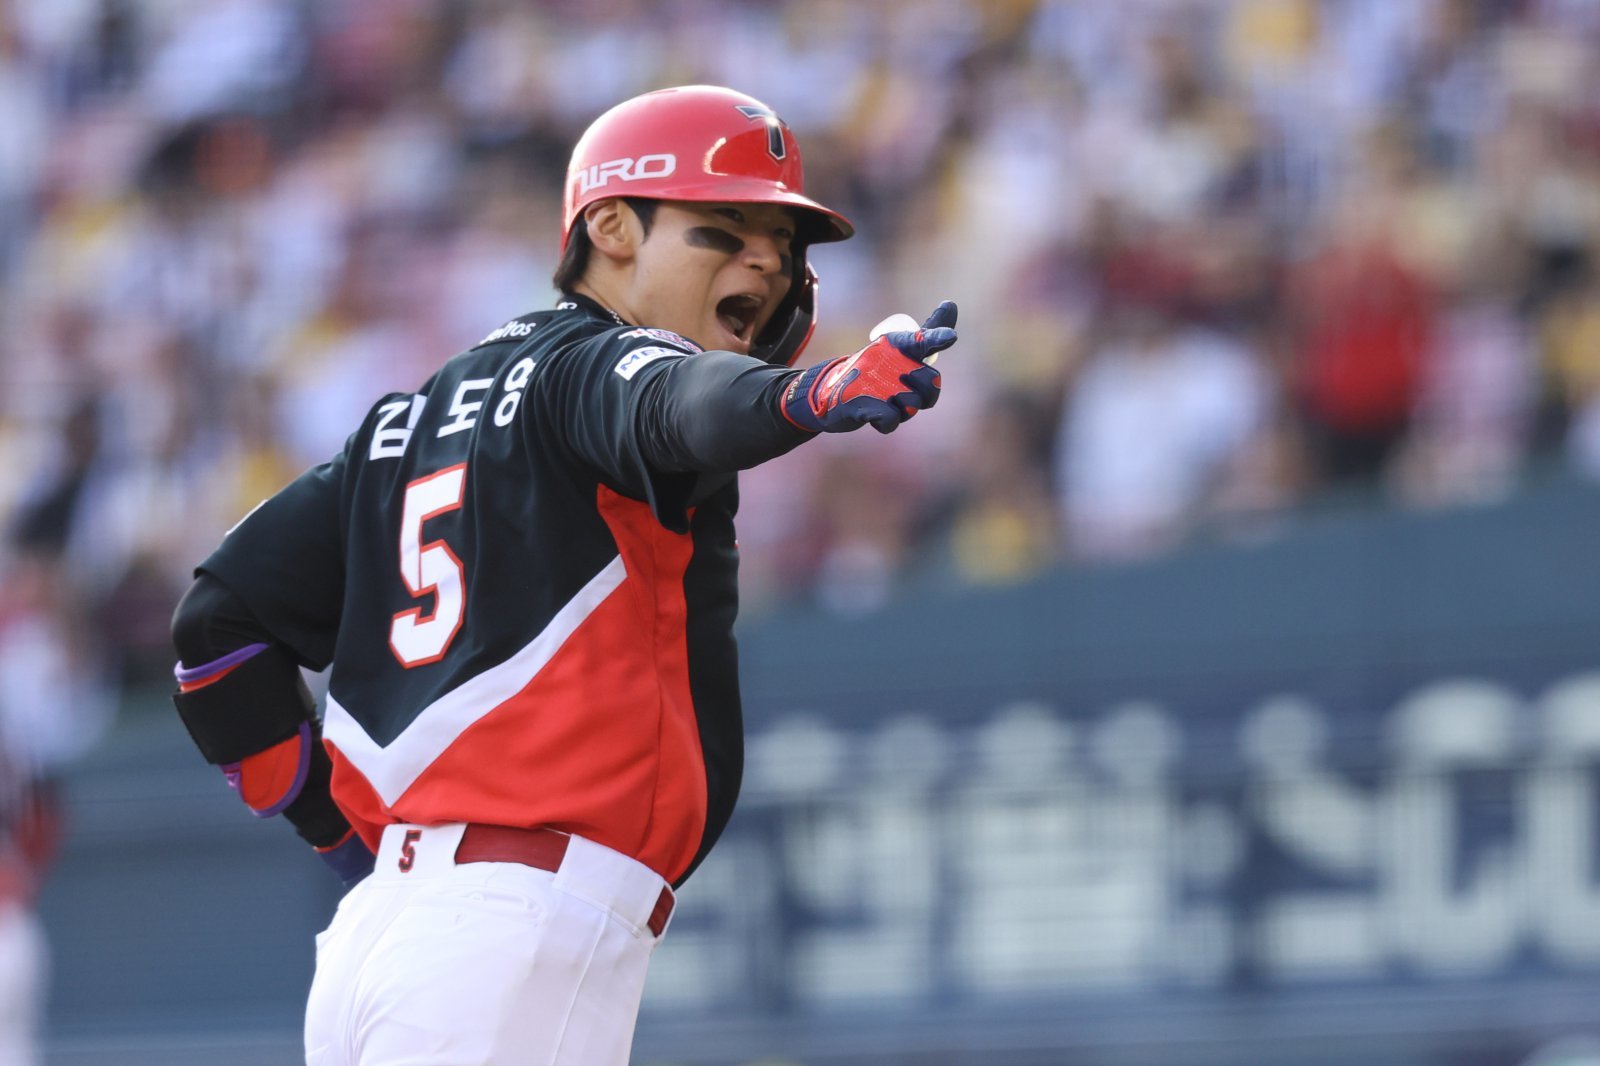
“왜 슈퍼스타인지 증명했다” 김도영, 9회초 역전 스리런포 작렬…KIA 3위 자리 지켰다
4 weeks ago
377
존슨앤존슨, 켄뷰 분사로 혁신 의약품 집중…목표가 상향-씨티
4 weeks ago
366
[美특징주]레나, 버크셔해서웨이가 지분 매입 소식에 상승
3 weeks ago
362
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
