 1 day ago
16
Ubuntu 26.04의 sudo-rs에서 기존 /etc/sudoers.d 규칙으로 허용했던 Exim 명령의 비밀번호 없는 실행이 동작하지 않는 사례가 확인됨 표준 sudo가 -bp[acru]를 네 가지 인자에 대응하는 패턴으로 처리하는 반면, sudo-rs는 이를 문자열 그대로 처리해 허용하는 명령이 달라짐 sudo-rs 매뉴얼은 명령행 인자의 와일드카드를 지원하지 않는다고 명시하며, 마지막 인자로 쓰는 *만 예외로 허용함 호환성 차이를 매뉴얼의 와일드카드 설명 끝에서만 밝혀, 기존 sudo에 익숙한 관리자가 차이를 빠르게 파악하기 어려움 해당 운영 환경은 모든 Ubuntu 26.04 머신을 기존 sudo로 전환했지만, sudo-rs를 제거하면 ubuntu-minimal도 함께 제거되므로 패키지 자체는 남겨둠 기존 sudoers 규칙과 달라지는 인자 처리 운영 중인 환경에서 기존 /etc/sudoers.d 규칙이 허용하던 비밀번호 없는 실행이 실패했으며, 최초 문제 발견 기록에 따르면 관련 로그도 없었음 문제가 된 규칙은 corestaff 그룹에 다음 명령을 NOPASSWD로 허용함 %corestaff ALL=NOPASSWD: /usr/bin/mailq "", \ /usr/sbin/exim -bp, \ /usr/sbin/exim -bp[acru] 표준 sudo에서는 마지막 패턴으로 exim -bpa, exim -bpc, exim -bpr, exim -bpu를 실행할 수 있음 sudo-rs에서는 문자 그대로인 exim "-bp[acru]"가 허용되며, 실제 실행 시 Exim이 unknown, malformed, or incomplete option -bp[acru] 오류를 반환함 sudo-rs의 sudoers 매뉴얼은 명령행 인자의 와일드카드 사용이 기존 sudo에서 대체로 잘못된 설정의 징후였다는 이유로 이를 금지한다고 명시함 유일하게 지원하는 형태는 마지막 인자의 *이며, 뒤따르는 인자 0개 이상을 뜻함 따라서 이 차이는 단순한 실행 실패가 아니라 의도적인 비호환 동작임 이 정책은 허용 범위를 좁고 구체적으로 정하는 패턴을 막으면서, 가장 위험하다고 비판받는 포괄적 *는 남겨둠 문서 구성도 비판 대상임. 와일드카드 기능을 길게 설명한 뒤 끝에서 인자에는 지원하지 않는다고 밝혀, 기존 sudoers 매뉴얼에 익숙한 관리자가 훑어보며 차이를 찾기 어려움 매뉴얼의 모든 단어를 읽어야 차이를 찾을 수 있다는 불만도...
Related

Lemmings CSS 애니메이션
2 hours ago
2
AI와 개발한 1년 — 사라진 건 없고, 달라진 건 많다
3 hours ago
2
Show GN: getdeck - 슬라이드 레이아웃을 내 템플릿으로 저장하고 웹에서 고치는 서비스
4 hours ago
7
Show HN: 10년간의 리버스 엔지니어링 끝에 DOS Wing Commander 협동 플레이 구현
4 hours ago
7
Show GN: 아파트 인사이트 - 주변 시설·가격·도보·일조를 살펴보는 3D 지도
5 hours ago
7
당신의 암호학 음모론은 틀렸다
6 hours ago
3
내 ISP가 DNS를 가로채고 있었다
7 hours ago
3
worklog-system 주간보고 자동화 구축 경험기
7 hours ago
4
Popular

[ET특징주]펩트론, 일라이릴리 기술평가 종료 소식에 하락세
4 weeks ago
549

[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
2 weeks ago
544
[美특징주]레나, 버크셔해서웨이가 지분 매입 소식에 상승
4 weeks ago
402
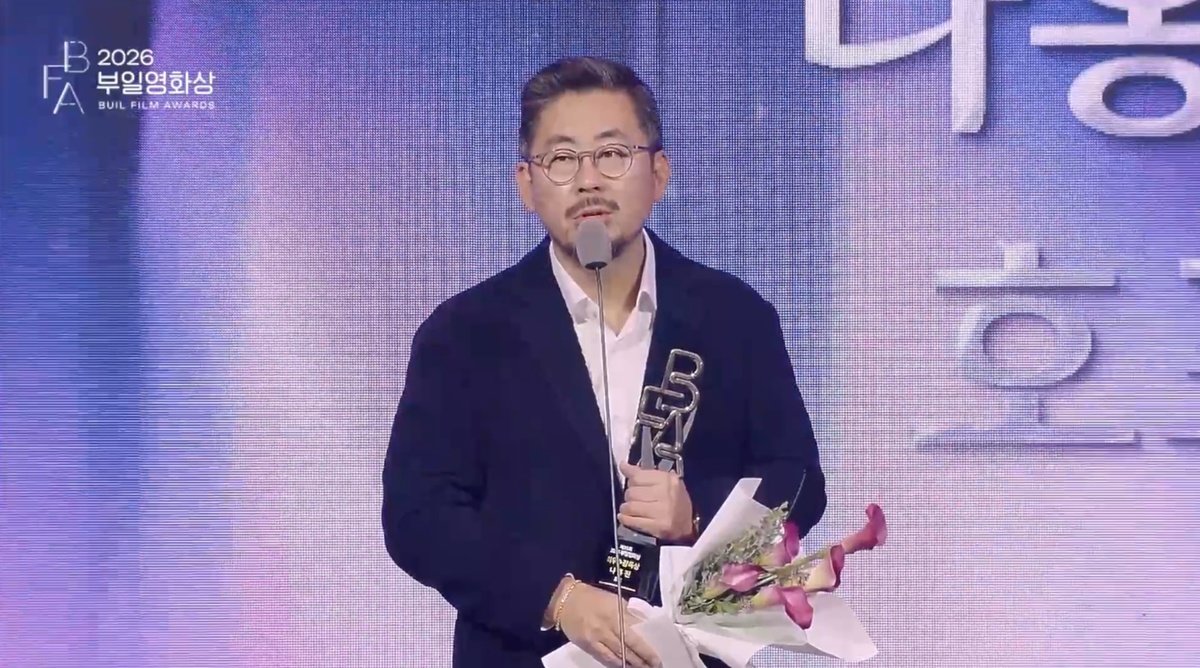
나홍진 감독 ‘호프’ 5관왕…최우수작품상=‘세계의 주인’ (종합)[2026 부일영화상]
4 weeks ago
381
[美특징주]휴렛패커드, AI 서버 신제품 공개에 주가 3%↑…신고가 경신
4 weeks ago
379
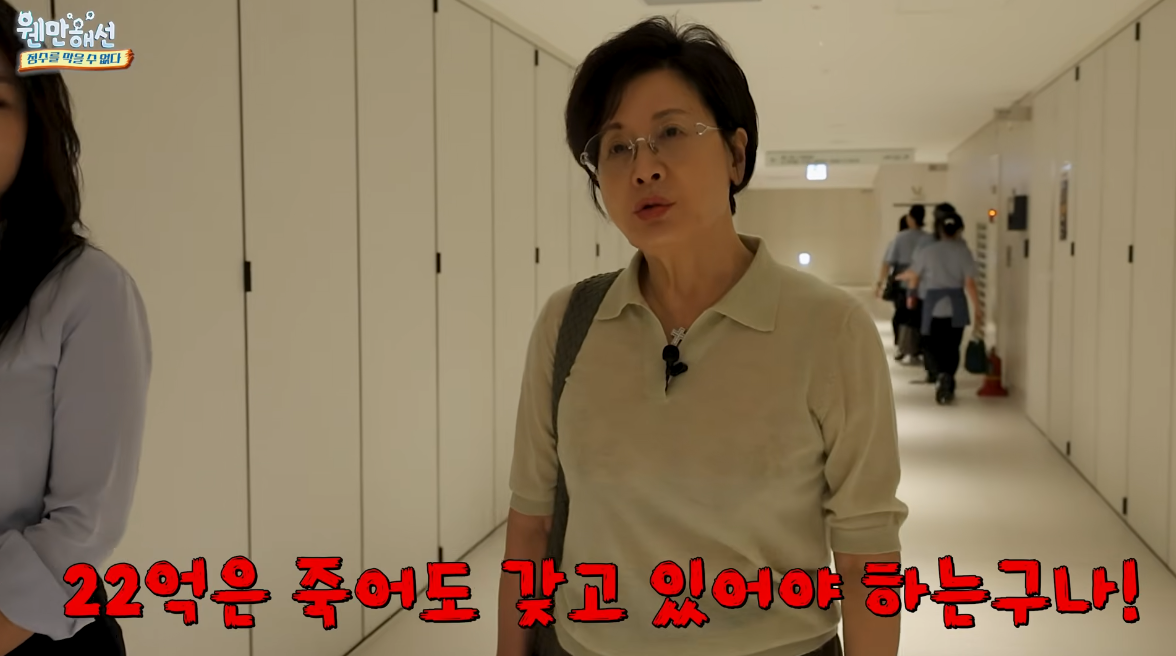
박정수, 230억 건물주다운 노후 플랜?…보증금 22억·월 500만원에 “마음에 들어”
4 weeks ago
379
[美특징주]마이크론, 메모리 호황 기대에도 4%↓…오픈AI 우려에 낙폭 확대
3 weeks ago
372
[美특징주]오픈AI관련株, 매출 기대치 하회에 동반 급락…코어위브 8%↓
3 weeks ago
370
[마켓톡스]금리 상승·AI주 선호에 밀린 소형주…매수 기회 올까-BTIG
3 weeks ago
368
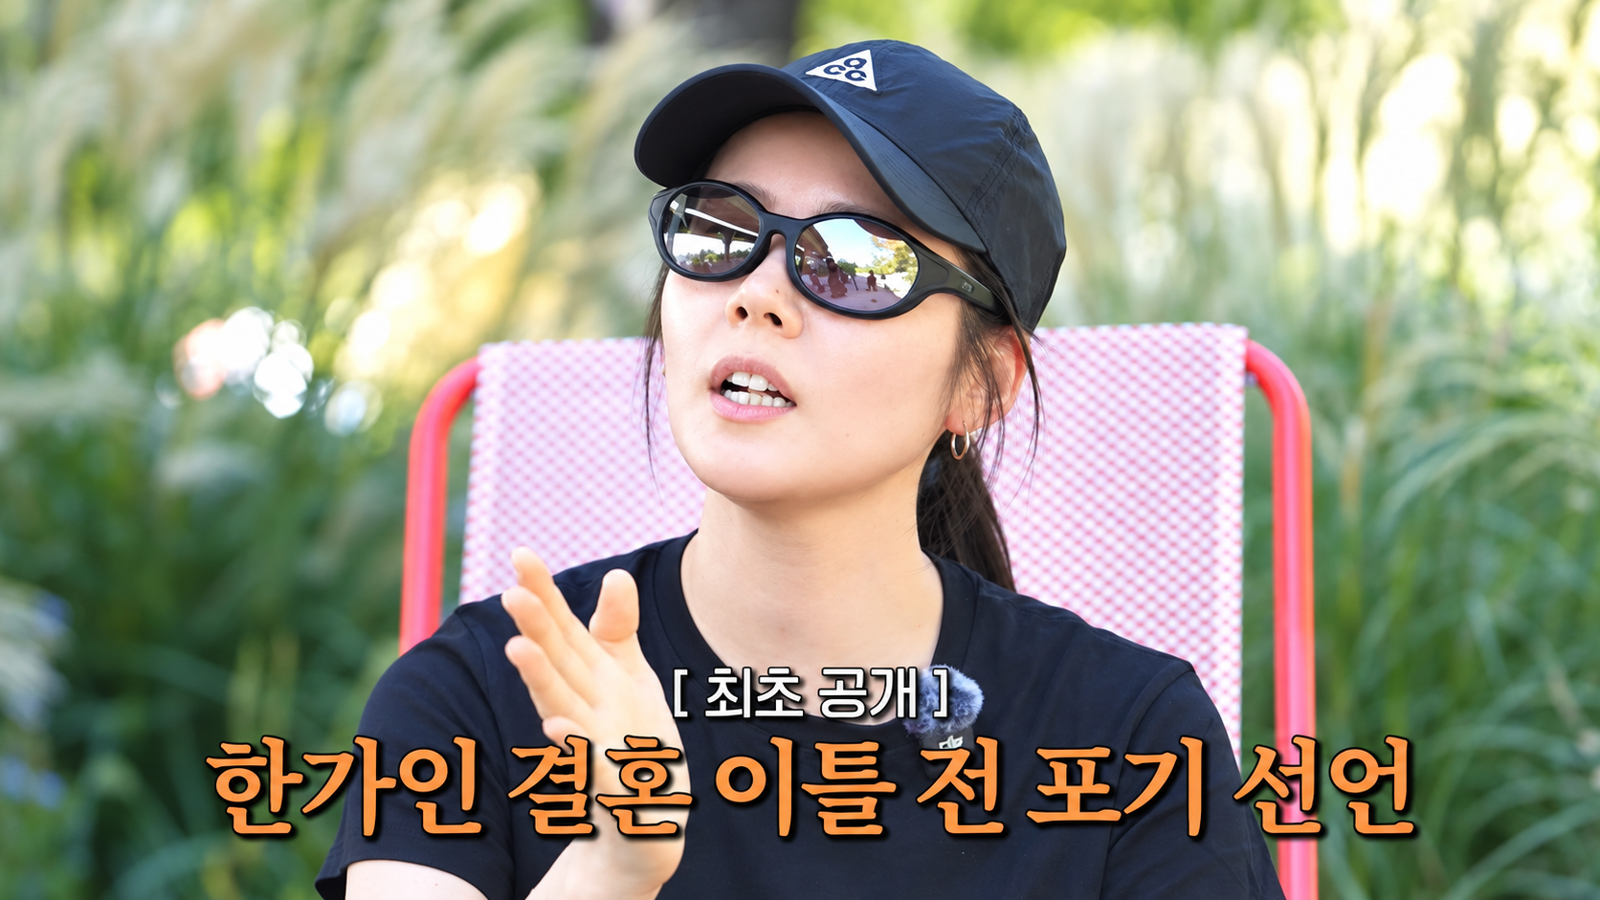
한가인 “연정훈과 결혼 이틀 전 ‘못 하겠다’ 선언”…촬영장까지 찾아왔다
4 weeks ago
367
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
