 3 hours ago
3
Hacker News 의견들 lol768: 모두를 위해 세부 내용을 전면 공개하는 편이 나은 시점이 있는데, 이미 몇 시간 전에 그 시점을 넘겼다고 봄. 유출 정보가 얼마나 믿을 만한지는 모르지만, Twitter가 다른 어떤 곳보다 나은 정보원이 된 상황이 무척 답답함. 직접 서비스를 호스팅하는 입장에서는 수정 빌드가 나오기 전이라도 방어책을 찾아볼 정보가 필요함. 이미 실제 공격에 악용되고 있을 것으로 의심하며, 이제 개념 증명 코드까지 올라옴. https://x.com/J4ck3LSyN/status/2112703096443097263. jwitthuhn: 책임 있는 공개에 참여한 일부가 책임 있게 행동하지 않아 정보가 유출된 듯함. 해당 트윗이 사실이라면 정보가 공개된 이상 수정본도 바로 배포해야 함. 추가로, 영향받는 버전에서는 php.ini에 session.upload_progress.enabled = Off를 설정하는 것이 완화책임. phab: 취약점 악용 장면이라고 하는 영상이 올라왔는데, 섬뜩함. https://x.com/k_firsov/status/2112641845926989944. 1over137: 이 링크는 X 계정 없이도 볼 수 있는 듯함. https://nitter.app/k_firsov/status/2112641845926989944. vincent_s: 당장 할 수 있는 조치는 세션 업로드 진행률 기능 끄기와 웹 서버에서 multipart 요청 차단하기임. 자세한 내용은 다음 링크에서 확인 가능함. https://www.vincentschmalbach.com/cve-2026-109618-and-cve-20.... potaytopotahto: 공격 세부 정보가 이미 Twitter에 유출된 듯함. 그 정보가 맞다면 업데이트할 때까지 session.upload_progress.enabled = Off 설정으로 완화할 수 있음. 4lun: 그것만으로는 부족한 듯함. PHP 8.6 릴리스 관리자가 Reddit에서 INI 설정만으로는 보호할 수 없고 PHP 패치가 필요함을 밝힘. https://x.com/johnplaysdf/status/2112737802379047099?s=46 https://www.reddit.com/r/PHP/comments/1xb2utu/comment/phyu5m.... rbarden: 널리 공유되는 원본 영상을 올린 사람도 이 완화책을 확인해 줌. https://twi...
Related

Mastodon 5.0 자세히 살펴보기: UI 전면 개편과 설계 결정
37 minutes ago
1
크래프톤, 자체 개발 30B급 고효율 LLM 'Raon-1 mini' 프리뷰 공개
38 minutes ago
1
또 다른 유행병: 벤조디아제핀을 끊으려는 시도
1 hour ago
1
Show HN: VoidAccess - 검색 질의에서 그래프까지, 오픈소스 다크웹 OSINT
2 hours ago
0
PHP, 중대 취약점 대응 보안 릴리스 예정
2 hours ago
3

미 연방 수사당국, 몸값 협상가의 ShinyHunters 갈취 사이트 운영 관여 의심
3 hours ago
6
2026년 JavaScript 동향
3 hours ago
3
Popular
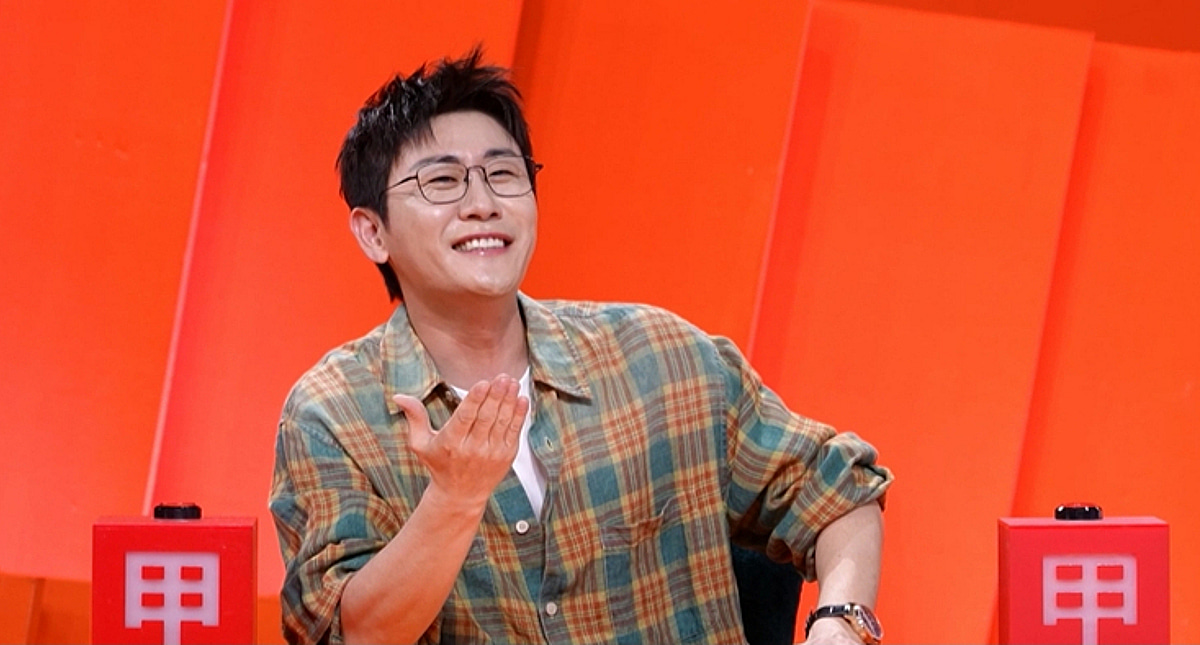
영탁 "임영웅과 자주 운동해, 축구 실력 1티어..장민호는 개발" [사당귀]
2 weeks ago
296

주말 새 2금융권까지 해킹피해 확산에…당국, 4일 전 금융업권 협회장·금융사 대표 긴급 소집
2 weeks ago
289

넷마블 ‘몬길: 스타다이브’, 1.4 대규모 업데이트…‘이자벨라’ 등장
3 weeks ago
286

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
2 weeks ago
281
Show GN: 믹스독 — 같은 구독으로 더 많이 쓰는 오픈소스 코딩 에이전트
2 weeks ago
280

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
2 weeks ago
277

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
2 weeks ago
276
한국큐빅, 매출 67% 차지 안산공장 생산중단…부산공장으로 통합
3 weeks ago
274

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
2 weeks ago
265

평택시흥고속도로서 트럭이 승용차 2대 추돌…트럭 운전자 사망
2 weeks ago
258
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
