 2 days ago
6
Linux 4.4 이후 커널의 IPv4 TCP 핸드셰이크에서 인증 없이 원격으로 도달할 수 있는 해제 후 사용(use-after-free) 취약점이 발견됐으며, 커널 CNA는 CVSS 3.1 9.8, Critical로 평가함 연결 종료 시 IPv4 옵션 메모리를 즉시 해제해 다른 CPU의 읽기 작업과 충돌하며, 커널 힙 정보 유출, 메모리 손상, 시스템 충돌을 일으킬 수 있음 Anthropic은 Claude가 MPTCP 리스너가 있는 서버에서 인증 없이 root 명령을 실행하는 실험실용 익스플로잇을 만들었다고 밝힘. 코드는 비공개이며, 일반 TCP 서버 전체에서 같은 결과를 입증한 것은 아님 업스트림 수정 커널은 배포됐지만 2026년 10월 29일 오후 8시 CDT 기준 Ubuntu와 RHEL 등에는 수정 패키지가 아직 없어, 배포판별 보안 추적기 확인이 필요함 해결하려면 수정 커널 설치 후 재부팅해야 하며 컨테이너 호스트도 대상임. 패치 전 IPv4 옵션이 있는 TCP 패킷을 차단하는 임시 조치는 익스플로잇을 상대로 검증되지 않았음 취약점 범위와 심각도 CVE-2026-98432는 Linux 4.4 이후 수정되지 않은 커널에 영향을 주며, 애플리케이션 인증보다 앞선 TCP 핸드셰이크 처리 과정에서 발생함 웹 서버, SSH, 데이터베이스, 로드밸런서, Kubernetes 노드 등 IPv4 TCP 연결을 수락하는 호스트가 대상임 컨테이너는 호스트 커널을 사용하므로 컨테이너 이미지 교체만으로 해결되지 않음 주된 문제는 IPv6 연결에 영향을 주지 않지만, 관련 IPv6 사례는 별도 패치 대상임 Linux 커널 CNA는 CVSS 3.1 9.8, Critical로 평가했으며, 원격 커널 힙 정보 유출, 커널 메모리 손상, 충돌을 가능한 영향으로 명시함 Red Hat은 공격 복잡도를 높게 평가해 8.1, Important를 부여했으며, 주된 결과를 서비스 거부를 일으키는 충돌 또는 잠재적 메모리 손상으로 봄 SUSE는 important, Ubuntu는 High, Oracle과 Amazon은 8.1, Important로 분류함 CVE 기록에는 CWE가 지정되지 않음 NVD는 10월 29일 오후 8시 CDT 기준 상태가 Received이며 자체 분석은 아직 없음 발생 원리와 커널 수정 커널은 TCP 연결의 반쯤 열린 핸드셰이크를 요청 소켓(request socket) 으로 관리하고, 완료되면 정식 소켓을 생성함 상대가 IP...
Related

실직한 기술직 노동자들, 샌프란시스코 AI 호황에서 소외되다
1 hour ago
3
Show HN: Warsaw in voxels - 바르샤바 도심의 인터랙티브 3D 지도
1 hour ago
1
미국에서 남아 이름이 여아 이름으로, 여아 이름이 남아 이름으로 바뀐 사례
1 hour ago
3
Anthropic의 내부 AI 사용액, 소매가격 기준으로 직원 급여 넘어섬
2 hours ago
3
Astra, 가중치를 읽고 수정해 Qwen을 개선할 수 있음
2 hours ago
1
소련 수학 교과서는 왜 미국 교과서보다 훨씬 어려울까? (2017)
3 hours ago
3
Show HN: Subvocal - 소리 내지 않고 컴퓨터에 말하기
3 hours ago
1
좋아하는 웹사이트가 있다면 백업하자
4 hours ago
3
Popular

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
4 weeks ago
491

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
4 weeks ago
490

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
4 weeks ago
483

[ET특징주]펩트론, 일라이릴리 기술평가 종료 소식에 하락세
3 weeks ago
479

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
4 weeks ago
477

[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
2 weeks ago
473
이효리, 잔고 10만원·찬물 샤워 '쉬었음 청년' 커플 사연에.."너무 마음 아파"[연애전쟁]
4 weeks ago
378
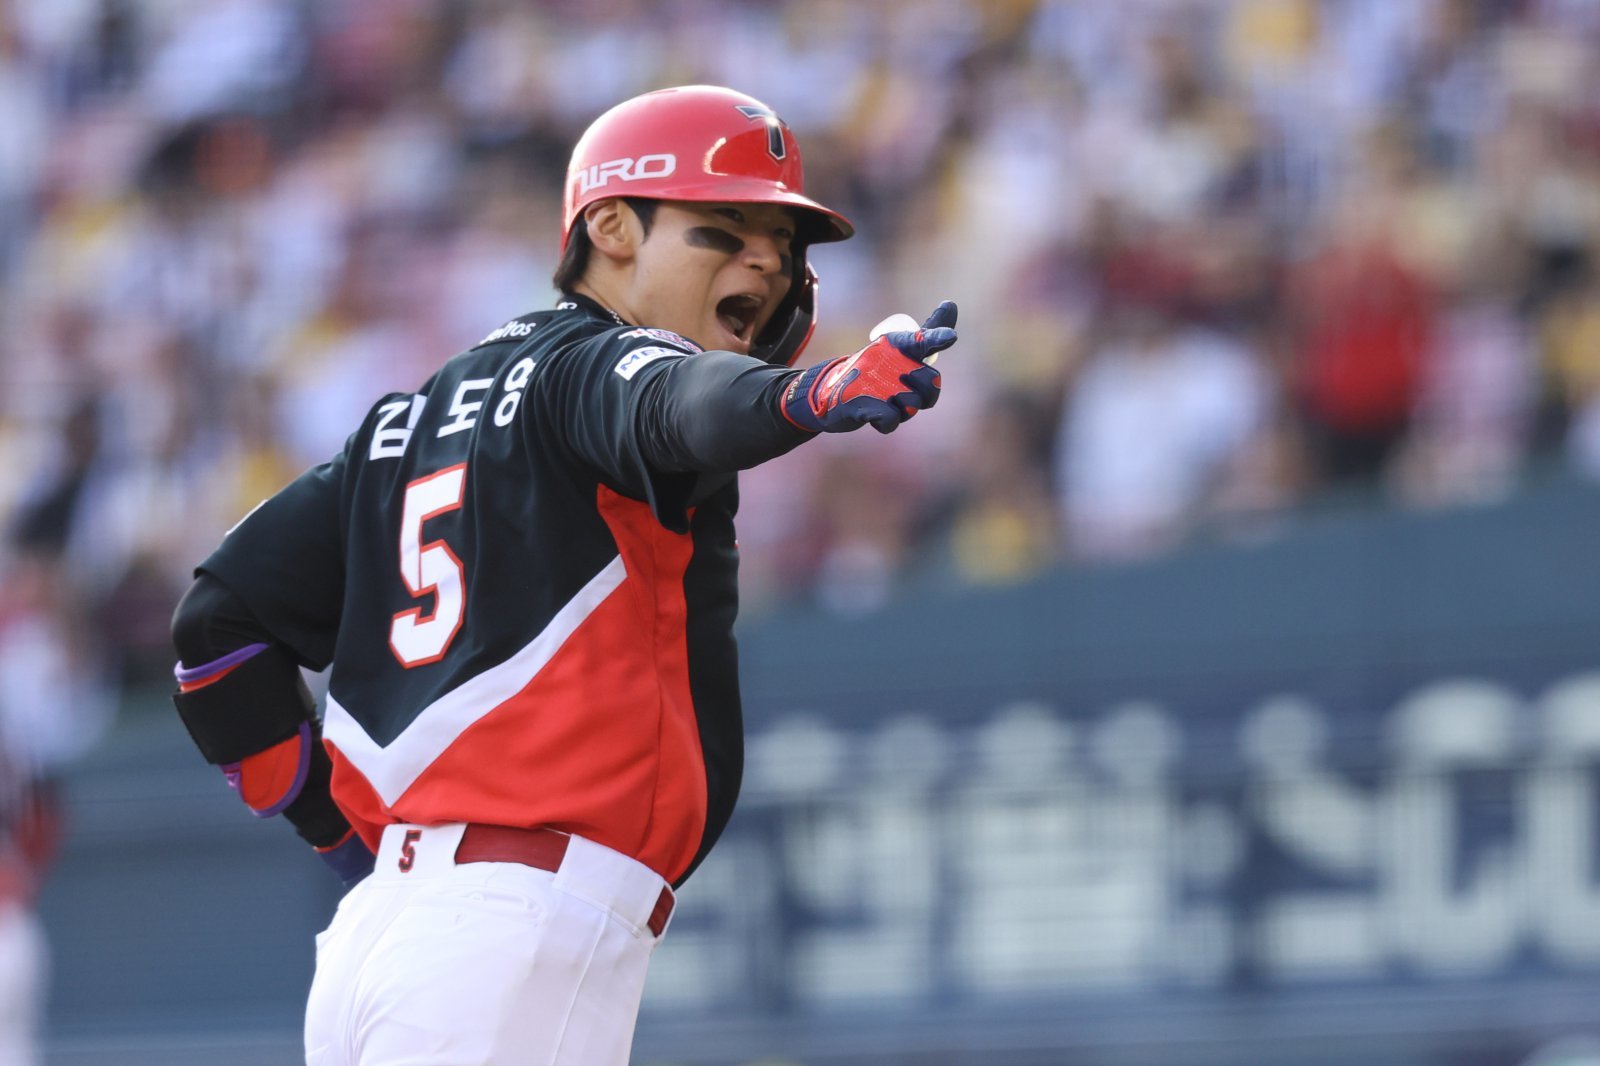
“왜 슈퍼스타인지 증명했다” 김도영, 9회초 역전 스리런포 작렬…KIA 3위 자리 지켰다
4 weeks ago
376
존슨앤존슨, 켄뷰 분사로 혁신 의약품 집중…목표가 상향-씨티
4 weeks ago
365
[美특징주]레나, 버크셔해서웨이가 지분 매입 소식에 상승
3 weeks ago
361
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
