 1 day ago
4
RAMBO는 감염된 에어갭 컴퓨터의 RAM을 조작해 무선 신호를 만들고, 민감한 정보를 인코딩해 외부로 전송하는 은닉 채널 공격임 사전 악성코드 감염이 전제이며, 감염된 USB 드라이브, 내부자, 공급망에서 변조된 하드웨어나 소프트웨어 업데이트 등이 초기 침투 경로가 될 수 있음 악성코드는 RAM의 전자기 방출을 이용해 클록 주파수의 신호를 생성하고, 수집한 정보를 실어 보내도록 신호를 변조함 공격자는 무선 수신기와 안테나로 신호를 받아 복조하고 디코딩해 키 입력 기록, 파일, 비밀번호, 생체정보 등을 복원할 수 있음 에어갭 격리는 외부 네트워크와의 직접 연결을 차단하지만, 이미 감염된 시스템에서 발생하는 전자기 신호를 통한 정보 유출까지 막지는 못함 에어갭 격리와 보호 대상 GDPR은 개인정보 수집, 저장, 공유에 엄격한 규칙을 적용하며, 개인에게 데이터 접근권, 삭제를 요구하는 잊힐 권리, 데이터 이동권 등을 부여함 개인정보를 처리하는 조직은 명시적 동의를 받고, 강력한 데이터 보호 조치를 구현하며, 정해진 기간 안에 침해 사실을 신고해야 함 개인정보나 기밀정보를 수집, 처리, 저장할 때 인터넷과 분리된 네트워크를 사용할 수 있음 에어갭은 사이버 공격과 피싱 이메일, 사회공학, 침해된 웹사이트 등 온라인 위험으로부터 정보를 보호하는 보안 조치임 에어갭 격리는 시스템, 네트워크 또는 장치를 외부 네트워크와 통신 채널에서 물리적, 논리적으로 분리함 네트워크 케이블 분리, 무선 인터페이스 비활성화, USB 연결 금지 등을 적용하며, 외부 통신 인프라와 직접 연결되지 않도록 해야 함 격리망에 침투한 악성코드 사례 Stuxnet은 2010년 발견된 정교한 웜으로, 특히 원자력 시설의 산업제어시스템(ICS)을 표적으로 삼음 제로데이 취약점과 감염된 USB 드라이브 등 여러 수단을 이용해 에어갭을 넘어 격리망 내부로 확산함 Agent.BTZ는 USB 플래시 드라이브 같은 이동식 매체를 통해 보안 수준이 높거나 격리된 네트워크에 침투하도록 설계된 웜임 미국 국방부 기밀 네트워크에도 영향을 미쳤다는 보고가 있음 보안 수준이 높은 네트워크와 에어갭 네트워크를 노린 악성코드는 25종 이상 보고됨 사례로 USBStealer, Fanny, MiniFlame, Flame, Gauss, ProjectSauron, EZCheese, Emotional Simian, USB Thief, USBFerry, Retro, Ramsay 등이 있음...
Related

실직한 기술직 노동자들, 샌프란시스코 AI 호황에서 소외되다
1 hour ago
3
Show HN: Warsaw in voxels - 바르샤바 도심의 인터랙티브 3D 지도
1 hour ago
1
미국에서 남아 이름이 여아 이름으로, 여아 이름이 남아 이름으로 바뀐 사례
1 hour ago
3
Anthropic의 내부 AI 사용액, 소매가격 기준으로 직원 급여 넘어섬
2 hours ago
3
Astra, 가중치를 읽고 수정해 Qwen을 개선할 수 있음
2 hours ago
1
소련 수학 교과서는 왜 미국 교과서보다 훨씬 어려울까? (2017)
3 hours ago
3
Show HN: Subvocal - 소리 내지 않고 컴퓨터에 말하기
3 hours ago
1
좋아하는 웹사이트가 있다면 백업하자
4 hours ago
3
Popular

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
4 weeks ago
491

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
4 weeks ago
490

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
4 weeks ago
483

[ET특징주]펩트론, 일라이릴리 기술평가 종료 소식에 하락세
3 weeks ago
479

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
4 weeks ago
477

[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
2 weeks ago
473
이효리, 잔고 10만원·찬물 샤워 '쉬었음 청년' 커플 사연에.."너무 마음 아파"[연애전쟁]
4 weeks ago
378
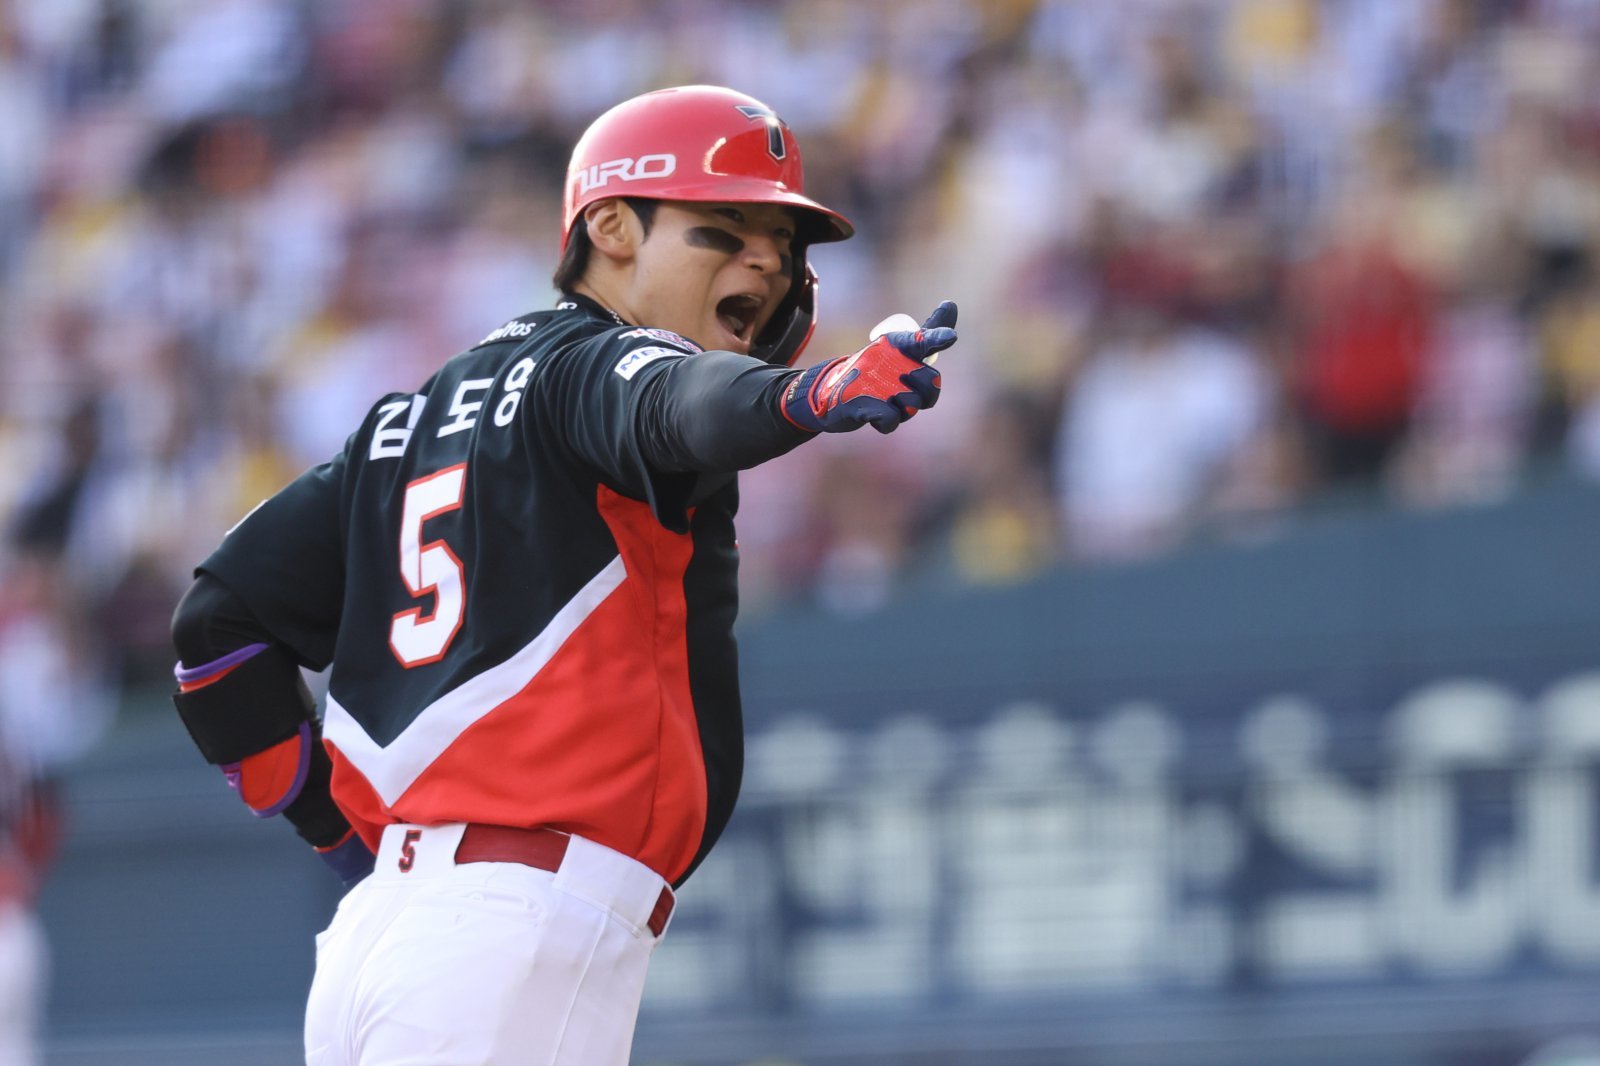
“왜 슈퍼스타인지 증명했다” 김도영, 9회초 역전 스리런포 작렬…KIA 3위 자리 지켰다
4 weeks ago
376
존슨앤존슨, 켄뷰 분사로 혁신 의약품 집중…목표가 상향-씨티
4 weeks ago
365
[美특징주]레나, 버크셔해서웨이가 지분 매입 소식에 상승
3 weeks ago
361
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
