 5 days ago
12
PHP2Shell 공개 이후 Wiz가 관측한 인터넷 노출 취약 머신 수는 약 67% 감소했으며, 노출된 취약 인스턴스를 보유한 조직 수도 약 47.9% 줄어듦 Wiz가 포착한 공개 익스플로잇 기반 공격은 전체 공격 체인을 완성하지 못함. 최신 변형은 PHP 메모리 고갈을 유발했지만 후속 공격에 필요한 메모리 주소 유출에 실패함 PHP 빌드, 메모리 제한, Apache 워커 동작 차이가 공격 성공 여부에 영향을 줌. 서로 다른 배포 환경에서 안정적으로 작동하는 범용 공개 PoC는 아직 확인되지 않음 다른 연구자의 허니팟에서는 메모리 유출과 코드 실행이 확인됐지만, 공격에 유리한 단일 워커 Apache mod_php 환경이므로 다른 배포 환경에서도 안정적으로 성공한다는 근거는 아님 메모리 고갈만으로 공격 성공을 판단할 수는 없지만, PHP 보안 업데이트 또는 다른 완화 조치는 여전히 필수임 관측 범위와 인터넷 노출 감소 PHP2Shell은 PHP 취약점 CVE-2026-109618, CVE-2026-109619를 가리키며, Wiz는 초기 분석 이후 실제 공격 활동과 공개 익스플로잇 코드를 조사함 자체 텔레메트리에서 악용 시도는 제한적으로 관측됐으며, 임의의 대상을 상대로 전체 공격 과정을 완수하는 범용 공개 PoC는 확인하지 못함 일부 파트너는 여러 대상에서 작동하는 익스플로잇을 비공개로 공유했으며, Wiz도 내부 실험을 계속하고 있음 Wiz의 성공적인 공격 시연 영상은 php2shell.com에서 확인 가능함 2026년 10월 21일 공개 이후, 며칠 사이 일별로 관측한 인터넷 노출 취약 머신 수가 중복을 제외하고 약 67% 감소함 취약 머신 중 공식 백포트를 받지 못한 PHP 7.3 이하 버전의 비중은 5일 동안 8.3%에서 5.7%로 줄어듦 노출된 취약 인스턴스를 하나 이상 보유한 조직 수는 약 47.9% 감소함 참고로 Wiz 데이터셋 내 조직의 65%가 PHP를 사용함 감소 추세는 패치, 업그레이드, 머신 폐기, 인터넷 접근 제한을 통한 노출 축소와 부합하지만, 각 조치의 기여도를 구분할 수는 없음 스캔 범위와 관측 대상 규모 변화도 집계 수치에 영향을 줄 수 있음 공개 익스플로잇의 구형 공격 체인 Wiz는 공개 익스플로잇 키트의 구형 및 최신 변형을 관측했으며, 포착한 시도에서는 어느 쪽도 전체 공격 체인을 완성하지 못함 3.37.227[.]134에서 PHP-CGI 허니팟으로 들어온 최초 요청은 키트의 구...
Related

내가 가장 좋아하는 노트북
1 hour ago
1
Ubuntu, 거의 3주째 Linux 제로데이 원격 코드 실행 취약점 패치 미출시
1 hour ago
3
OpenBSD용 GEFS(Good Enough File System) 개발 진전
2 hours ago
1
PostHog, 데이터 웨어하우스를 DuckDB에서 이전
2 hours ago
1
잠깐 확인...
2 hours ago
1
실직한 기술직 노동자들, 샌프란시스코 AI 호황에서 소외되다
3 hours ago
5
Show HN: Warsaw in voxels - 바르샤바 도심의 인터랙티브 3D 지도
3 hours ago
2
미국에서 남아 이름이 여아 이름으로, 여아 이름이 남아 이름으로 바뀐 사례
3 hours ago
5
Popular

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
4 weeks ago
492

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
4 weeks ago
491

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
4 weeks ago
484

[ET특징주]펩트론, 일라이릴리 기술평가 종료 소식에 하락세
3 weeks ago
481

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
4 weeks ago
478

[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
2 weeks ago
477
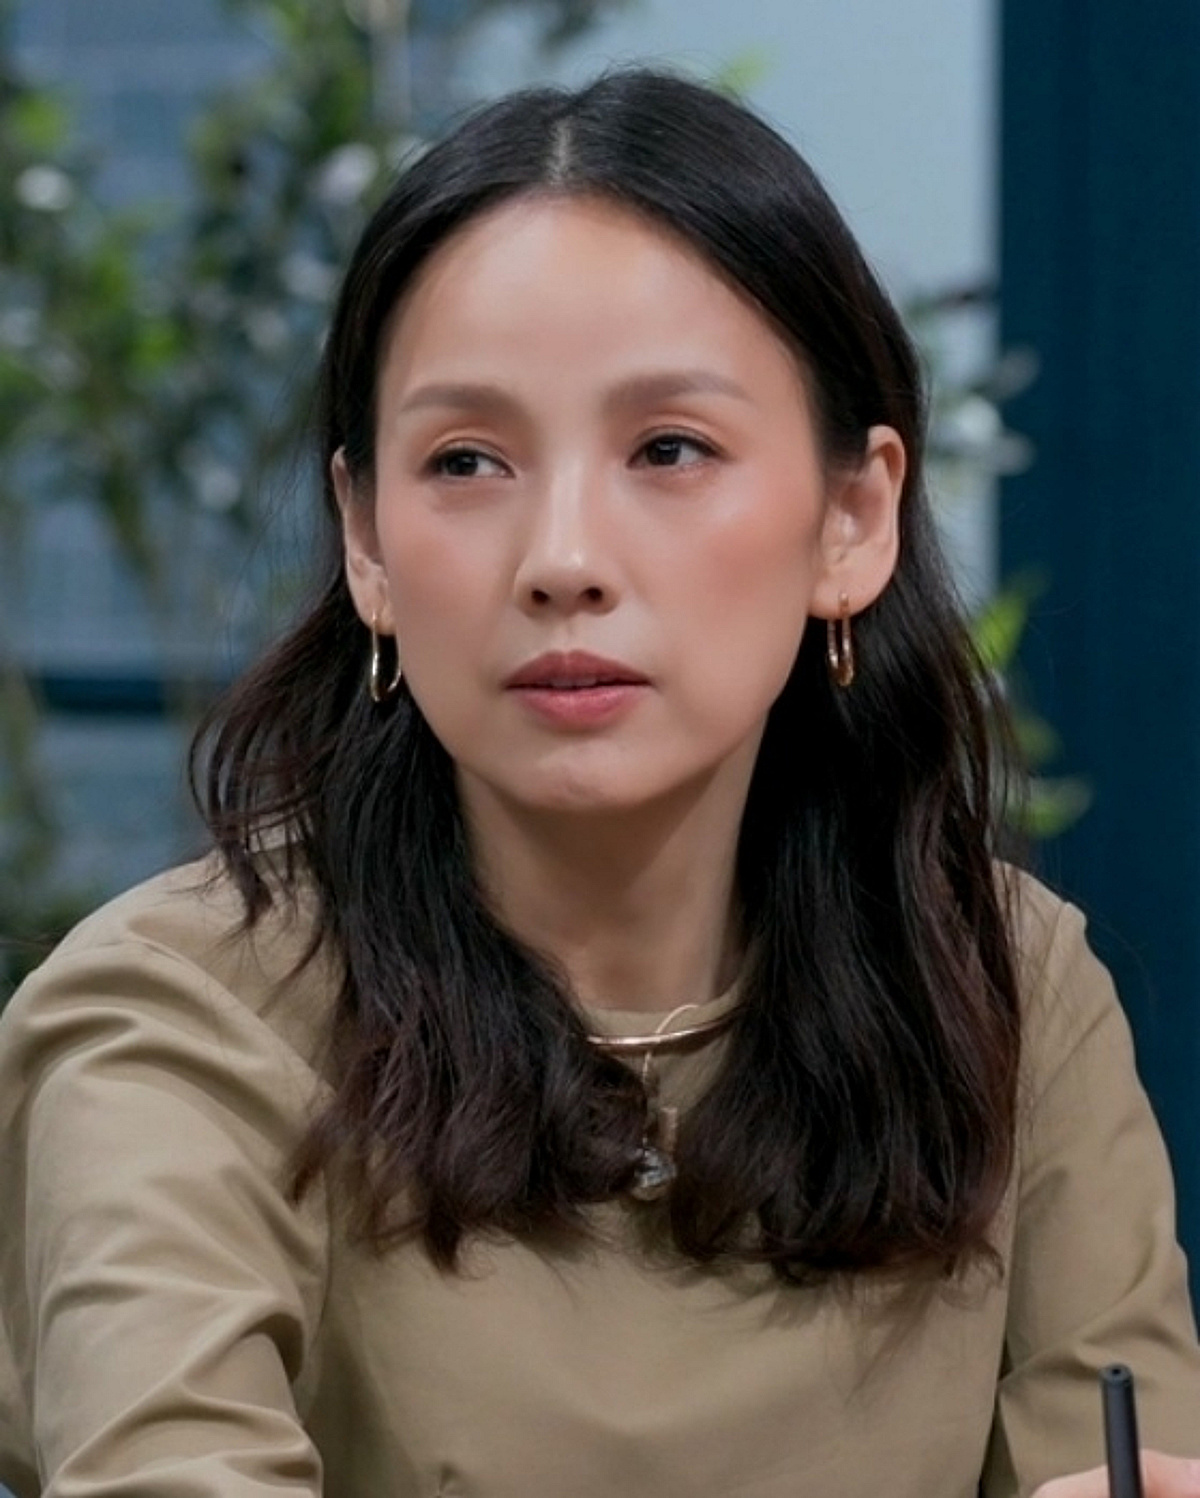
이효리, 잔고 10만원·찬물 샤워 '쉬었음 청년' 커플 사연에.."너무 마음 아파"[연애전쟁]
4 weeks ago
379
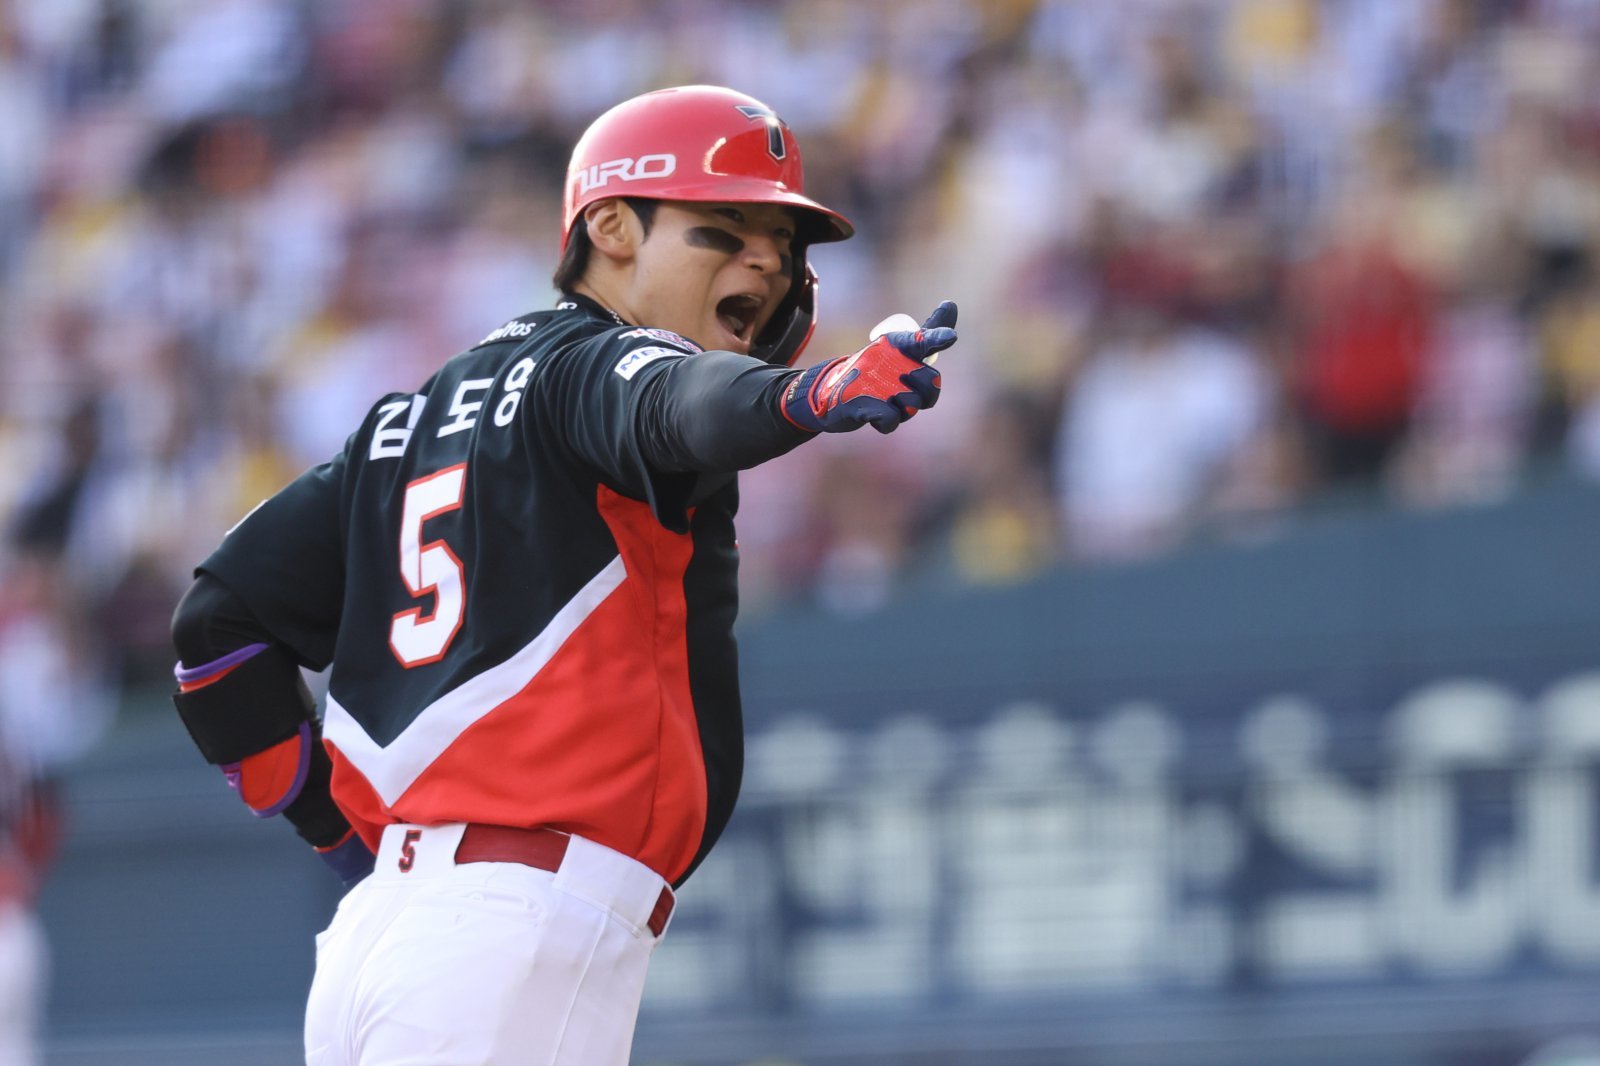
“왜 슈퍼스타인지 증명했다” 김도영, 9회초 역전 스리런포 작렬…KIA 3위 자리 지켰다
4 weeks ago
377
존슨앤존슨, 켄뷰 분사로 혁신 의약품 집중…목표가 상향-씨티
4 weeks ago
366
[美특징주]레나, 버크셔해서웨이가 지분 매입 소식에 상승
3 weeks ago
362
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
