 38 minutes ago
1
Hacktron이 libheif 원격 코드 실행 취약점과 OpenAI SSO 설정 오류를 결합해 여러 OpenAI 직원의 ChatGPT 계정을 탈취하고, 연결된 Codex로 내부 저장소에 접근함 공격은 포럼 이미지 업로드에서 시작됐지만, 다른 서비스로 접근이 확장된 원인은 OpenAI SSO에 있었음. 같은 SSO를 사용하는 다른 자체 서비스나 외부 서비스가 침해돼도 동일한 접근이 가능했음 Claude Opus 4.8은 ASLR이 활성화된 환경에서 안정적인 익스플로잇을 만들지 못했지만, Opus 5는 수시간 내에 성공함. 다만 전체 공격에는 숙련된 연구자의 지도가 여전히 중요했음 연구팀은 내부 코드를 직접 열람하는 대신 직원의 Codex로 내부 모노레포에 검증용 PR을 생성한 뒤 테스트를 중단함. OpenAI는 최초 신고 약 14시간 뒤 수정 완료를 확인함 자체 호스팅 Discourse는 웹 UI 업데이트만으로 취약한 기반 이미지를 교체하지 못할 수 있어 설치 재빌드가 필요함. 이미지 처리 시스템 전반에서도 보안 패치된 라이브러리와 격리된 처리 환경을 권고함 계정 탈취와 접근 범위 2026년 7월 25일, Hacktron은 두 취약점을 연결해 여러 OpenAI 직원의 ChatGPT 계정을 침해함. 최초 발견부터 OpenAI 내부 저장소 접근까지는 72시간 미만이 걸림 OpenAI 도움말 포럼인 community.openai.com에 로그인하는 일반 사용자와 직원 모두 ChatGPT 및 Codex 계정 탈취 대상이 될 수 있었음 ChatGPT와 Codex에는 GitHub, Slack, 이메일 등 여러 서비스가 연결될 수 있어, 이론적인 접근 범위는 내부 저장소보다 훨씬 넓었음 실제로 확인한 사례에서는 직원의 Codex가 OpenAI의 GitHub 조직에 연결돼 있었음 민감한 정보를 직접 확인하지 않고 접근 권한을 입증하기 위해, 직원의 Codex에 내부 모노레포 openai/openai의 PR #1186742를 생성하도록 요청함 내부 코드는 직접 열람하지 않았으며, 검증 이후 추가 테스트를 중단함 해당 PR 링크는 OpenAI의 요청으로 공개하지 않음 Discourse 이미지 처리 경로의 취약점 OpenAI 포럼은 Discourse를 사용하며, auth.openai.com을 통한 “Sign in with OpenAI” 로그인을 지원함. 연구팀은 포럼 침해가 이 인증 흐름을 통해 다른 OpenAI 서비스로 확장될 ...
Related

Show GN: SQLBraid - SQL을 그대로 쓰는 TypeScript 라이브러리
29 minutes ago
1
사진작가 오스틴 만의 iPhone 18 Pro 카메라 리뷰
2 hours ago
0
존 그루버의 iPhone 18 Pro 리뷰
2 hours ago
2
일본의 100세 이상 인구, 10만 명 넘어
2 hours ago
2

사용자를 위해 일부러 어렵게 만드는 경험, 어디까지 괜찮을까?
2 hours ago
4
섹스, AI, 그리고 종말
4 hours ago
2
macOS 27 Golden Gate 리뷰
4 hours ago
3
LLM에게 어디까지 맡길 것인가: AI 에이전트 기반 광고 분석 리포트 자동화
4 hours ago
2
Popular
[美특징주]월마트, 동일매장 매출 성장 둔화에 주가 10% 급락
4 weeks ago
69
[속보] 네팔 홍수로 고립됐던 한국인 10명 중 9명 안전지역 이송
3 weeks ago
61
한로로, 코르티스 ‘조롱 가사’ 논란 직접 등판…“좋은 뜻으로 받아들여”
3 weeks ago
57
베테랑 김현수 끝내기안타…KT 선두 지켰다, 4년차 김정운은 데뷔 첫 승 감격 [SD 수원 스타]
3 weeks ago
56

“돌발적으로 저질렀다”…제자 물통에 소변 넣은 교사, 日 교육계 ‘발칵’
4 weeks ago
56
Qwen 3.8-Flash-Next(125B a6B), 2026년 8월 26일 공개 예정
3 weeks ago
54
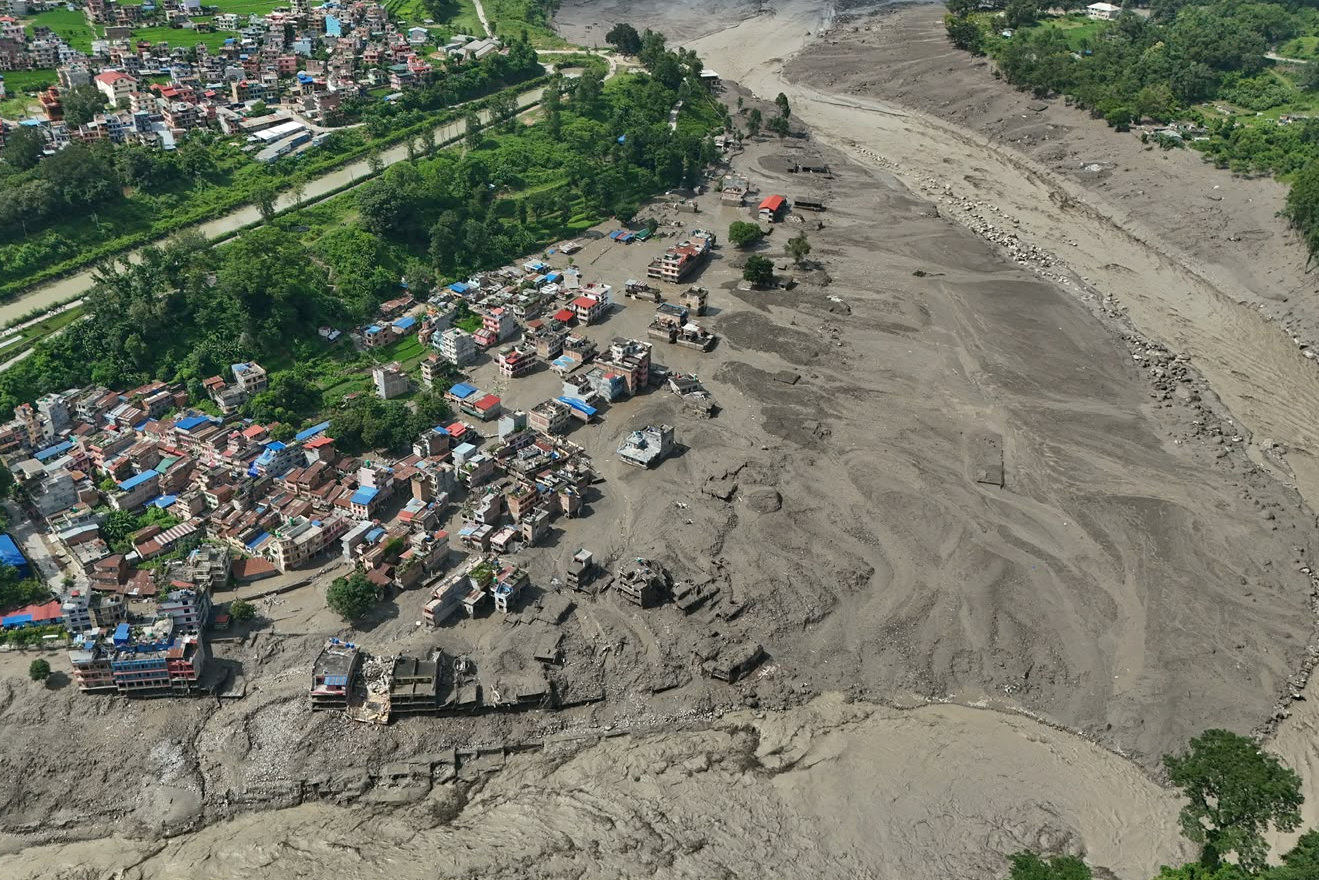
부러진 히말라야 빙하가 물 가뒀다가 ‘펑’…“화산 폭발 같았다”
3 weeks ago
53

네팔 홍수 버티고 명소된 ‘기적의 초록집’…집주인이 밝힌 비밀은
2 weeks ago
52
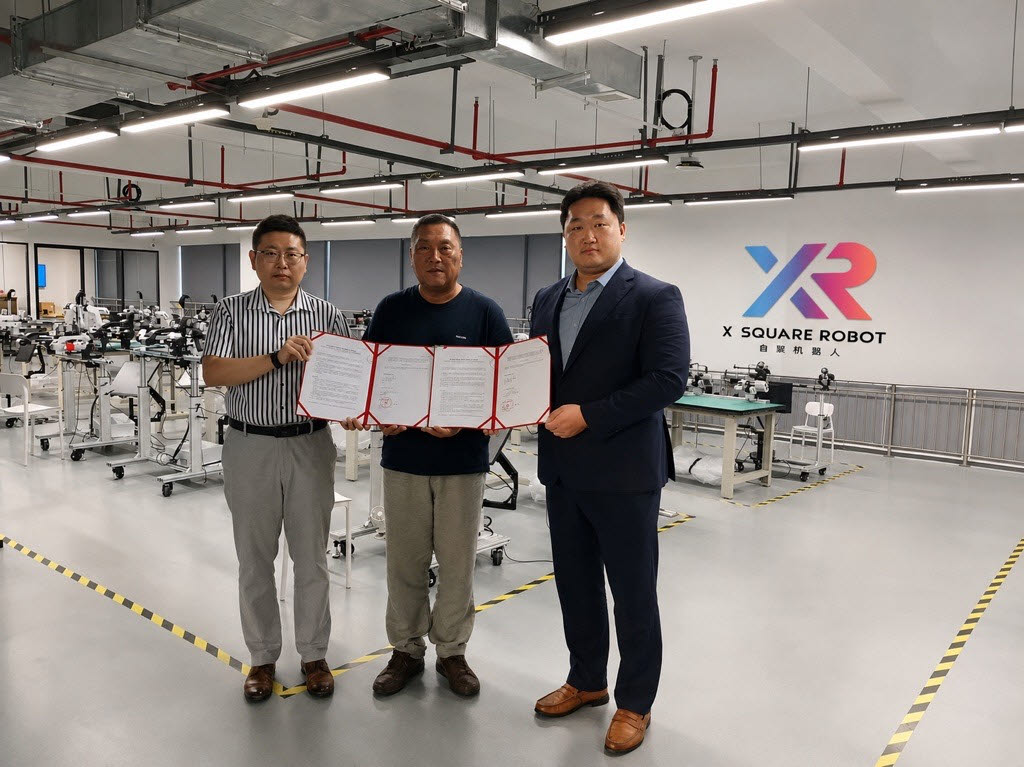
에브리봇, 中 피지컬 AI 기업 엑스스퀘어와 MOU…휴머노이드 사업 확대
3 weeks ago
51

'AI 의약 플랫폼' 미라보 바이오, 프리 A 40억원 투자 유치[마켓인]
4 weeks ago
48
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
