 1 week ago
22
eMudhra가 인증서를 폐기한 뒤에도 인도 정부 사이트 수백 곳이 며칠간 해당 인증서를 계속 제공했으며, 본문 집계에서는 정부 도메인 이름 894개가 이에 해당함 이번 사태에는 G3 중간 CA 개인키 복구 취약점과 별개의 G1 인증서 9,356개 폐기가 겹쳐 있음. G1 루트 자체는 브라우저가 여전히 신뢰함 브라우저별 폐기 확인 방식에 따라 접속 결과가 달라짐. 조사 당시 Firefox는 해당 사이트를 차단했지만 Chrome, Edge, Android에서는 정상적으로 로딩됨 MeitY는 영향이 제한적이고 짧았다고 밝혔지만, 산하 기관과 CA 규제기관 사이트도 폐기된 인증서를 계속 제공한 사례에 포함됨 집계 범위와 시점에 주의해야 함. 본문 수치와 10월 24일 업데이트 수치가 다르며, 무응답 도메인이 실제로 어떤 인증서를 제공하는지는 확인되지 않음 G3 개인키 취약점과 G1 인증서 대량 폐기 G3 개인키 문제와 G1 대량 폐기는 서로 다른 사건임 2026년 10월 17일, emSign ECC Root CA - G3로 연결되는 중간 CA 8개의 개인키를 매우 쉽게 복구할 수 있는 문제가 발견됐고, 해당 중간 CA 인증서는 다음 날 폐기됨 별도로 10월 19일에는 RSA 계열인 emSign Root CA - G1의 인증서 9,356개가 “Superseded” 사유로 폐기됨. 이 집합은 eMudhra의 CP/CPS가 요구하는 인증서 유형 정책 OID가 빠진 미만료 인증서 전체와 일치함(Mozilla Bug 2082782) 인증서 폐기 이후 교체가 완료되지 않은 정부 사이트가 다수 확인됨 본문 집계의 정부 도메인 이름 2,976개 중 894개는 폐기된 인증서를 제공하고, 810개는 새 인증서로 교체했으며, 나머지는 응답하지 않음 MeitY 산하의 STPI, Bhashini, UIDAI, India PKI도 포함됨. India PKI를 운영하는 Controller of Certifying Authorities는 인도에서 eMudhra의 CA 사업을 규제하는 기관임 10월 24일에도 비자 사이트 indianvisaonline.gov.in, 출입국 관련 boi.gov.in, 장학금 사이트 nsp.gov.in 등이 폐기된 인증서를 제공함 브라우저에서 열려도 폐기된 인증서일 수 있음 Firefox의 CRLite는 모든 폐기 내역을 포괄하므로 해당 사이트 로딩을 거부함 Chrome의 CRLSet 버전 10856(10월 24일)...
Related

내가 가장 좋아하는 노트북
2 hours ago
2
Ubuntu, 거의 3주째 Linux 제로데이 원격 코드 실행 취약점 패치 미출시
2 hours ago
5
OpenBSD용 GEFS(Good Enough File System) 개발 진전
3 hours ago
2
PostHog, 데이터 웨어하우스를 DuckDB에서 이전
3 hours ago
2
잠깐 확인...
3 hours ago
2
실직한 기술직 노동자들, 샌프란시스코 AI 호황에서 소외되다
4 hours ago
5
Show HN: Warsaw in voxels - 바르샤바 도심의 인터랙티브 3D 지도
4 hours ago
2
미국에서 남아 이름이 여아 이름으로, 여아 이름이 남아 이름으로 바뀐 사례
4 hours ago
5
Popular

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
4 weeks ago
492

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
4 weeks ago
484

[ET특징주]펩트론, 일라이릴리 기술평가 종료 소식에 하락세
3 weeks ago
481

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
4 weeks ago
479

[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
2 weeks ago
478
이효리, 잔고 10만원·찬물 샤워 '쉬었음 청년' 커플 사연에.."너무 마음 아파"[연애전쟁]
4 weeks ago
380
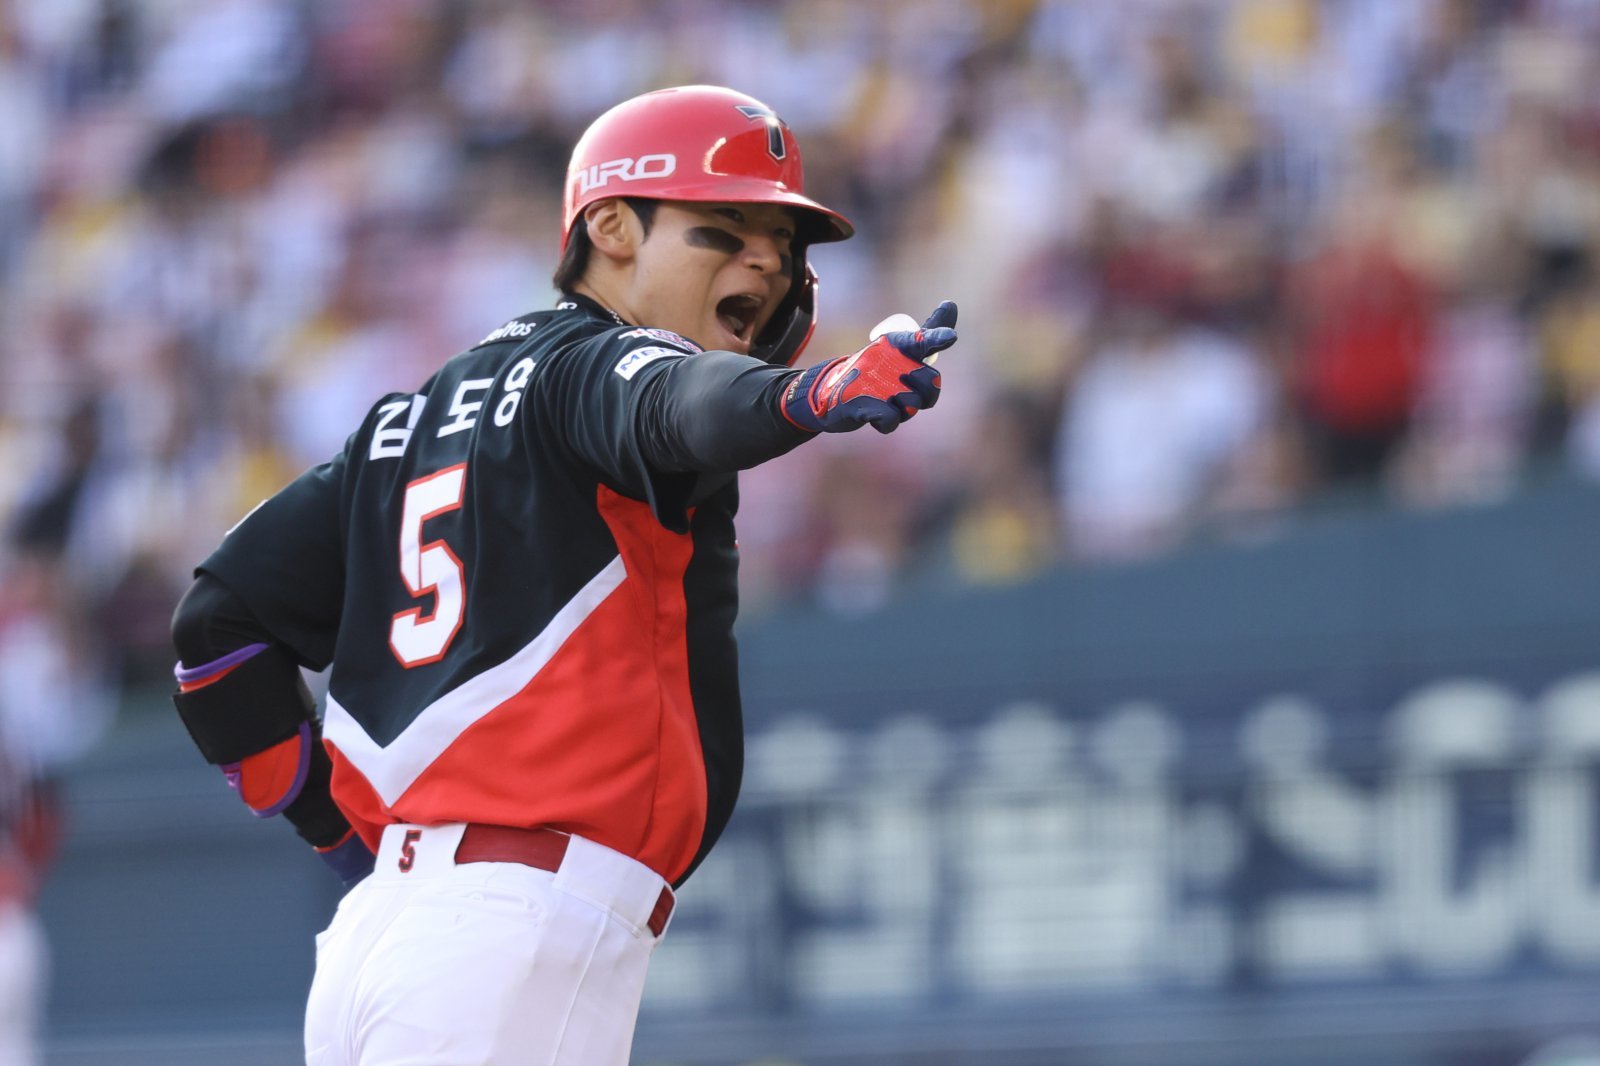
“왜 슈퍼스타인지 증명했다” 김도영, 9회초 역전 스리런포 작렬…KIA 3위 자리 지켰다
4 weeks ago
378
존슨앤존슨, 켄뷰 분사로 혁신 의약품 집중…목표가 상향-씨티
4 weeks ago
367
[美특징주]레나, 버크셔해서웨이가 지분 매입 소식에 상승
3 weeks ago
364
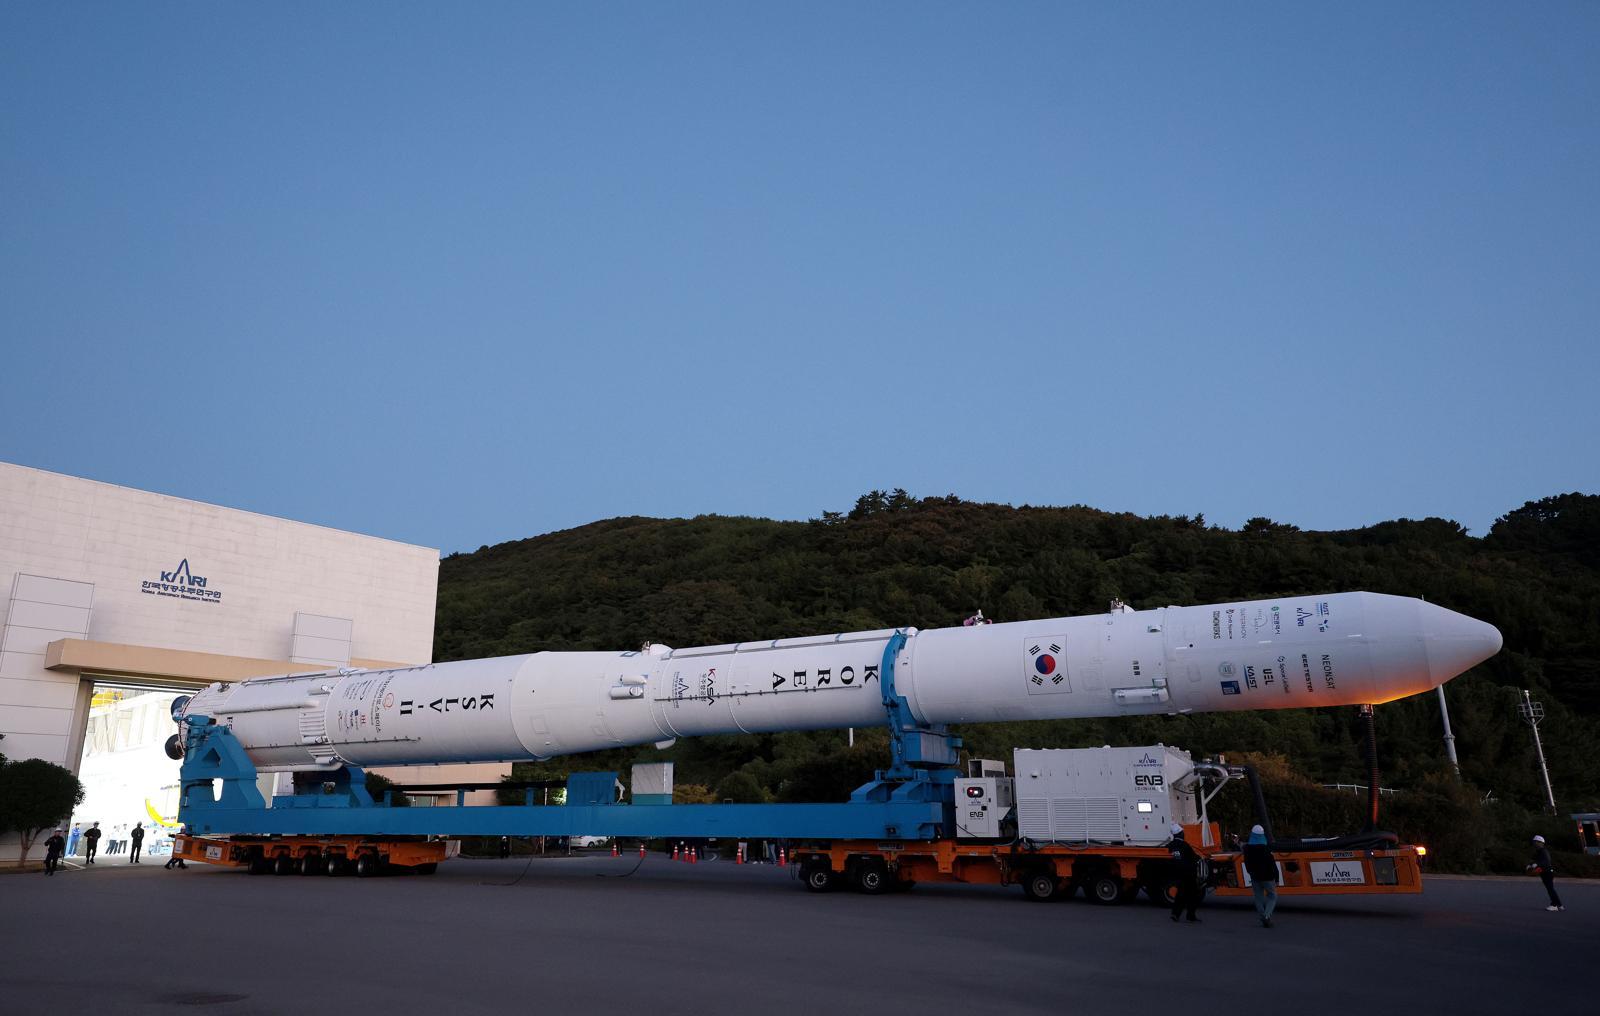
발사대에 우뚝 선 누리호…막바지 준비 거쳐 내일 우주로
3 weeks ago
352
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
