 1 day ago
4
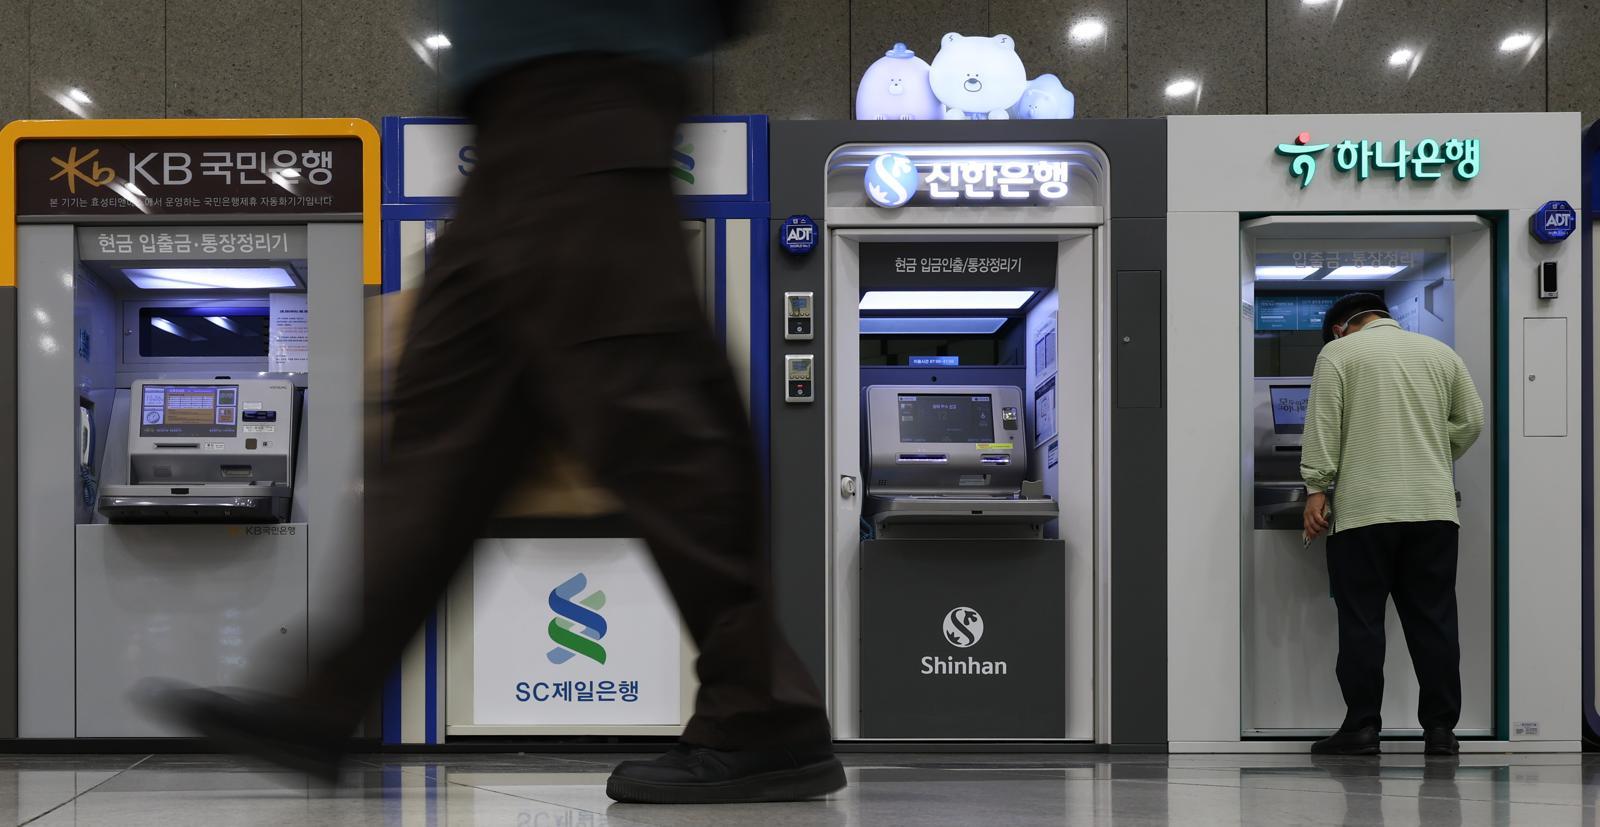
4일 서초구 서울고속버스터미널에 개인정보가 유출된 신한·KB국민·하나 은행의 현금 자동 입출금기(ATM) 코너가 보이고 있다. 국내 금융사를 겨냥한 연쇄 해킹 공격에 사용된 것으로 알려진 중국산 인공지능(AI) 침투테스트 도구 ‘아르텍스(ARTEX)’가 공개 개발을 중단한다. 아르텍스는 사이버 공격에 악용되고 있다는 논란이 끊이지 않았다. 10일 로이터통신 등에 따르면 아르텍스 개발자 ‘오텀(Autumn)-27’은 개발자 플랫폼 깃허브에 8일 올린 글에서 “도구의 잘못된 사용을 고려해 아르텍스는 더 이상 업데이트되지 않고 비공개 소스로 전환될 것”이라고 밝혔다. 로이터통신은 이후 개발자 플랫폼 깃허브에서도 아르텍스 관련 페이지가 사라졌다고 전했다. 아르텍스 측은 이 도구를 사이버 공격에 사용하는 것은 개발자의 의도에 반하는 것이라면서도 국내에서 벌어진 해킹 사태를 직접 언급하지는 않았다. 아르텍스 측은 또 도구를 활용해 법과 규제를 위반한 행위에 대해 책임지지 않는다고 주장했다.아르텍스 측의 개발 및 공개 중단 방침이 나왔지만 아르텍스를 활용한 사이버 공격을 차단하기는 어려울 것으로 보인다. 이미 배포된 프로그램까지 회수할 수는 없기 때문이다. 한편 아르텍스는 대규모 언어모델(LLM)을 연결해 AI 에이전트가 공격 대상을 분석하고 침투 경로를 계획하며 보안 도구를 실행하도록 설계된 자율형 침투테스트 프로그램이다. 미국 보안기업 크라우드스트라이크는 7일(현지 시간) 지난달 말부터 이달 초까지 한국 금융기관을 노린 해킹에 쓰인 서버를 분석한 보고서에서 공격자가 아르텍스와 LLM을 함께 활용했다고 밝혔다. 박성진 기자 psjin@donga.com© dongA.com All rights reserved. 무단 전재, 재배포 및 AI학습 이용 금지 좋아요 0개 슬퍼요 0개 화나요 0개 댓글 0 지금 뜨는 뉴스
Related
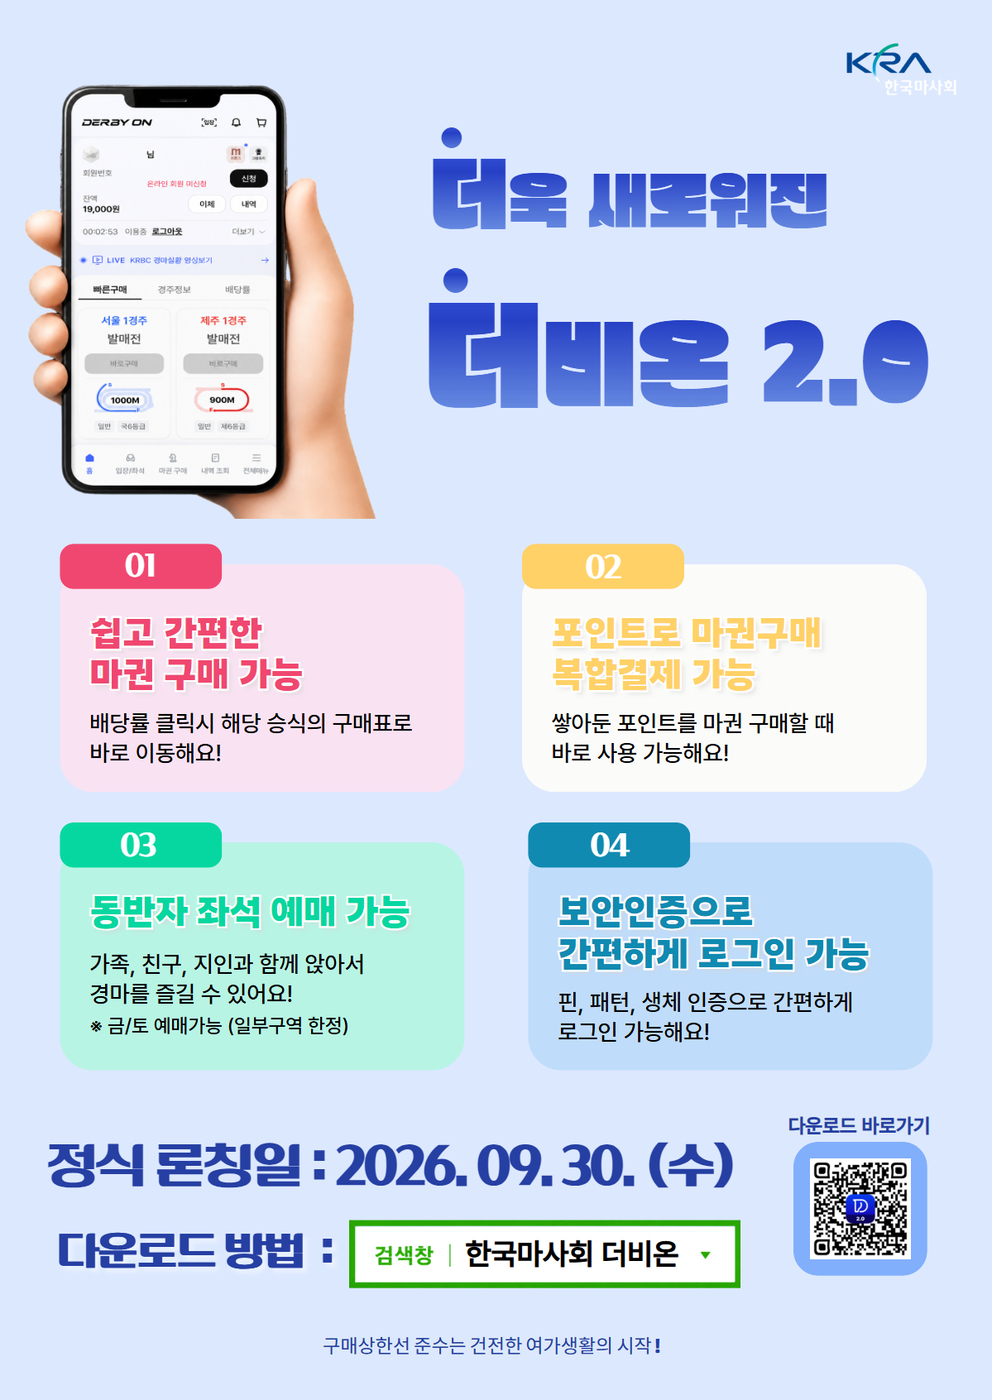
마사회, 전자마권·좌석예약 한 앱에…'더비온 2.0' 가동'
2 hours ago
2
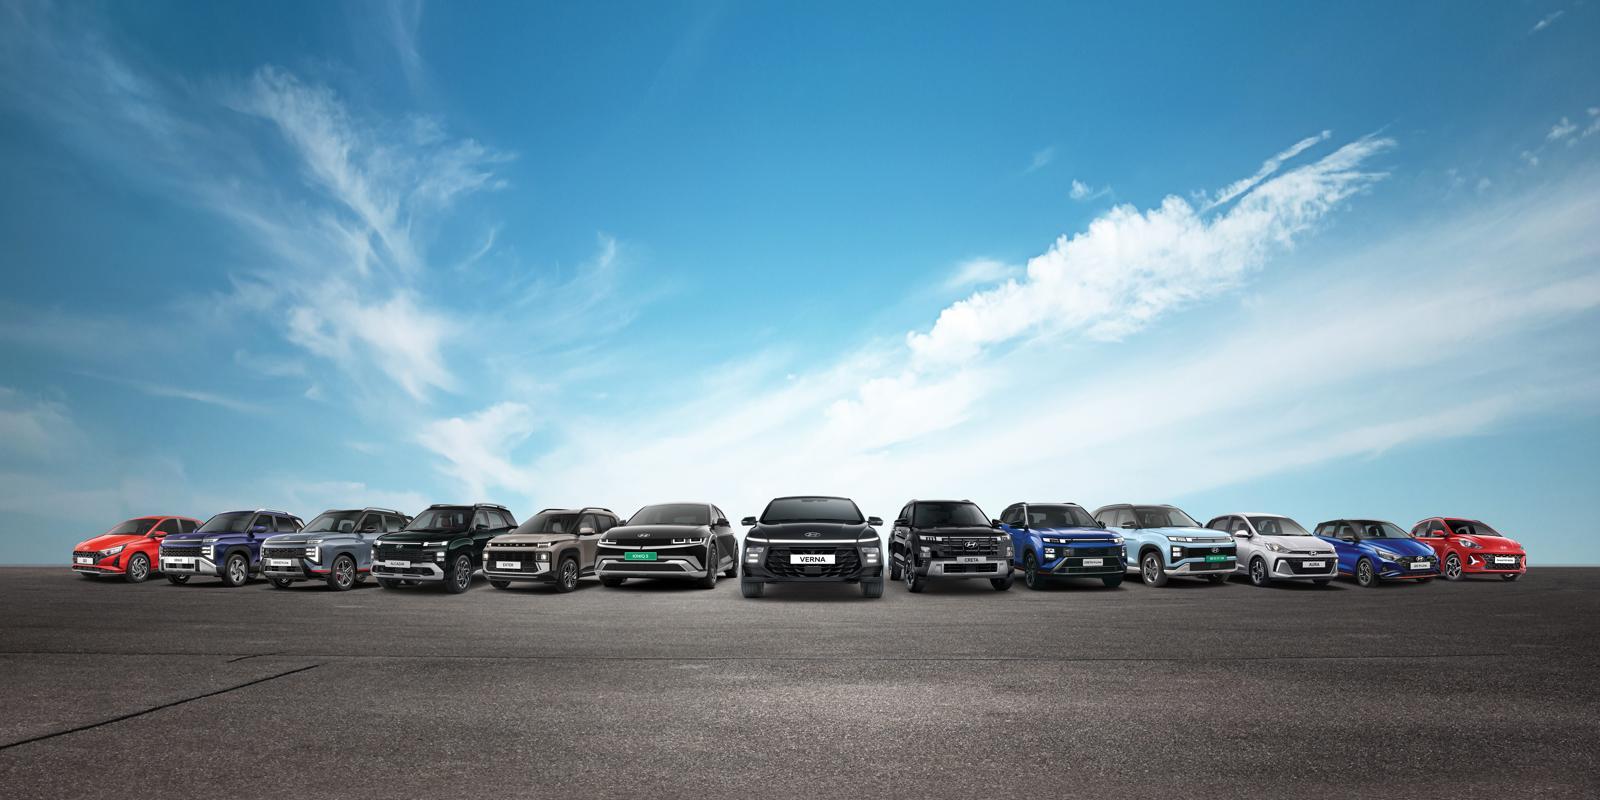
현대차, 인도 누적 판매 1000만대 눈앞…“年 생산량 110만대로 확대”
2 hours ago
7
AI 해킹 사태 때문?…5대 시중은행 예치금 일주일새 20조 급감
2 hours ago
2
'KB 무료관람' 하반기 방문 1위 '한국민화뮤지엄'
2 hours ago
2
국내 첫 북극항로 컨테이너선, 50일 항해 끝내고 부산 도착
2 hours ago
6

“결국 빚 안 갚은 사람만 신났나”…부실채권 소각에 성실 채무자 ‘허탈’ [금융가 톺아보기]
3 hours ago
7
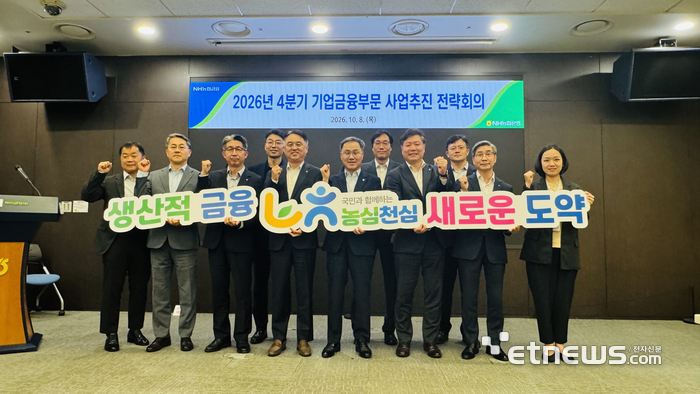
NH농협은행, 기업금융 사업추진 결의대회 개최…4대 중점 과제 선정
3 hours ago
6

“내년엔 1200원대도 가능”…‘반도체 달러’ 덕에 원화 강세 계속될까
4 hours ago
6
Popular
영탁 "임영웅과 자주 운동해, 축구 실력 1티어..장민호는 개발" [사당귀]
1 week ago
130

넷마블 ‘몬길: 스타다이브’, 1.4 대규모 업데이트…‘이자벨라’ 등장
1 week ago
128

주말 새 2금융권까지 해킹피해 확산에…당국, 4일 전 금융업권 협회장·금융사 대표 긴급 소집
1 week ago
117

임산부석 차지한 노인…다리 깁스한 34주 만삭 임산부는 결국
1 week ago
114

크래프톤·네오플·매드엔진, '일자리 으뜸기업' 선정... 게임업계 고용·복지 성과
4 weeks ago
112

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
6 days ago
111

Show GN: 믹스독 — 같은 구독으로 더 많이 쓰는 오픈소스 코딩 에이전트
1 week ago
111
한국큐빅, 매출 67% 차지 안산공장 생산중단…부산공장으로 통합
1 week ago
111

크래프톤·네오플·매드엔진 등 일자리 으뜸기업 선정
4 weeks ago
102

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
6 days ago
101
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
