 1 week ago
18
PHP 업로드 진행률 처리 중 메모리 부족으로 남은 직렬화 상태가 같은 프로세스의 다음 요청에서 재사용되며 힙 해제 후 사용(UAF)이 발생함 처음 제시한 캐시 포인터 공격 경로는 성립하지 않음. 참조 카운트 증가로 대상 배열이 살아 있어 해제 자체가 없으며, 해당 경로의 평가는 CVSS 0.0으로 정정됨 실제 결함은 ASAN으로 확인한 메모리 안전성 문제이며, 정정된 평가는 CVSS 5.3 Medium임. 원격 코드 실행(RCE)은 입증되지 않았으며, 정정 결과에 따르면 해당 경로로는 코드 실행이 불가능함 요청 시작 실패 후에도 프로세스가 살아남는 Apache prefork + mod_php 등의 실행 환경에서 다음 요청으로 이어짐. PHP-FPM, CGI, LiteSpeed LSAPI는 첫 요청 실패 시 종료하므로 이 교차 요청 경로에 도달하지 않음 패치 전 완화책은 session.upload_progress.enabled = Off 설정 후 PHP-FPM이나 웹 서버를 다시 로드하는 것임. 본문에는 정정 전 공격 성공 문구도 남아 있어, 확정된 UAF와 코드 실행 주장을 구분해야 함 요청 초기화보다 먼저 실행되는 업로드 처리 php_session_rfc1867_callback 은 php_hash_environment 안에서 실행되며, zend_activate_modules와 PHP_RINIT_FUNCTION(basic)보다 먼저 동작함 정상적인 모듈 요청 초기화에서는 basic_functions.c:393-395에서 BG(serialize)와 BG(unserialize)를 초기화함 두 전역 상태는 직렬화 계층의 { level, data }를 보관함 초기화 이전의 업로드 진행률 update() 가 세션을 디코딩하거나 인코딩하다 memory_limit 초과로 중단되면, level은 0보다 큰 상태로 남고 data는 해제된 메모리를 가리킬 수 있음 같은 프로세스가 다음 요청을 처리하면 php_var_serialize_init / php_var_unserialize_init 이 level != 0을 보고 기존 컨텍스트를 재사용하면서 UAF가 발생함 캐시 포인터 경로는 취약점이 아님 2026년 10월 21일 정정은 Bug S, 즉 CVE-2026-109618 분류명으로 다룬 캐시 포인터 경로를 철회함 Z_TRY_ADDREF(progress->data) 가 session.c:3213에서 zend_hash_upd...
Related

Oracle, AI 인프라 확충 위해 약 26조원 규모 신주와 채권 발행 계획 제출
1 hour ago
3
Show GN: 치이카와 닮은꼴 찾기
1 hour ago
1
MyGo - Go UI와 웹 프런트엔드로 데스크톱 앱을 만드는 오픈소스
1 hour ago
3
Postgres 19 출시가 늦어지는 건 AI 때문이다 - 버그 발견이 수정을 앞지르다
2 hours ago
3
BYD, 지난달 미국의 한 분기 전체보다 많은 전기차 판매
2 hours ago
1
내가 가장 좋아하는 노트북
3 hours ago
2
Ubuntu, 거의 3주째 Linux 제로데이 원격 코드 실행 취약점 패치 미출시
3 hours ago
5
OpenBSD용 GEFS(Good Enough File System) 개발 진전
4 hours ago
2
Popular

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
4 weeks ago
492

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
4 weeks ago
485

[ET특징주]펩트론, 일라이릴리 기술평가 종료 소식에 하락세
3 weeks ago
483

[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
2 weeks ago
480

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
4 weeks ago
479
이효리, 잔고 10만원·찬물 샤워 '쉬었음 청년' 커플 사연에.."너무 마음 아파"[연애전쟁]
4 weeks ago
380
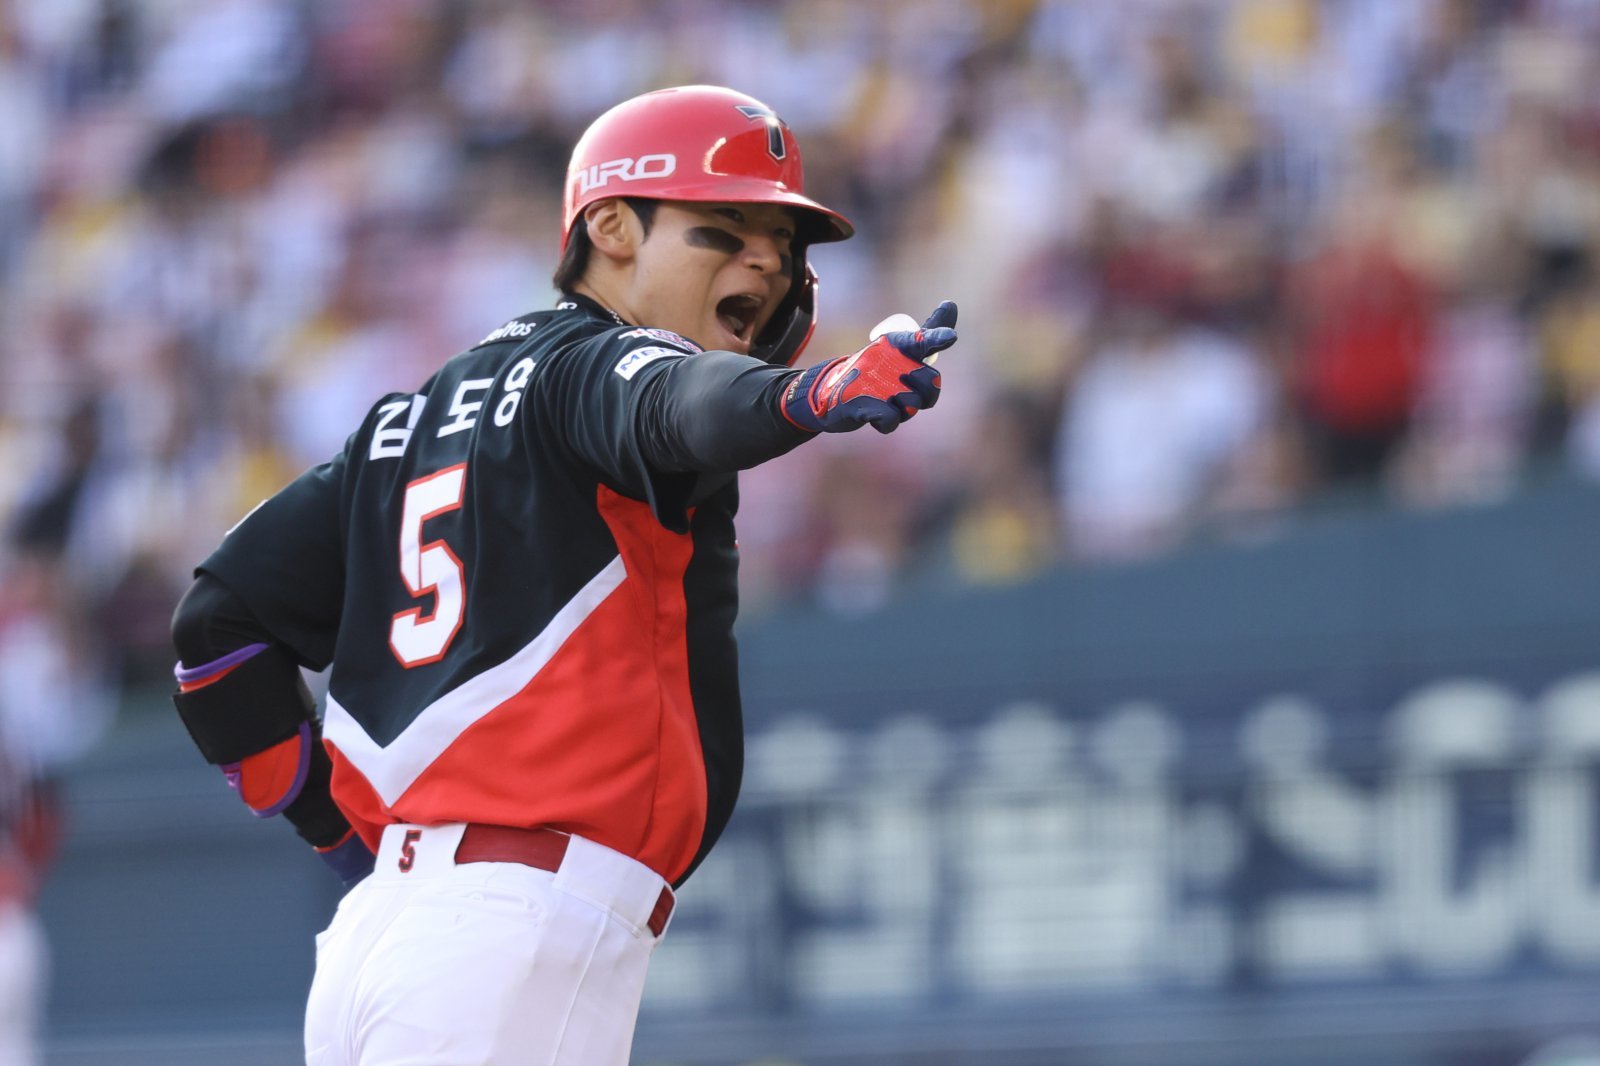
“왜 슈퍼스타인지 증명했다” 김도영, 9회초 역전 스리런포 작렬…KIA 3위 자리 지켰다
4 weeks ago
378
존슨앤존슨, 켄뷰 분사로 혁신 의약품 집중…목표가 상향-씨티
4 weeks ago
367
[美특징주]레나, 버크셔해서웨이가 지분 매입 소식에 상승
3 weeks ago
365
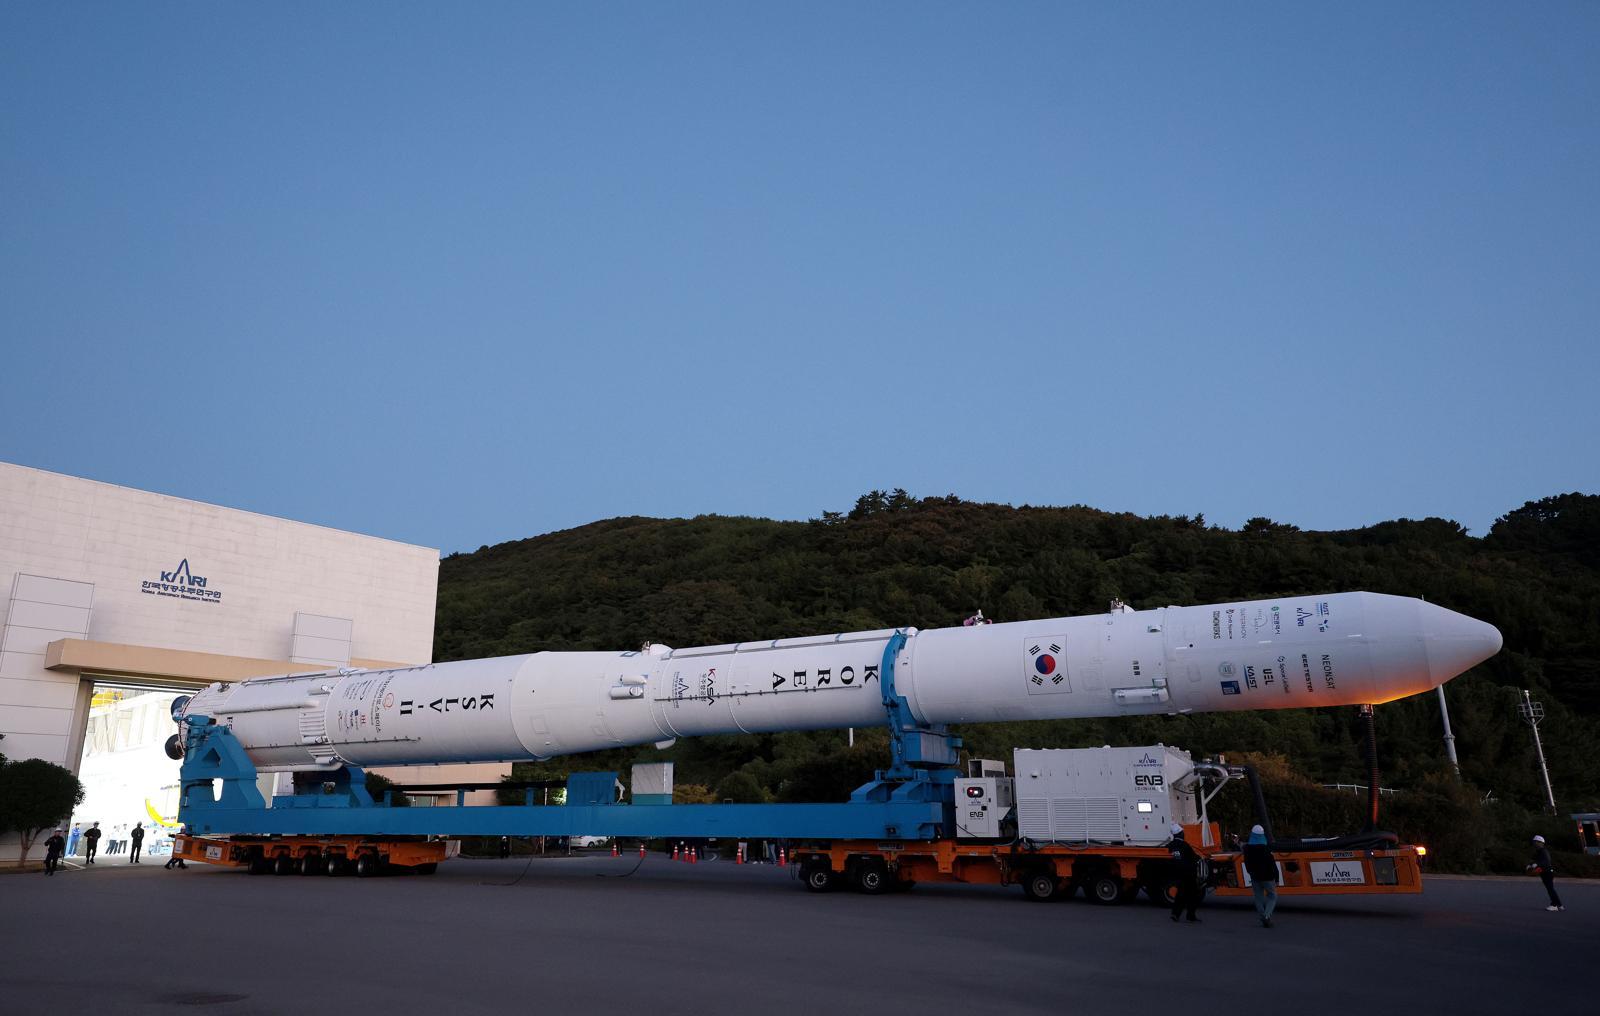
발사대에 우뚝 선 누리호…막바지 준비 거쳐 내일 우주로
3 weeks ago
353
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
