 1 week ago
36
Hacker News 의견들 Gentoo Linux 사용자는 app-misc/ca-certificates를 20260816.3.125 이상으로 업데이트해야 함. emerge --sync 실행 후 emerge --ask --oneshot --verbose ">=app-misc/ca-certificates-20260816.3.125"를 실행하면 됨. 확인하려면 curl --url="https://dv-g3b-emudhra.we-have-a-problem.com/";와 curl --url="https://dv-g3b-aaa-emudhra.we-have-a-problem.com/";를 실행하면 됨. 두 요청 모두 curl: (60) SSL certificate OpenSSL verify result: unable to get local issuer certificate (20) 오류가 나와야 함. 서버 인증서를 검증할 수 없어 보안 연결을 거부한 결과이며, 오류 안내는 https://curl.se/docs/sslcerts.html 에서 확인 가능함. GLSA 202610-01: https://security.gentoo.org/glsa/202610-01. 관련 사이트: https://emudhra.we-have-a-problem.com/. NIST에는 새 소식이겠지만, eMudhra 사태 자체는 이미 알려진 일 아닌가? 내가 뭔가 놓친 건가? 그 사태의 Go 관련 건으로 보임. 시스템의 신뢰 저장소가 오래됐더라도 Go가 eMudhra 인증서를 선제적으로 차단한다는 내용인가? https://pkg.go.dev/vuln/GO-2026-6809. “선제적”이라는 표현은 좀 무리임. 문제는 Go가 자체 신뢰 저장소를 사용해서 운영체제 패치의 혜택을 받지 못한다는 데 있음. Python 사용자는 별도 조치가 필요할 수 있으니 이 논의를 확인해야 함. https://discuss.python.org/t/information-for-python-users-re.... 정말 엉망임. 홈랩에서 컨테이너도 많이 쓰고 로컬에 설치한 것들도 여럿인데, 전업 개발자가 아니라 지금 뭘 해야 하는지조차 모르겠음. 기존 기술을 파괴할 만큼 기술이 발전한 셈임. 연못의 물고기들이 자신들을 잡아먹는 상어를 만들어 놓고, 자기 종족의 위대한 최첨단 성과라며 자랑하는 꼴임. 이번에는 인증기관이 숫자 4에서 비밀키를 도출한 것임. 키 생성에 이렇게 ...
Related

Oracle, AI 인프라 확충 위해 약 26조원 규모 신주와 채권 발행 계획 제출
1 hour ago
3
Show GN: 치이카와 닮은꼴 찾기
1 hour ago
1
MyGo - Go UI와 웹 프런트엔드로 데스크톱 앱을 만드는 오픈소스
1 hour ago
3
Postgres 19 출시가 늦어지는 건 AI 때문이다 - 버그 발견이 수정을 앞지르다
2 hours ago
3
BYD, 지난달 미국의 한 분기 전체보다 많은 전기차 판매
2 hours ago
1
내가 가장 좋아하는 노트북
3 hours ago
2
Ubuntu, 거의 3주째 Linux 제로데이 원격 코드 실행 취약점 패치 미출시
3 hours ago
5
OpenBSD용 GEFS(Good Enough File System) 개발 진전
4 hours ago
2
Popular

승부 가리기엔 11회가 모자랐다…KT, 연장 접전 끝 롯데와 2-2 무승부→매직넘버 2
4 weeks ago
492

“군대 안가” 자랑한 축구대표팀에…안철수 “군대가 혐오시설? 군면제 없애야”
4 weeks ago
485

[ET특징주]펩트론, 일라이릴리 기술평가 종료 소식에 하락세
3 weeks ago
483

[美특징주]캠벨·제너럴밀스 등 강세…기술주 이탈해 소비재주로
2 weeks ago
480

은행권 AI 연쇄해킹…공격서버에 ‘중국어 문자열’ 있었다는데
4 weeks ago
479
이효리, 잔고 10만원·찬물 샤워 '쉬었음 청년' 커플 사연에.."너무 마음 아파"[연애전쟁]
4 weeks ago
380
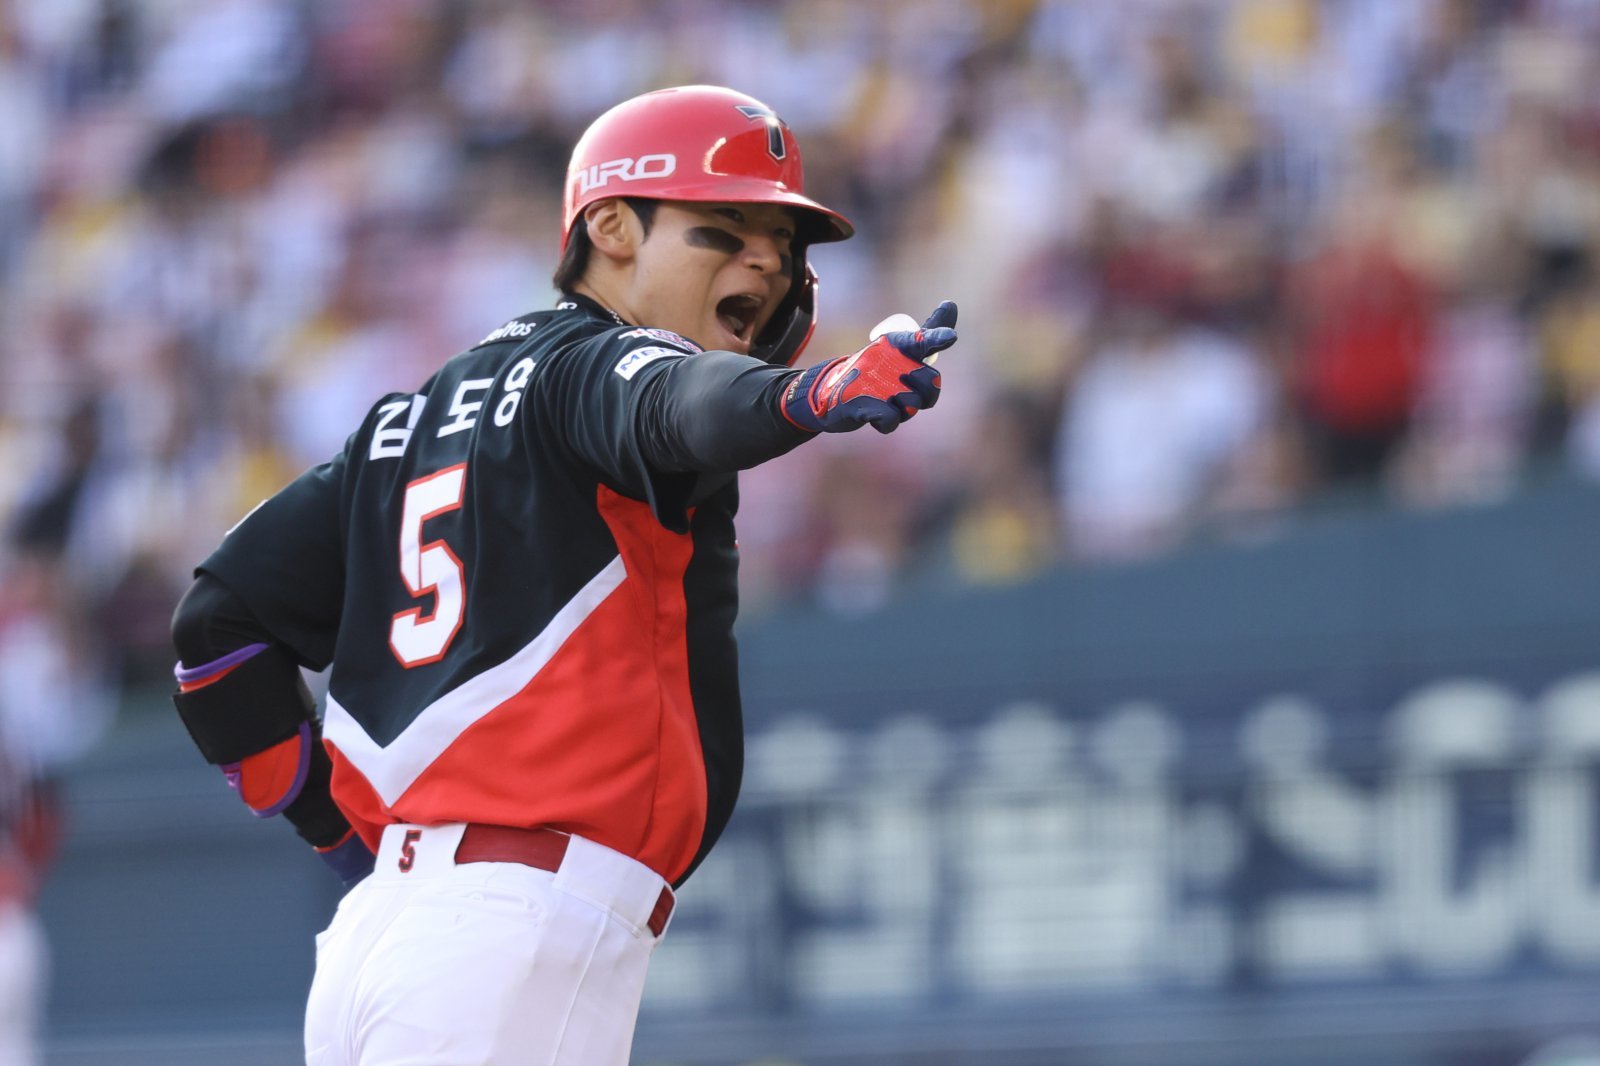
“왜 슈퍼스타인지 증명했다” 김도영, 9회초 역전 스리런포 작렬…KIA 3위 자리 지켰다
4 weeks ago
378
존슨앤존슨, 켄뷰 분사로 혁신 의약품 집중…목표가 상향-씨티
4 weeks ago
367
[美특징주]레나, 버크셔해서웨이가 지분 매입 소식에 상승
3 weeks ago
365
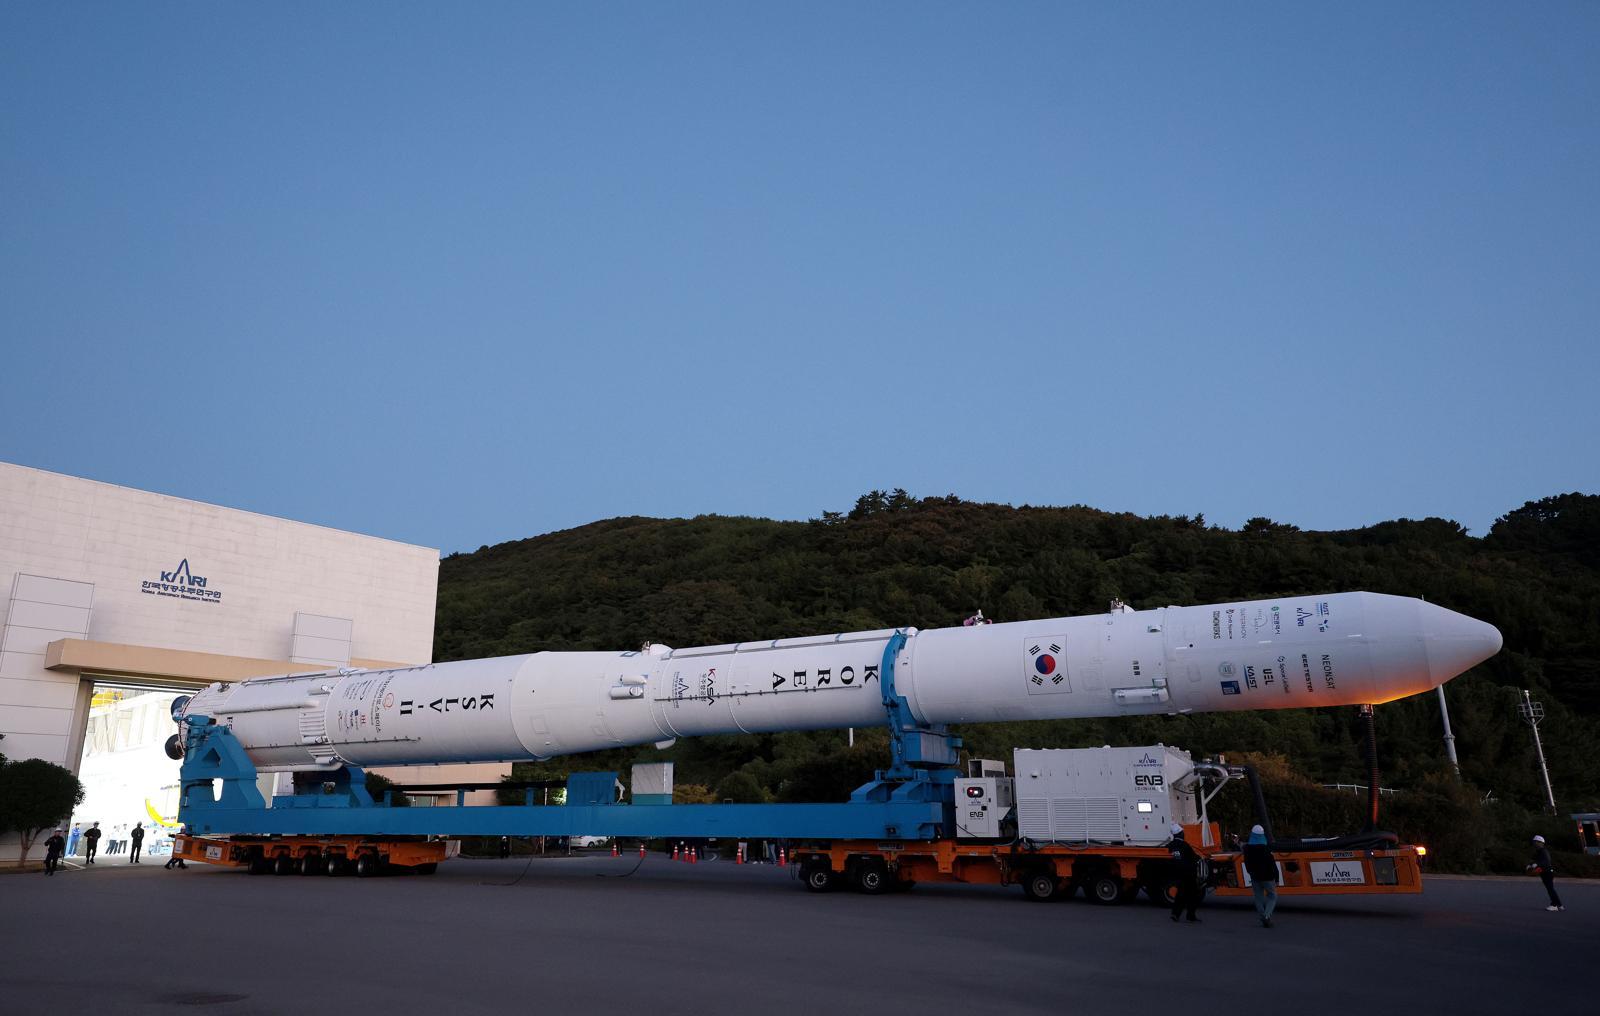
발사대에 우뚝 선 누리호…막바지 준비 거쳐 내일 우주로
3 weeks ago
353
 English (US) ·
© Clint's Theme Park 2026. All rights are reserved
